Parte II: Trabajos previos y el espacio de diseño
Situamos Sibuna entre los sistemas de los que aprendió: los desafíos de cliente y el trabajo secuencial de la literatura criptográfica, los cortafuegos de aplicaciones por firmas y semánticos, las páginas intermedias de prueba de trabajo y las redes perimetrales alojadas. Después comparamos, característica por característica, las cuatro herramientas que un operador sopesará con más probabilidad, y registramos qué hechos se comprobaron.
De dónde viene Sibuna
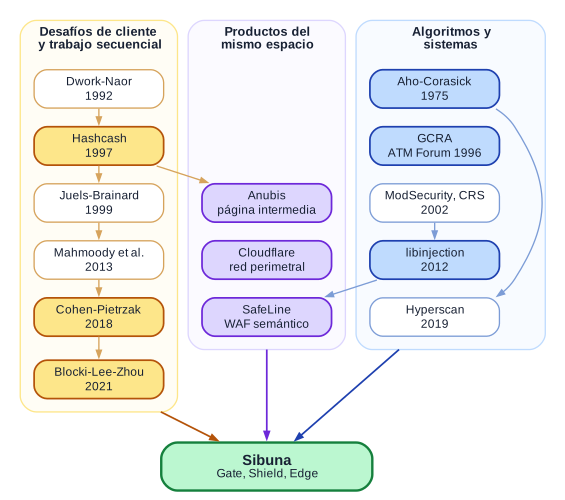
Desafíos de cliente y trabajo secuencial
"Pricing via Processing" de Dwork y Naor (CRYPTO 1992) propuso que un servicio exigiera un cálculo moderadamente difícil y fácil de comprobar antes de trabajar para quien se lo pide. Hashcash de Back (1997, descrito en un artículo en 2002) convirtió el desafío en una inversión parcial de hash cuya dificultad es un solo entero, y los desafíos de cliente de Juels y Brainard (NDSS 1999) aplicaron la idea a las inundaciones de conexiones, donde el servidor no debe recordar nada de un desafío sin resolver. Los tres comparten la forma que conserva Sibuna: un enunciado elegido por el servidor, una solución de coste ajustable y una verificación varios órdenes de magnitud más barata que la resolución.
La búsqueda de hashes es trivialmente paralelizable, así que un solicitante con más núcleos termina antes. Mahmoody, Moran y Vadhan (CRYPTO 2013) definieron las pruebas de trabajo secuencial, en las que el probador debe realizar una larga cadena de pasos dependientes, tenga los núcleos que tenga, y Cohen y Pietrzak (EUROCRYPT 2018) propusieron la construcción sencilla basada en un grafo de hashes cuyo verificador solo necesita un trabajo \(O(t \log N)\). Blocki, Lee y Zhou (ITC 2021) demostraron que la misma construcción es segura frente a probadores cuánticos en el modelo de oráculo aleatorio cuántico. La parte III deduce de esa línea de trabajo el segundo nivel de Sibuna; SID 0006 recoge los supuestos.
Cortafuegos de aplicaciones
La primera generación de cortafuegos de aplicaciones web comparaba los bytes de la petición con expresiones regulares. ModSecurity (2002) y el OWASP Core Rule Set hicieron de ese enfoque una solución abierta y muy extendida, y también dieron a conocer sus costes: cientos de patrones con retroceso por petición, puntuaciones de anomalía ajustadas a mano y una larga cola de falsos positivos con entradas corrientes. libinjection (Hanson, 2012) sustituyó las listas de patrones por un tokenizador que pregunta si una cadena se analiza sintácticamente como SQL, lo que redujo tanto el coste como los falsos positivos. SafeLine, de Chaitin, lleva esa idea semántica a un producto completo, y Hyperscan (Wang et al., NSDI 2019) mostró hasta dónde puede llevarse la búsqueda vectorizada de literales cuando las entradas son largas. La parte VI explica por qué, para los campos cortos que inspecciona, Sibuna eligió un autómata denso junto con pequeños tokenizadores estructurales en lugar de expresiones regulares o de un motor SIMD.
Páginas intermedias y redes perimetrales
La página intermedia de prueba de trabajo delante de un sitio web se hizo común en 2025, cuando el tráfico de los rastreadores que alimentan el entrenamiento de modelos de lenguaje hizo inasumible el coste de mantener orígenes corrientes. Anubis (Techaro) es la implementación abierta más conocida: un proxy inverso en Go que sirve un desafío en JavaScript, firma un token de sesión y, por lo demás, deja pasar el tráfico. El modo de protección Gate de Sibuna resuelve el mismo problema con un desafío sin estado, un token simétrico y un segundo nivel de trabajo; la comparación siguiente recoge en qué se diferencian ambos.
En el otro extremo de la escala, las redes perimetrales alojadas como Cloudflare sitúan la inspección, la limitación de tasa y la puntuación de bots en cientos de puntos de presencia con un plano de control global. El despliegue Edge de Sibuna toma prestada esa forma (un plano compartido de políticas y reputación que alimenta instantáneas locales e inmutables) sin dejar de ser autoalojado; por eso la capa de almacenamiento es una base de datos que gestiona el operador (un archivo SQLite en un nodo, una base de datos PostgreSQL compartida por un clúster), leída por un hilo de almacenamiento fuera del camino de la petición, y no una llamada a un servicio.
Tres ideas en un solo binario
Sibuna combina un desafío de trabajo en el navegador para la admisión, una inspección acotada de la carga útil de la aplicación y un plano de control compartido que publica instantáneas locales de políticas. Gate y Shield son los dos modos de protección del producto; el almacenamiento y el despliegue distribuido son opcionales en ambos.
| Propiedad | Gate | Shield |
|---|---|---|
| Admisión | Verificación nativa de Hashcash o de trabajo secuencial | Igual |
| Sesión | BLAKE3 con clave; Ed25519 opcional | Igual |
| Controles locales | Reglas, CIDR, GCRA, bloqueos | Igual |
| Inspección | Desactivada | Firmas acotadas y tokenizadores estructurales |
| Estado | Políticas y reputación persistentes opcionales, compartidas en un clúster | También análisis forense de la inspección |
El solucionador del navegador se compila a partir de las mismas fuentes de pruebas que el verificador nativo. La búsqueda densa de literales evita el retroceso y mantiene el trabajo de escaneo lineal en la longitud de la entrada. Las instantáneas inmutables de políticas aíslan el tratamiento de las peticiones de SQL y de la disponibilidad de la base de datos. Ninguna de estas decisiones establece una optimalidad algorítmica universal: las cabeceras cortas, los cuerpos largos, la diversidad de patrones, el número de núcleos y el tamaño de la caché cambian los compromisos.
Comparación de características
Las cuatro tablas siguientes comparan Sibuna con las tres herramientas que se mencionan con más frecuencia junto a él. Los datos sobre los otros productos se tomaron de su documentación pública y de los artefactos de sus versiones en septiembre de 2026: Anubis 1.27.0 (licencia MIT, Go), SafeLine community edition 9.x (código de gestión GPL-3.0 en torno a imágenes de detector cerradas, Docker Compose) y la documentación para desarrolladores del WAF de Cloudflare. Anubis también se ejecutó en el host de pruebas de rendimiento; SafeLine y Cloudflare no (la parte VIII explica por qué). Un guion significa que el producto no ofrece la característica; un nombre de plan significa que la característica existe, pero solo en ese plan. Cada medición de Sibuna nombra el archivo de resultados confirmado del que procede. La fila de la huella TLS se comprobó en octubre de 2026 con el registro de cambios de Anubis (1.21.0 y 1.26.0), las notas de versión de SafeLine (8.10.0 y 9.2.0) y la página de Cloudflare "JA3/JA4 fingerprint".
| Característica | Sibuna | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| Se ejecuta como | Un binario; proxy inverso o forward-auth; archivo SQLite opcional o base de datos PostgreSQL compartida | Un binario Go; proxy inverso o forward-auth | Siete contenedores Docker (tengine, detector, mgt, luigi, fvm, chaos, PostgreSQL) | Red alojada; el DNS apunta a Cloudflare |
| Lenguaje, entorno de ejecución | Rust, sin recolector de basura; ningún crate externo cuando el almacenamiento está desactivado | Go, con recolector de basura | Proxy y detector en C/C++, gestión en Go, PostgreSQL | Software perimetral propietario |
| Licencia | LGPL-3.0-or-later | MIT | Código de gestión GPL-3.0; imágenes de detector cerradas | Servicio propietario |
| Consumo en el host | Binario de 35,7 MiB (benchmarks/results/comparison-latest.json); 5,9 MiB de RSS en reposo (benchmarks/results/primitives-latest.json); pico de RSS de 16,0 MiB como máximo bajo carga (benchmarks/results/product-latest.md) |
Binario de 38,1 MiB; 21 MiB de RSS en reposo; entorno de pruebas Linux, consola desactivada | 1 núcleo de CPU, 1 GB de RAM, 5 GB de disco como mínimo, Docker 20.10+ | Ninguno en instalaciones propias |
| Característica | Sibuna | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| Admisión por prueba de trabajo | Hashcash (con precisión de bits) y trabajo secuencial de Cohen-Pietrzak, elegidos por regla; WebAssembly con alternativa en JavaScript | Hashcash SHA-256 en nibbles hexadecimales (fast, slow); desafíos sin trabajo metarefresh y preact |
Desafío antibots en JavaScript y CAPTCHA; no condicionados al trabajo | Managed challenge, JS challenge, Turnstile; Bot Fight Mode emite un desafío de cálculo |
| Estado del desafío en el servidor | Ninguno hasta que se resuelve; etiquetas resueltas en una tabla Robin Hood fija | Almacén: memoria, bbolt, Valkey o S3 | Gestionado por la pila | Gestionado por Cloudflare |
| Token de sesión | Etiqueta BLAKE3 con clave, cookie de 75 caracteres vinculada al trabajo pagado; Ed25519 opcional | JSON Web Token firmado con Ed25519; HS512 opcional | Cookie emitida por la pila | Cookie cf_clearance |
| Postura poscuántica del token por defecto | Simétrico: solo se aplica la aceleración cuadrática de Grover | Ed25519: roto por el algoritmo de Shor | No documentada | No documentada |
| Lenguaje de políticas | Reglas JSON: ruta, User-Agent, cabeceras, CIDR IPv4/IPv6, huella JA4; ALLOW, DENY, CHALLENGE, WEIGH con umbrales; reglas dinámicas desde la base de datos | Bots en YAML/JSON: expresiones regulares sobre UA, ruta y cabeceras; CIDR; expresiones CEL; WEIGH con umbrales | Reglas personalizadas definidas en la consola, ACL, grupos de IP | Expresiones del lenguaje de reglas; 5 / 20 / 100 / 1000 reglas personalizadas según el plan |
| Huella TLS (JA4) | Las reglas comparan una huella JA4 de forma exacta o por prefijo; la calcula un proxy de entrada de confianza, que la reenvía en una cabecera (--ja4-header); Sibuna no la calcula |
No documentada; las políticas pueden hacer referencia a la huella HTTP JA4H, que Anubis calcula y añade como cabecera X-Http-Fingerprint-JA4H |
Se calcula en su propia terminación TLS; aparece en los detalles de los ataques; las reglas personalizadas la comparan (igual, distinto); una regla integrada deniega las huellas de su inteligencia sobre JA4 maliciosos | Huellas JA3 y JA4 en las reglas personalizadas del WAF y en la analítica (Enterprise con Bot Management) |
| Característica | Sibuna | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| Inspección de SQLi, XSS, RCE y recorrido de rutas | Shield: autómata etiquetado más tokenizadores estructurales, primeros 8 KB del cuerpo | - | Motor de análisis semántico sobre las categorías OWASP, además de SSRF, XXE y CRLF | Conjuntos de reglas gestionados (Pro y superiores); OWASP Core Ruleset; puntuación de ataque (Business y superiores) |
| Limitación de tasa | GCRA por cliente, local de cada nodo | - (la carga del sistema se expone a las reglas CEL) | Por IP, ruta y sesión | 1 / 2 / 5 / 100 reglas según el plan; claves solo por IP por debajo de Enterprise |
| Bloqueos y reputación | Bloqueos por honeypot; trie de reputación cargado desde la tabla de reputación compartida en el clúster | DNSBL; ASN y GeoIP mediante Thoth (de pago, cerrado) | Grupos de IP y listas negras; inteligencia de amenazas (Pro) | Listas de IP; listas gestionadas y puntuación de bots (Enterprise) |
| Análisis forense | SQLite o PostgreSQL: búsqueda de texto completo en incidentes, agrupación vectorial de campañas | Solo métricas de Prometheus | Registro de ataques en PostgreSQL con consola | Security Events; muestreado en el plan Free |
| Multinodo | Una base de datos PostgreSQL compartida por todos los nodos para políticas y reputación; semilla compartida; verificación de desafíos con afinidad de nodo | Clave de firma compartida; almacén Valkey compartido | Una pila por host | Anycast global |
| Característica | Sibuna | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| Métricas | Prometheus en /__sibuna/metrics |
Prometheus en un puerto separado | Paneles de la consola | Panel y analítica |
| Terminación TLS | - (proxy de entrada) | - (proxy de entrada) | Sí | Sí |
| Consola de gestión | Opcional; SID 0007 en estado Committed | - | Sí | Sí |
| Medido en el host de pruebas de rendimiento | Sí (parte VIII) | Sí | - (solo Docker) | - (alojado) |
Tres diferencias pesan más que el resto a la hora de elegir.
- Dónde recae el trabajo. Anubis y Sibuna Gate hacen que el cliente pague antes de que el origen haga nada. SafeLine y Cloudflare inspeccionan primero y desafían de forma selectiva; su postura por defecto es admitir y filtrar. Sibuna Shield hace ambas cosas, en ese orden: la inspección puede denegar una petición que ya tiene una sesión válida.
- Lo que recuerda el servidor. Anubis guarda el estado de los desafíos en un almacén (memoria, bbolt, Valkey o S3) y firma un JSON Web Token con Ed25519; Sibuna emite un registro autoautenticado y solo recuerda las etiquetas resueltas en una tabla fija. SafeLine guarda los registros de ataques en PostgreSQL; Cloudflare lo guarda todo, con visibilidad muestreada en el plan Free.
- Lo que tiene que ejecutar un operador. Sibuna es un binario con un archivo SQLite opcional o una base de datos PostgreSQL compartida por un clúster; Anubis es un binario Go; SafeLine son siete contenedores tras un daemon de Docker en un host Linux con al menos un núcleo, un gigabyte de memoria y cinco gigabytes de disco; Cloudflare es un cambio de DNS y una suscripción.