Parte I: El coste de una petición
Antes de elegir un algoritmo, identifica el recurso que debe proteger. Este capítulo construye pequeños modelos con los que se mide cada decisión de diseño posterior: el trabajo del origen, el trabajo del desafío, la amortización mediante sesiones y la memoria que un cliente no fiable puede hacer que el servidor retenga.
La admisión es una decisión económica
Supongamos que un origen hace una consulta a la base de datos y genera una página por cada petición admitida. Sea \(c_o\) ese trabajo, \(c_g\) el trabajo del control de admisión por petición y \(r\) la tasa de llegada. Sin control de admisión, el origen debe sostener \(r c_o\) unidades de trabajo por segundo. Un control que admite una fracción \(a\) cambia esa demanda a \(r a c_o\), mientras él mismo gasta \(r c_g\). El control solo es útil cuando el trabajo ahorrado al origen supera su propio coste y el coste que impone a los visitantes legítimos.
Este es un modelo de capacidad, no una medición. Omite el ancho de banda, el estado de las conexiones, el almacenamiento y el retraso del cliente. Su valor está en que cada término omitido es visible. Un acierto de caché puede hacer pequeño \(c_o\); una consulta costosa puede hacerlo grande. No existe una relación universal entre el coste del solicitante y el del servidor.
Qué demuestra una prueba de trabajo
Un desafío para el cliente demuestra que alguien encontró una entrada que satisface una regla de verificación pública. No demuestra humanidad, identidad ni buena intención. Un solicitante puede alquilar cómputo, reutilizar una sesión válida durante su vida útil o repartir el trabajo entre varias máquinas. El desafío cambia el coste de admisión; las políticas y la inspección siguen decidiendo lo que pueden hacer las peticiones admitidas.
Los límites basados en direcciones son complementarios. Restringen una dirección, pero una dirección compartida puede representar a muchas personas y un solicitante puede usar muchas direcciones. Ni un desafío ni una dirección son un oráculo de identidad. Por eso Sibuna mantiene la admisión, la inspección y la reputación como decisiones separadas.
La búsqueda de hashes como variable aleatoria
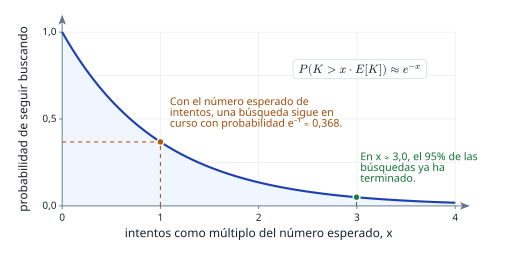
Para un resumen ideal de 256 bits, exigir \(b\) bits iniciales a cero da una probabilidad de éxito \(p = 2^{-b}\) en cada intento independiente. Sea \(K\) el número de intentos hasta el primer éxito, incluido este. Entonces
La esperanza se deduce de la suma de la cola:
Un paso de dificultad duplica los intentos esperados. No promete que cada desafío tarde el doble. Algunos tienen éxito en el primer intento; otros tardan mucho más que la media. Un cliente que mide una sola resolución ha medido sobre todo esta aleatoriedad.
Las sesiones amortizan el trabajo
Supongamos que una sesión permite \(m\) peticiones antes de caducar, que un desafío cuesta \(c_p\), que la verificación cuesta \(c_v\) y que una comprobación de sesión cuesta \(c_s\). Si ignoramos los intentos fallidos, el coste amortizado del control por petición es \(c_v/m + c_s\), mientras que el coste del desafío para el cliente es \(c_p/m\). Alargar la vida de la sesión ayuda por igual a las personas y a los clientes automatizados. Elegirla es una decisión de política, no una optimización criptográfica.
El estado acotado es un segundo presupuesto
Sacar trabajo del camino de la petición no lo hace desaparecer. Supongamos que los incidentes llegan a una tasa \(\lambda\), que el hilo de almacenamiento los guarda a una tasa media \(\mu\) y que la cola contiene \(Q\) registros. Cuando \(\lambda > \mu\), una aproximación de fluido da
Una cola más grande gana tiempo; no aumenta el rendimiento. Agrupar en lotes amortiza el coste de las transacciones, pero los registros retenidos siguen necesitando memoria y ser atendidos en algún momento. Bajo sobrecarga, Sibuna descarta los nuevos registros de incidentes y los cuenta. Sigue tomando decisiones sobre las peticiones a partir del estado en memoria. El operador debe vigilar la evidencia perdida además de la tasa de éxito HTTP.
Los invariantes que mantendremos
- Las peticiones no fiables no pueden crear estado no acotado en el servidor.
- Un token de admisión válido no elude una denegación de la aplicación.
- Un búfer sigue vivo mientras exista cualquier slice tomado prestado de él.
- Reintentar una escritura duradera no puede multiplicar un incidente ni su efecto sobre la reputación.
- Una instantánea de políticas publicada es inmutable hasta que su último lector la libera.
El resto del libro deduce los mecanismos que hacen verdaderas estas afirmaciones y las pruebas que revelarían una violación. Un camino rápido solo es útil mientras esas afirmaciones sigan siendo verdaderas.