भाग IX: संचालन और डिप्लॉयमेंट
हम दोनों सतहों, हर कमांड-लाइन फ़्लैग, forward-auth की विधियों, नीति फ़ाइलों, SQLite या PostgreSQL में स्थायी स्टोरेज, एक साझा डेटाबेस पर क्लस्टरिंग, और पैकेजिंग को समझाते हैं।
सतहें और कॉन्फ़िगरेशन
सतह चुनना
- Gate (
--gate, उपनाम--no-waf): proof-of-work प्रवेश, सत्र, घोषणात्मक नियम, प्रतिष्ठा, GCRA सीमाएँ, प्रतिबंध। - Shield (डिफ़ॉल्ट,
--shield, उपनाम--waf): Gate और साथ में सिमैंटिक फ़ायरवॉल। - वितरित डिप्लॉयमेंट (दोनों में से किसी भी सतह के लिए एक विकल्प):
--data-dirनीतियों, प्रतिष्ठा और फ़ॉरेंसिक जानकारी को एक स्थानीय SQLite फ़ाइल में रखता है;--cluster-nodeके साथ--database-urlकई नोड को एक PostgreSQL डेटाबेस से जोड़ता है (SID 0011)।
कमांड-लाइन संदर्भ
तालिका sibuna --help के हर विकल्प की सूची देती है। सीमाएँ वही हैं जिन्हें पार्सर लागू करता है।
| फ़्लैग | डिफ़ॉल्ट | अर्थ |
|---|---|---|
--port, -p |
8080 |
सुनने का पोर्ट, 1 से 65535 |
--host, -h |
0.0.0.0 |
सुनने का पता, एक IP पते का लिटरल |
--upstream-host |
127.0.0.1 |
ऑरिजिन होस्ट (रिवर्स प्रॉक्सी मोड) |
--upstream-port, -u |
3000 |
ऑरिजिन पोर्ट |
--mode, -m |
reverse_proxy |
reverse_proxy या forward_auth (proxy और auth भी), एक बार दिया गया |
--workers, -w |
प्रति CPU एक | listening सॉकेट साझा करने वाले accept थ्रेड, 0 (प्रति CPU एक) से 64; फिर हर स्वीकृत कनेक्शन को अपना थ्रेड मिलता है |
--max-connections |
1024 |
एक साथ सर्व किए जाने वाले कनेक्शन, 1 से 8192; इससे आगे वालों को 503 उत्तर मिलता है |
--max-connections-per-ip |
64 |
एक सॉकेट पीयर पता कितने कनेक्शन रख सकता है, 0 (कोई सीमा नहीं) से 8192; IPv6 पीयर अपने --ipv6-prefix नेटवर्क के साथ गिना जाता है, और फ़ॉरवर्ड किए गए हेडर की कोई भूमिका नहीं होती; इससे आगे वालों को 503 उत्तर मिलता है |
--idle-timeout |
15 |
सेकंड में सबसे लंबी चुप्पी, 0 से 86400। अनुरोध हेड को इसके भीतर पहुँचना चाहिए। ऑरिजिन रिस्पॉन्स हर रीड पर इसे ताज़ा करता है, इसलिए धीमी स्ट्रीम तब तक चलती है जब तक बाइट बहते हैं, और चुप ऑरिजिन को दोनों सॉकेट पर काट दिया जाता है। प्रॉक्सी किए गए अपलोड को हर अवधि में 16 KiB पहुँचाने होंगे (slow-body हमलों के विरुद्ध न्यूनतम दर)। क्लाइंट सॉकेट पर इतनी ही लंबाई का write timeout होता है, इसलिए जो क्लाइंट इतनी देर तक एक भी बाइट स्वीकार नहीं करता, उसका कनेक्शन बंद कर दिया जाता है |
--websocket-idle-timeout |
300 |
अपग्रेड किए गए कनेक्शन की निष्क्रियता समय-सीमा सेकंड में, 0 से 86400 |
--trust-forwarded |
बंद; forward-auth में चालू | पीयर से आए X-Forwarded-For / X-Real-IP को मानें |
--no-trust-forwarded |
बंद | इन्हें कभी न मानें, forward-auth मोड में भी नहीं |
--trusted-hops |
1 |
फ़ॉरवर्ड की गई पहचान पर भरोसा होने पर, क्लाइंट वह X-Forwarded-For प्रविष्टि है जो दाईं ओर से इतने स्थान पर है, 1 से 8 |
--ja4-header |
बंद | वह अनुरोध हेडर जिसमें एक विश्वसनीय इनग्रेस क्लाइंट का JA4 TLS फ़िंगरप्रिंट भेजता है, जैसे cf-ja4; 1 से 64 token अक्षर, X-Forwarded-*, X-Real-IP, X-Sibuna-* या Forwarded नहीं। इसे केवल तभी पढ़ा जाता है जब फ़ॉरवर्ड की गई पहचान पर भरोसा हो (देखें "इनग्रेस से JA4 फ़िंगरप्रिंट") |
--ipv6-prefix |
64 |
IPv6 प्रीफ़िक्स की लंबाई, 32 से 128, जिस पर रेट लिमिट, प्रतिबंध और प्रति-क्लाइंट कनेक्शन सीमा लागू होती हैं |
--algorithm, -a |
posw |
posw या hashcash |
--difficulty, -d |
16 |
वर्क बिट्स, 1 से 64: Hashcash के शून्य बिट, या PoSW गहराई जमा तीन |
--posw-challenges |
16 |
प्रति अनुक्रमिक-कार्य प्रमाण ओपनिंग, 1 से 32 |
--token-scheme |
mac |
mac (कुंजी-युक्त BLAKE3) या ed25519 |
--token-ttl |
86400 |
सत्र की अवधि, सेकंड (1 से 31,536,000) |
--challenge-ttl |
300 |
चैलेंज की अवधि, सेकंड (1 से 86,400) |
--secret-file, -s |
यादृच्छिक | 64 हेक्स अक्षर या 32 कच्चे बाइट; SIBUNA_SECRET (64 हेक्स अक्षर) भी स्वीकार है |
--cookie-name |
__sibuna_token |
सत्र कुकी का नाम, 1 से 64 token अक्षर |
--secure-cookie |
बंद | Secure एट्रिब्यूट जोड़ें |
--gate / --shield |
shield | सतह का चयन |
--rate-limit |
100 |
प्रति क्लाइंट प्रति विंडो अनुरोध (GCRA बर्स्ट) |
--rate-window |
10 |
सेकंड में विंडो, 1 से 86400 |
--challenge-rate-limit |
30 |
प्रति क्लाइंट प्रति विंडो चैलेंज जारी करना और सत्यापन, अनुरोध बजट से अलग |
--ban-seconds |
3600 |
हनीपॉट प्रतिबंध की अवधि, 0 से 31,536,000 |
--policy-file, -P |
कोई नहीं | घोषणात्मक JSON नीति |
--rate-table-cells |
262144 |
प्रति रेट लिमिटर टेबल सेल, हर एक 16 बाइट, 4,096 से 16,777,216, दो की अगली घात तक पूर्णांकित |
--ban-table-slots |
65536 |
बैन टेबल के स्लॉट, हर एक 24 बाइट, 1,024 से 16,777,216, दो की अगली घात तक पूर्णांकित |
--spent-tags |
1048576 |
रीप्ले के विरुद्ध याद रखे गए हल किए गए चैलेंज, हर एक 24 बाइट, 65,536 से 16,777,216 |
--data-dir, -D |
कोई नहीं | एक नोड: SQLite फ़ाइल <path>/sibuna.db में सहेजें |
--database-url |
कोई नहीं | एक क्लस्टर: साझा PostgreSQL डेटाबेस (postgres:// या postgresql://) |
--database-url-file |
कोई नहीं | डेटाबेस URL को केवल स्वामी द्वारा पठनीय फ़ाइल से पढ़ें |
--cluster-node |
कोई नहीं | इस नोड का id; चैलेंज कुंजियों और घटना पहचानकर्ताओं के ऊपरी बिट को बाँधता है; डेटाबेस URL के साथ आवश्यक |
--storage-poll-ms |
500 |
स्टोरेज tick का अंतराल, 1 से 60,000 ms |
--verbose, -v |
बंद | विस्तृत लॉगिंग |
--help / --version |
सहायता (कंसोल कंपाइल होने पर कंसोल विकल्प पहले) या संस्करण छापें, और बाहर निकलें |
--data-dir और डेटाबेस URL एक-दूसरे को बाहर करते हैं, और --database-url तथा --database-url-file एक-दूसरे को बाहर करते हैं। --cluster-node के बिना डेटाबेस URL अस्वीकार किया जाता है। Zaxonlite क्लस्टर विकल्प --cluster-listen, --cluster-peer, --cluster-secret-file और --cluster-tls-cert, --cluster-tls-key तथा --cluster-tls-ca हटा दिए गए हैं; इनमें से कोई देने पर स्टार्टअप RemovedOption और SID 0011 का नाम देने वाले संकेत के साथ रुक जाता है। कंसोल के विकल्प अगले अध्याय में सूचीबद्ध हैं।
कंसोल प्रीव्यू
कंसोल डिफ़ॉल्ट console feature द्वारा डेमन में कंपाइल होता है, लेकिन केवल --console के साथ शुरू होता है। इसे स्टोरेज चाहिए: --data-dir या --database-url के बिना --console को CONSOLE001 (StorageRequired) के साथ अस्वीकार किया जाता है। इसे बाहर रखकर कंपाइल करने के लिए cargo build --release -p sibuna --no-default-features --features sqlite का उपयोग करें; केवल --no-default-features वाले बिल्ड में न स्टोरेज होता है न कंसोल। डेमन बंद रहते समय स्थानीय रूप से बूटस्ट्रैप करें:
sibuna init-admin admin --data-dir ./data
sibuna --data-dir ./data --console 127.0.0.1:19446
sibuna console init-admin वही कमांड है। http://127.0.0.1:19446/console/ खोलें और बनाए गए अस्थायी पासवर्ड को बदलें, जिसे पहले साइन-इन पर बदलना अनिवार्य है और जो एक घंटे बाद समाप्त हो जाता है। साइन-इन के बाद का नेविगेशन घूमता हुआ देश-ग्लोब, अनुरोध और चैलेंज के आँकड़े, घटना जाँच, नीति और निरीक्षण संपादक, उपयोगकर्ता, सीमित दायरे वाले API टोकन, ऑडिट और सर्व करने वाले नोड के नियंत्रण देता है। प्रमाणीकरण वाला ढाँचा (shell) कोई ग्लोब ज्यामिति या टेलीमेट्री लोड नहीं करता। इंटरफ़ेस डेमन की बिल्ड स्क्रिप्ट द्वारा cmd/console-ui (क्रेट sibuna-console-ui) से बना एक WebAssembly मॉड्यूल है; यह और कमिट की गई stylesheet साधारण बिल्ड के साथ आते हैं।
| फ़्लैग | अर्थ |
|---|---|
--console <ip:port> |
इस listener पर कंसोल शुरू करें (IPv6 कोष्ठकों में, शून्य से भिन्न पोर्ट); --data-dir या --database-url आवश्यक |
--console-key-file <path> |
64 हेक्स अक्षर, केवल स्वामी की अनुमतियाँ; संग्रहीत second-factor और webhook सीक्रेट की रक्षा करता है |
--console-origin <https-origin> |
प्रॉक्सी के पीछे canonical HTTPS ऑरिजिन |
--console-behind-proxy |
TLS टर्मिनेट करने वाला एक प्रॉक्सी हर अनुरोध पहुँचाता है |
--console-trusted-proxy <cidr> |
ऐसा नेटवर्क जिसके कनेक्शन फ़ॉरवर्ड किए गए फ़ील्ड ले जा सकते हैं; दोहराया जा सकता है, अधिकतम 16 |
--console-advertise <origin> |
वह लिंक जो दूसरे कंसोल इस कंसोल के लिए दिखाते हैं |
--console-location <latitude,longitude> |
ग्लोब पर इस नोड की घोषित स्थिति |
--console-probe <node-id>=<http://ip:port> |
health-check करने के लिए एक पीयर का data-plane listener; दोहराया जा सकता है, अधिकतम आठ |
--console-peer <node-id>=<https://origin> |
एक प्रबंधन पीयर; दोहराया जा सकता है, अधिकतम आठ |
--console-peer-key-file <path> |
पीयर कुंजी: केवल स्वामी, 64 हेक्स अक्षर, कंसोल कुंजी से स्वतंत्र |
--console-peer-ca-file <path> |
पीयर के लिए वैकल्पिक PEM trust anchor, जो सिस्टम roots की जगह लेते हैं |
--console-query-steps <n> |
प्रति aggregate रीड SQLite कदम, 100,000 से 50,000,000, डिफ़ॉल्ट 4,000,000 |
--console-capture-heads |
प्रति घटना redact किए गए अनुरोध और ऑरिजिन रिस्पॉन्स हेड संग्रहीत करें; डिफ़ॉल्ट रूप से बंद |
--console-capture-header <name> |
संग्रहीत हेड में इस हेडर का मान रखें; दोहराया जा सकता है, अधिकतम 16; --console-capture-heads आवश्यक |
--console-cookie-secure |
प्रॉक्सी के बिना कंसोल कुकी को Secure एट्रिब्यूट दें (पार्सर स्वीकार करता है, --help में सूचीबद्ध नहीं) |
--console के बिना कंसोल विकल्प, दोहराया गया विकल्प या विकृत मान स्टार्टअप को CONSOLE002 और विकल्प की त्रुटि के नाम के साथ रोक देता है। कंसोल के किसी नियम को तोड़ने वाला कॉन्फ़िगरेशन (उदाहरण के लिए विश्वसनीय प्रॉक्सी के बिना loopback से बाहर का listener) इसे CONSOLE001 के साथ रोक देता है।
कंसोल की एक सैर
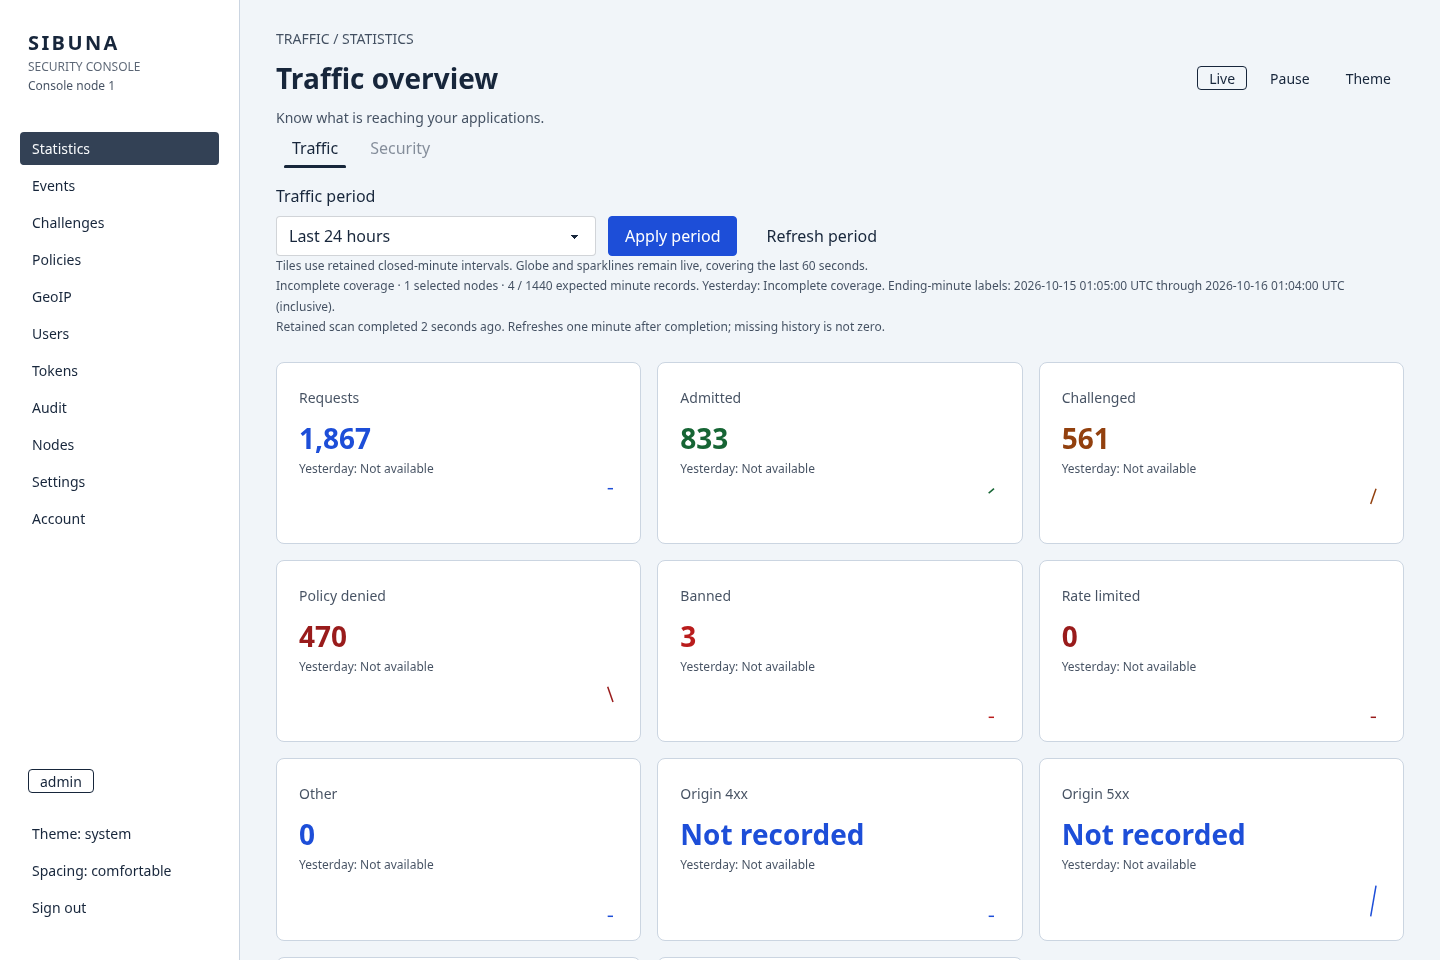
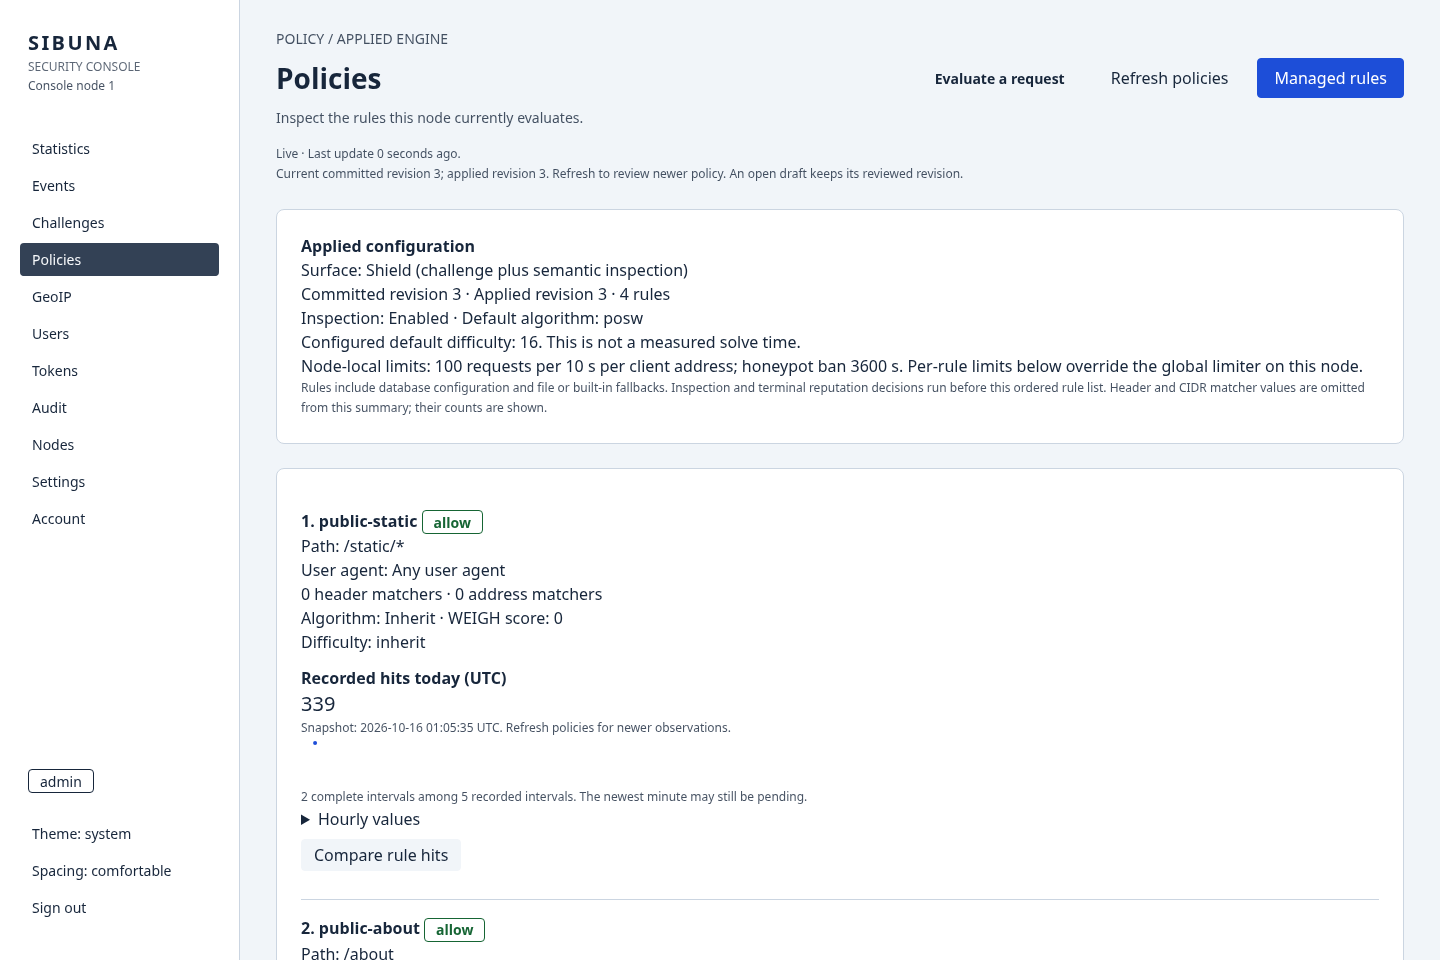
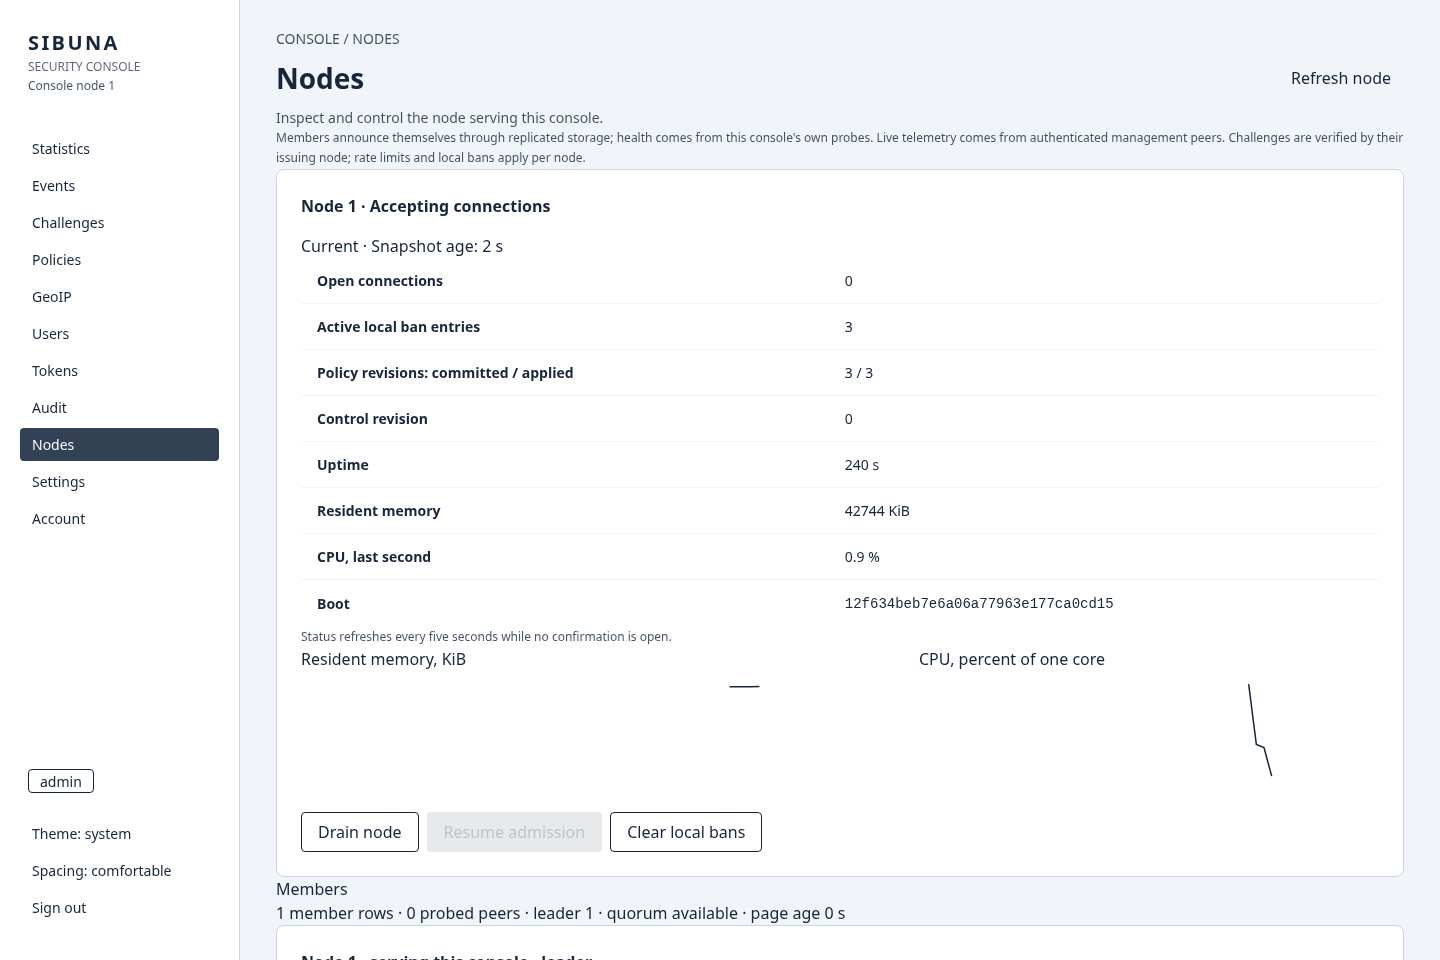
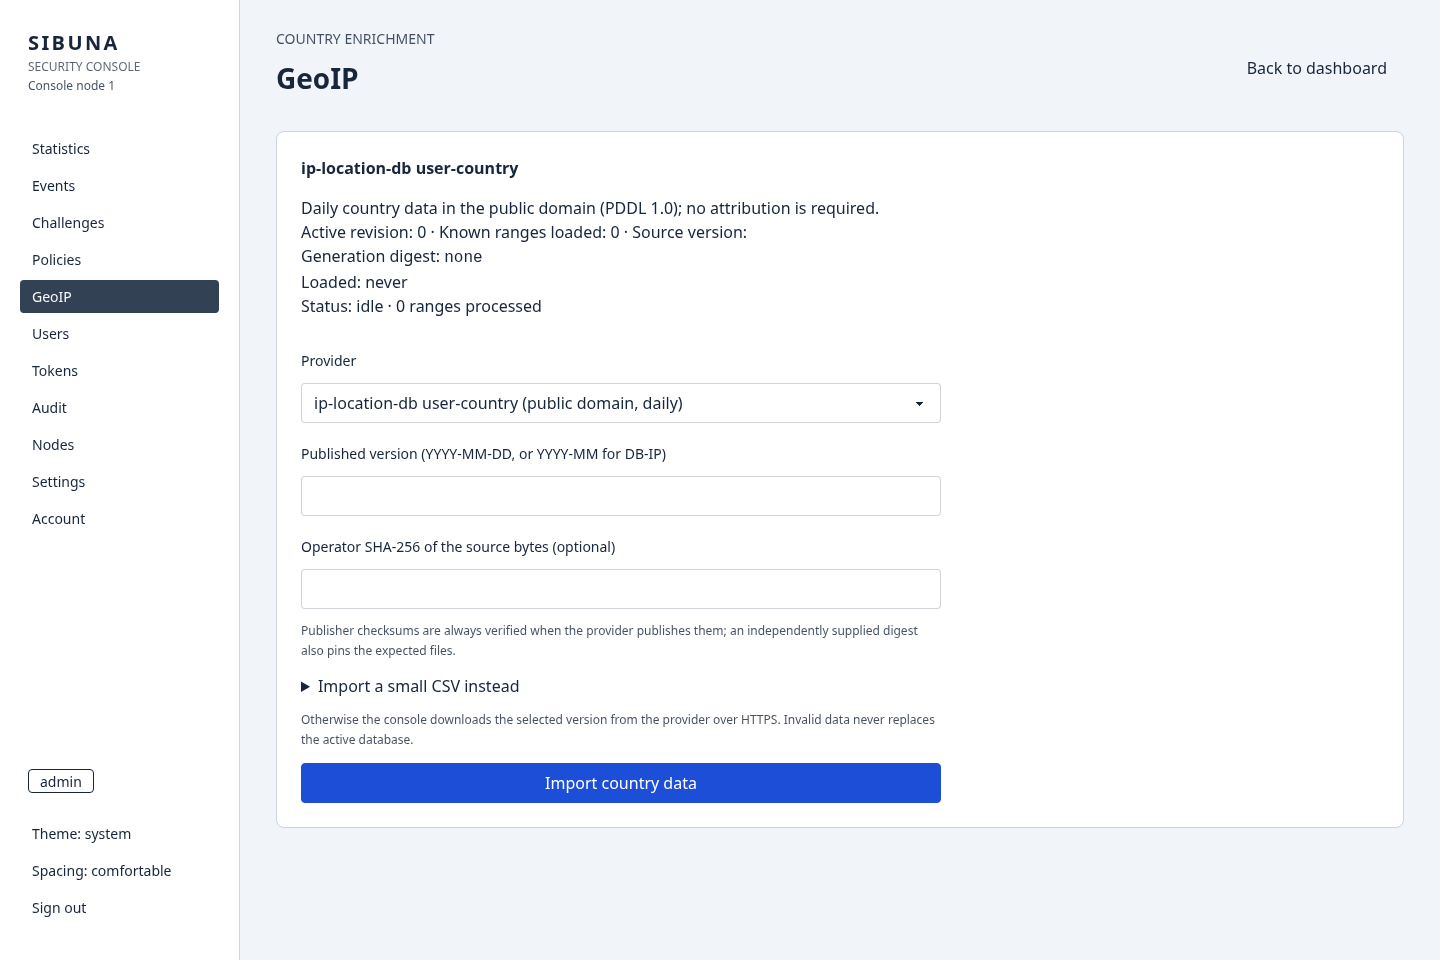
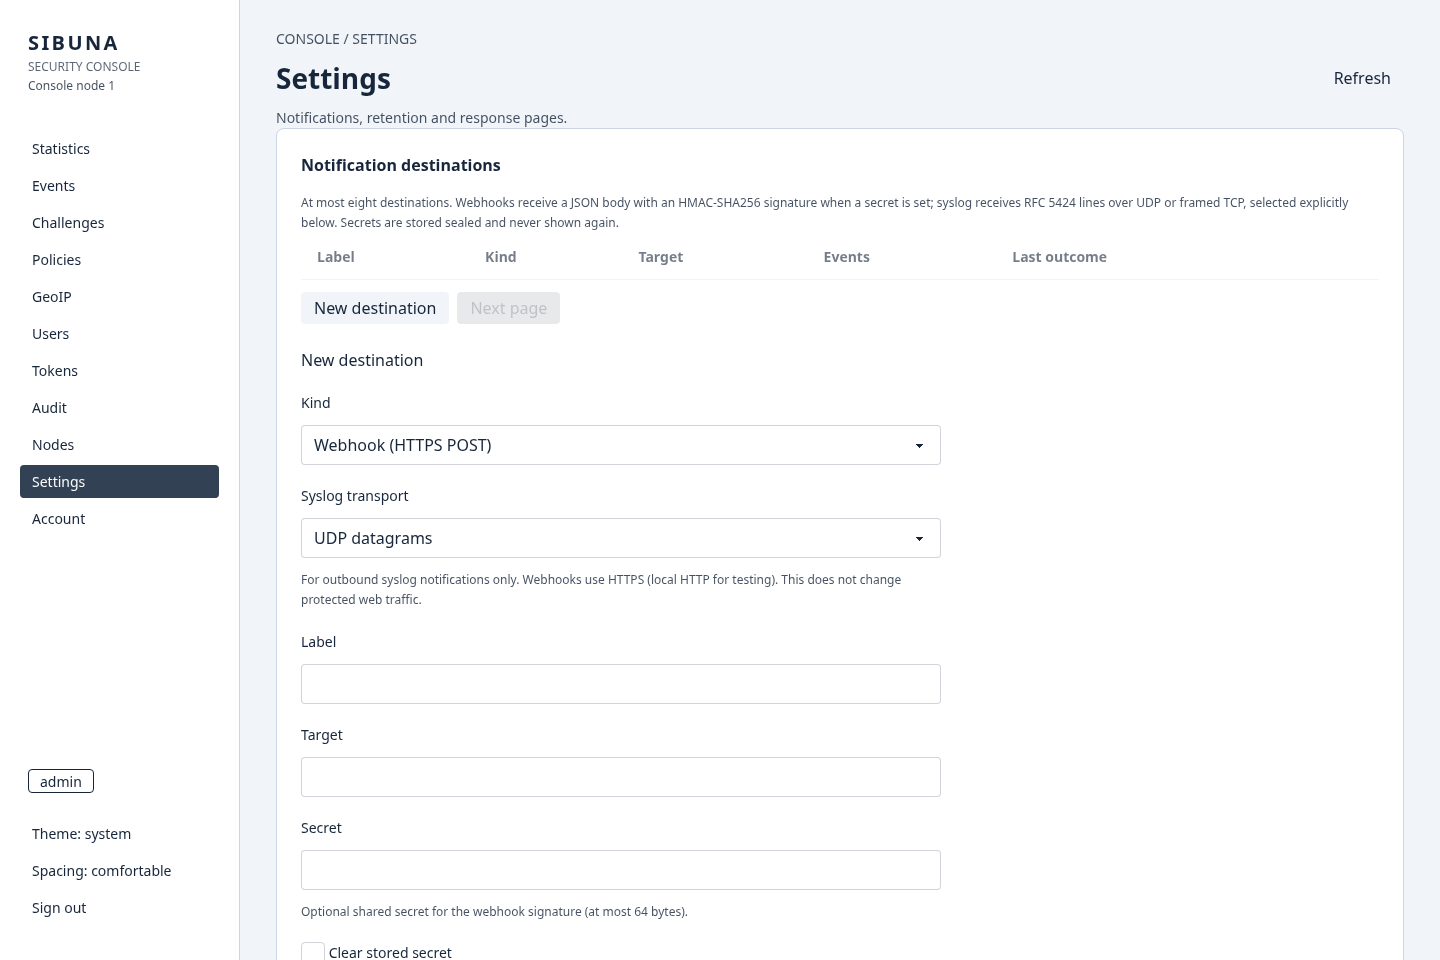
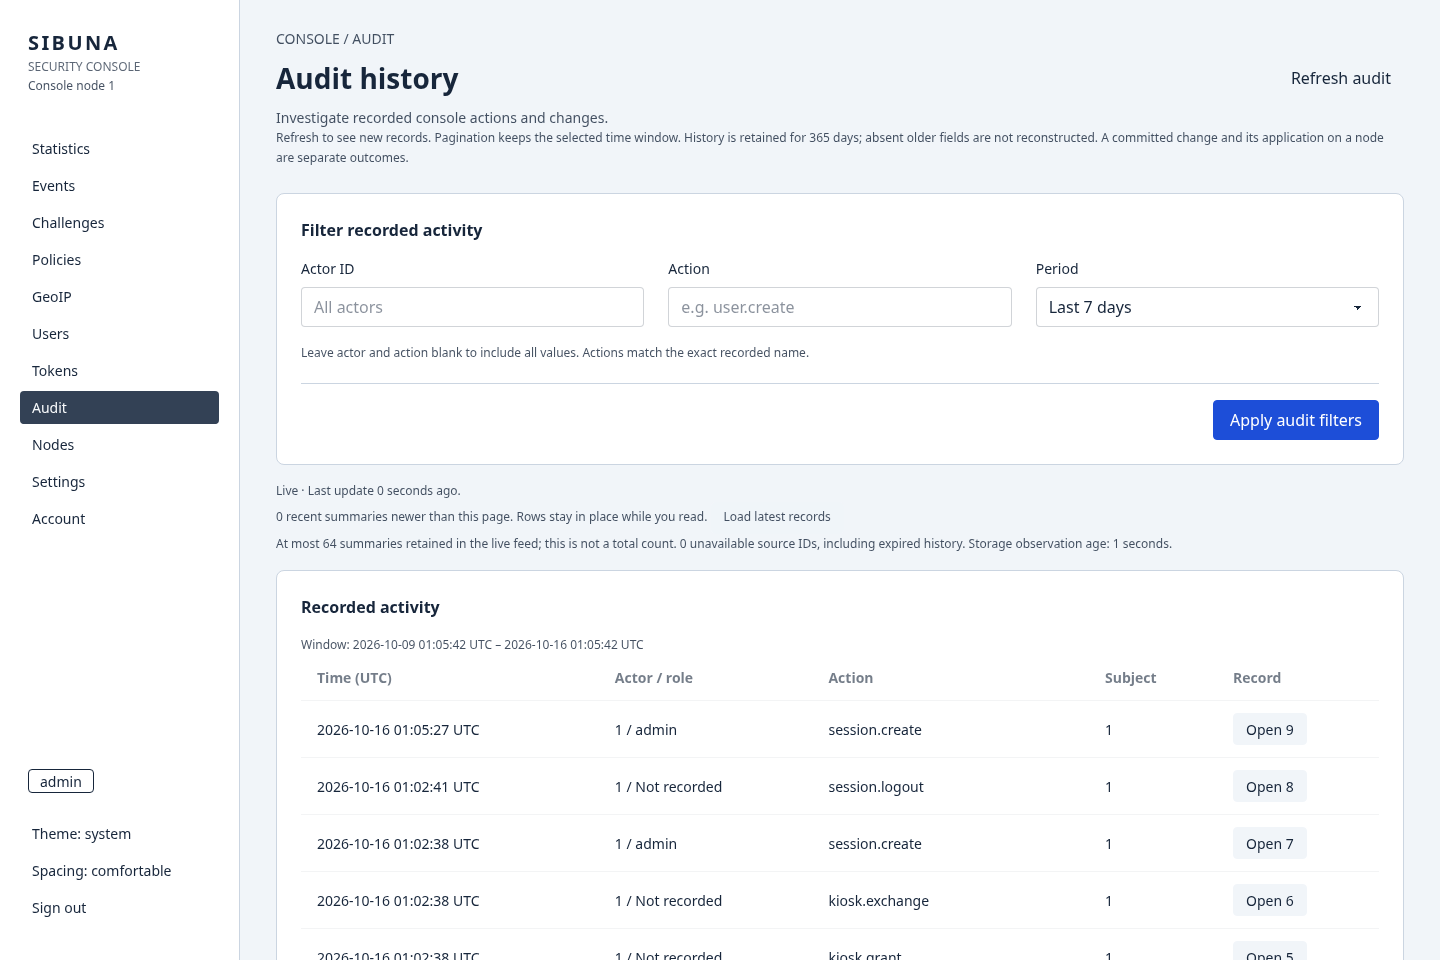
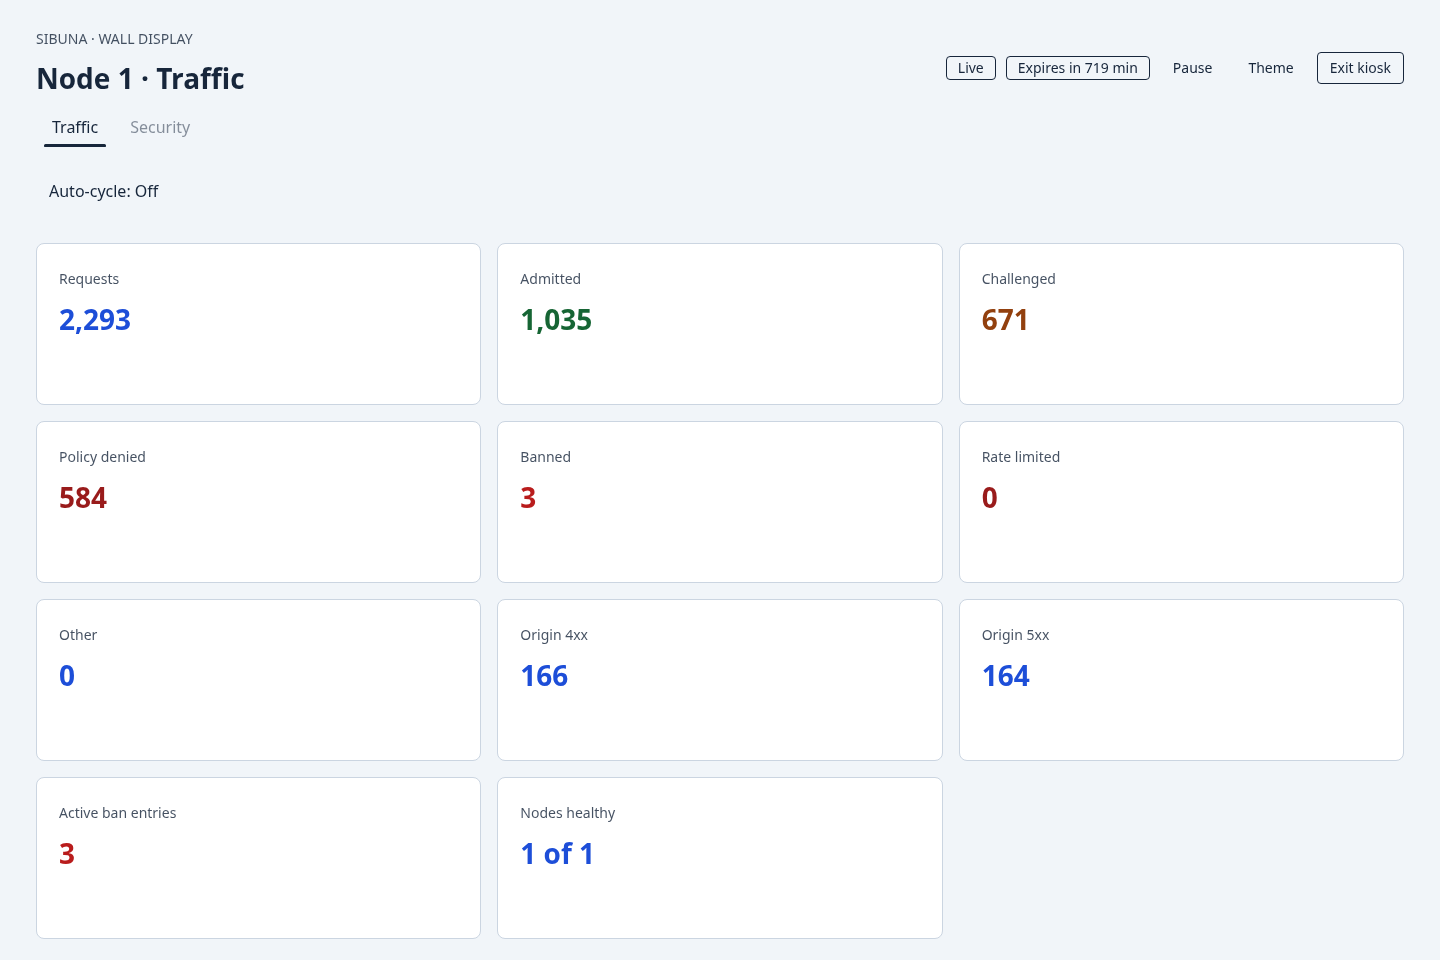
नीचे के स्क्रीनशॉट SQLite स्टोरेज वाले एक loopback नोड पर एक रिलीज़ बिल्ड से हैं, जिसकी नीति में डिफ़ॉल्ट चैलेंज के ऊपर चार ALLOW नियम हैं, लगभग चार मिनट के कृत्रिम ट्रैफ़िक के बाद: दस्तावेज़ीकरण श्रेणियों के पते, SQL injection और cross-site scripting वाले प्रोब, तीन हनीपॉट हिट और headless Chromium में हल किए गए सात चैलेंज। इसलिए हर संख्या केवल उदाहरण के लिए है। हमने इन्हें cargo xtask browser console --viewport-only से लिया, जो Chromium में 1440 x 960 पिक्सेल पर कंसोल में घूमता है और हर पेज को परखता है। हर पेज अपने शीर्षक में बताए गए एक प्रश्न का उत्तर देता है, और उत्पाद, सर्व करने वाला नोड, पेज और वापसी का रास्ता एक ही स्थान पर रखता है।
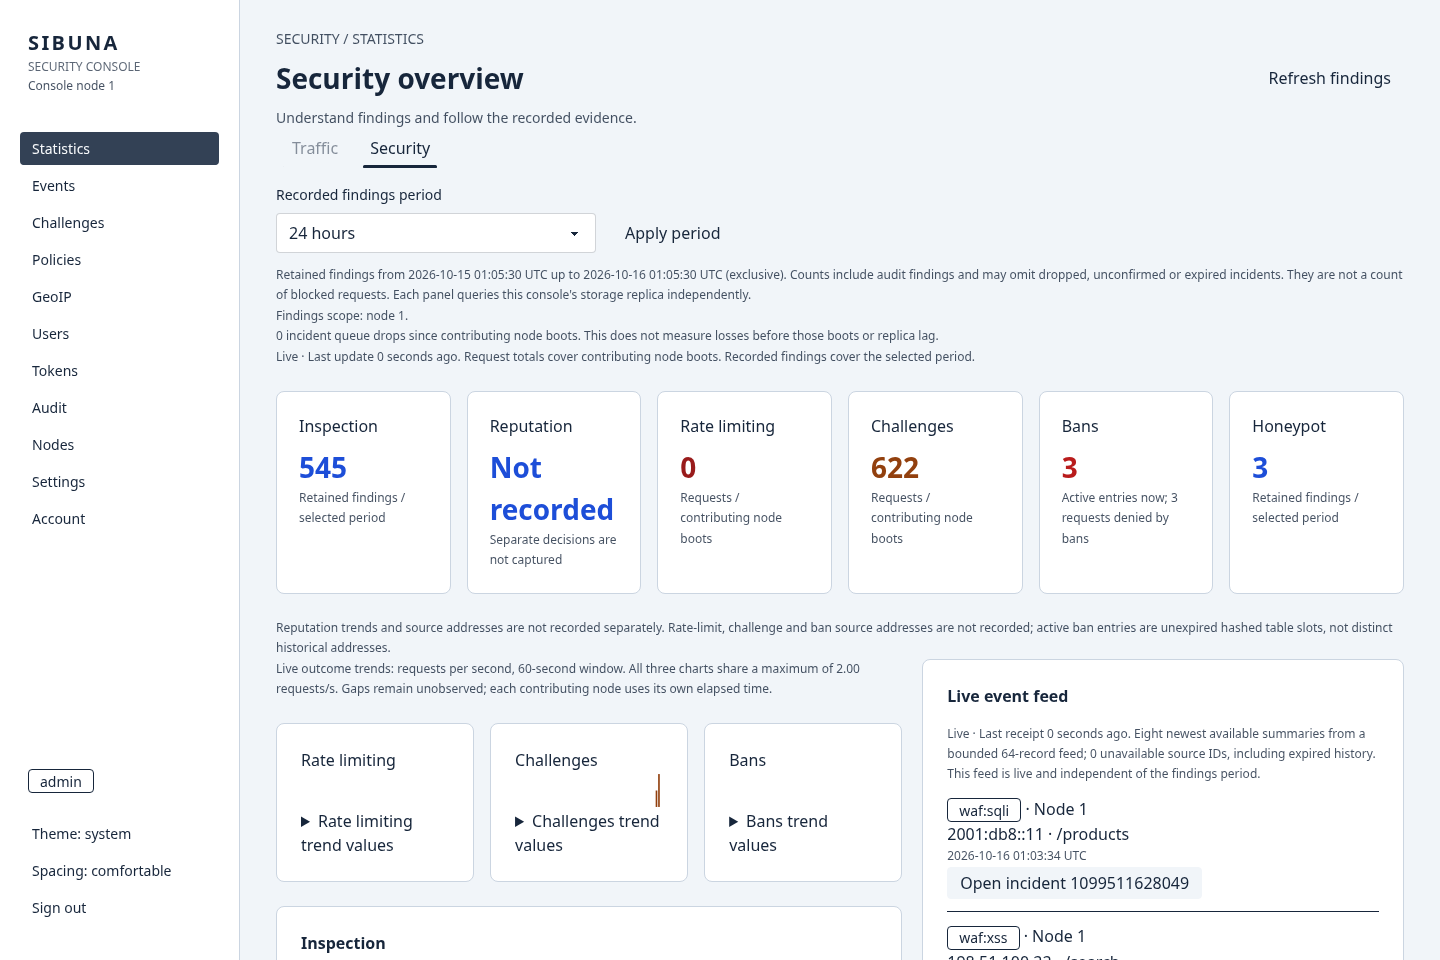
waf:sqli और waf:xss)। जो मान दर्ज नहीं होते, वे शून्य दिखाने के बजाय यही बताते हैं: Reputation टाइल में "Not recorded" लिखा है। पेज में और नीचे साठ बराबर बकेट पर निष्कर्ष, आक्रमण श्रेणियाँ और आक्रमण वाले पाथ हैं।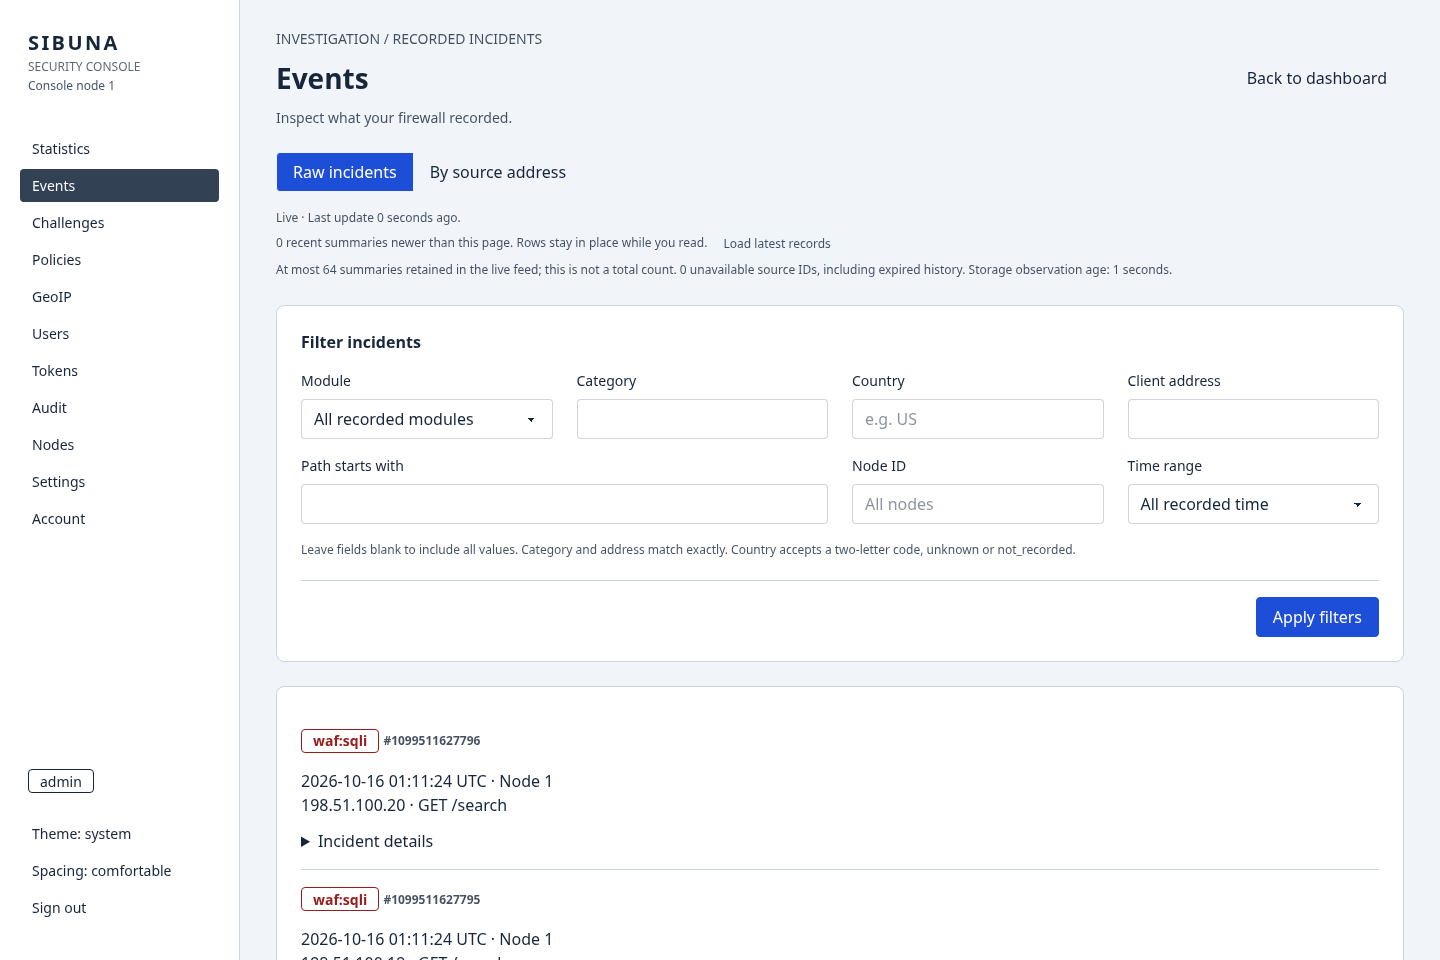
--console-capture-heads के साथ redact किया गया अनुरोध हेड (और रिवर्स प्रॉक्सी से गुज़रे ऑडिट किए गए प्रवेशों के लिए ऑरिजिन रिस्पॉन्स हेड) माँगने पर खुलता है, UTF-8 या Latin-1 के रूप में दिखाया जाता है, रिस्पॉन्स की स्थिति बताई जाती है (captured, local, forward-auth unobserved, origin unavailable), और एक copy-as-cURL कमांड होती है; केवल सूचीबद्ध हेडर मान रखे जाते हैं, और --console-capture-header <name> उस सूची में जोड़ता है। अन्यथा हेड "not recorded" के रूप में दिखते हैं। Deny और allow एक्शन IP समूह फ़ॉर्म को पते के साथ पहले से भरकर खोलते हैं।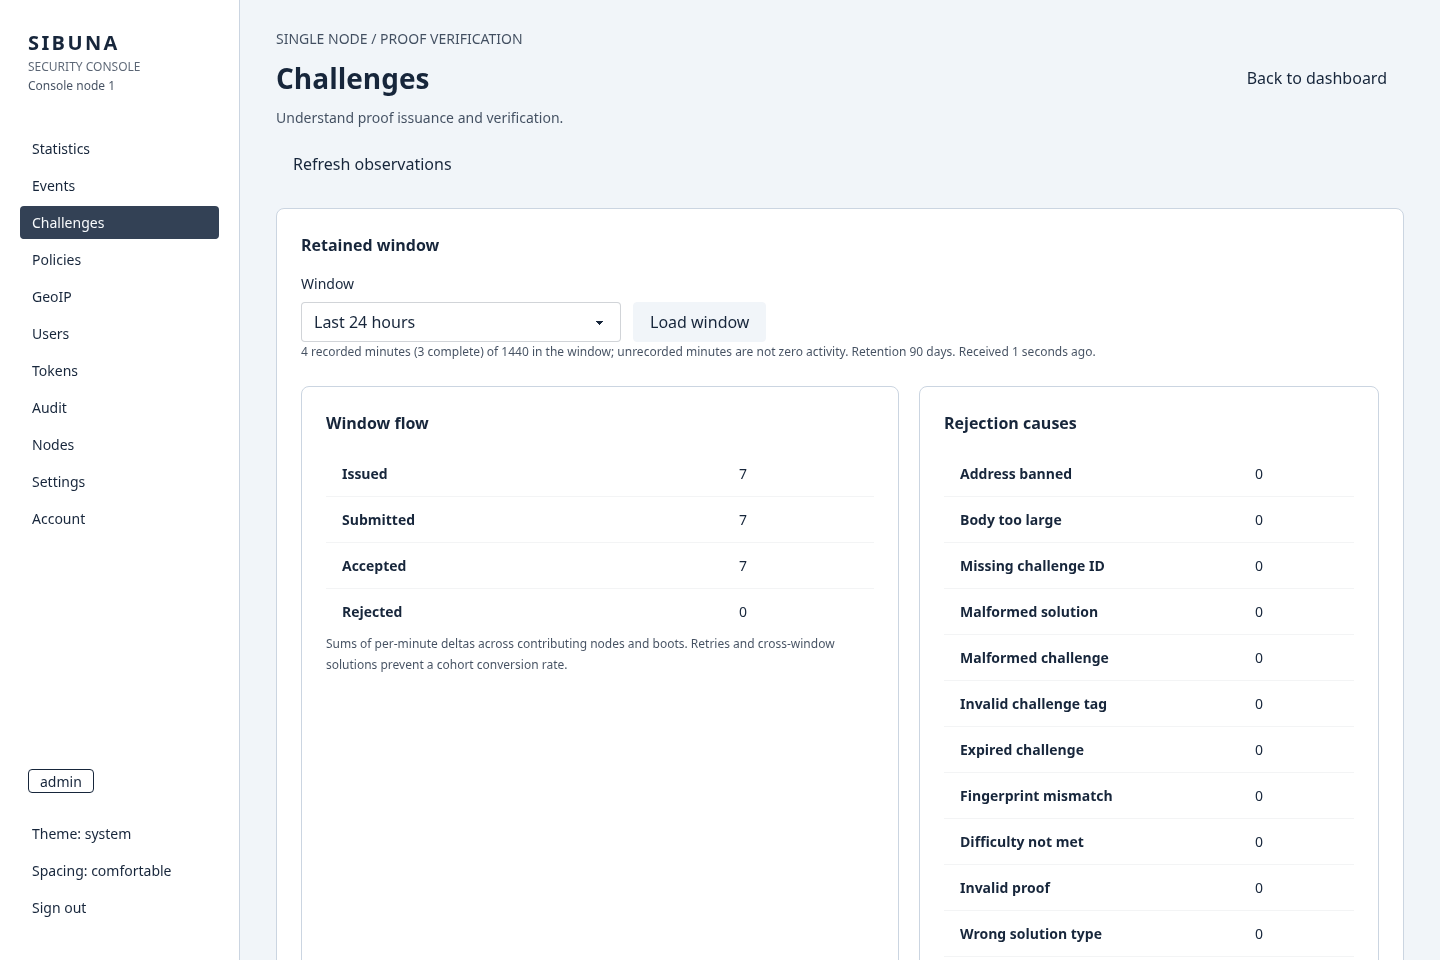
वैकल्पिक --console-location <latitude,longitude> इस नोड की स्थिति घोषित करता है, उदाहरण के लिए Singapore में किसी डिप्लॉयमेंट के लिए 1.3521,103.8198। ग्लोब शुरू में वहीं केंद्रित होता है; घुमाने के बाद Center Sibuna उसी बिंदु पर लौटाता है। देशों की गतिविधि नोड की ओर घूमते great-circle चापों के रूप में दिखती है, पिछले गोलार्ध और सपाट नक्शे की dateline पर कटाव के साथ। देशों की स्थितियाँ प्रतिनिधि केंद्रक (centroid) हैं, और तीर अलग-अलग कनेक्शन नहीं बल्कि देखी गई साठ-सेकंड की विंडो दर्शाते हैं। सेट न की गई सर्वर स्थिति स्पष्ट रूप से अज्ञात रहती है। कॉन्फ़िगर किया गया मार्कर टेलीमेट्री रुकने पर भी दिखता रहता है; पुराना ट्रैफ़िक एनिमेट नहीं होता।
नीति प्रीव्यू कॉन्फ़िगर किए गए फ़ाइल नियमों सहित एक निजी उम्मीदवार बनाते हैं। सहेजना अपेक्षित revision की तुलना करता है और फ़ील्ड तुलना की पुष्टि माँगता है। ऐतिहासिक revert वर्तमान नियम से तुलना करते हैं और एक नया revision बनाते हैं। कमिट किए गए और स्थानीय रूप से लागू revision अलग हैं। ऑडिट विवरण सीमित निर्णय-परिवर्तन और प्रभावी कार्यकारी भूमिका रखते हैं। matcher मान redact किए जाते हैं और अनुपस्थित संदर्भ वाले पुराने रिकॉर्ड स्पष्ट रूप से अनुपस्थित रहते हैं। Drain, resume और clear-local-bans के लिए कमांड प्रीव्यू आवश्यक है। जो कमांड तब आती है जब नोड पर कोई दूसरी कमांड चल रही हो, उसे कतार में लगाने के बजाय 503 CONSOLENODE के साथ अस्वीकार किया जाता है। खोए हुए रिस्पॉन्स के बाद रीट्राई करने से पहले स्थायी रसीद (receipt) जाँचें; केवल कमिट हुआ इरादा यह स्थापित नहीं करता कि रनटाइम प्रभाव पूरा हो गया।
दूरस्थ संचालन के लिए एक HTTPS प्रॉक्सी का उपयोग करें और --console-origin, --console-behind-proxy, स्पष्ट --console-trusted-proxy CIDR, और --console-key-file कॉन्फ़िगर करें। कुंजी फ़ाइल में 64 हेक्साडेसिमल अक्षर होते हैं, उसकी अनुमतियाँ केवल स्वामी की होती हैं और वह संग्रहीत second-factor सीक्रेट की रक्षा करती है; इसे रीस्टार्ट के बाद भी, चैलेंज सीड से अलग, बनाए रखें। loopback से बाहर की पहुँच के लिए कॉन्फ़िगर किया गया HTTPS ऑरिजिन और प्रॉक्सी allowlist अनिवार्य हैं। Sibuna कंसोल listener पर भी कोई आने वाला TLS टर्मिनेट नहीं करता; कंसोल TLS का उपयोग केवल अपने बाहर जाने वाले कनेक्शनों के लिए, rustls के ज़रिए, करता है (SID 0012)।
नेटिव CLI चल रहे कंसोल तक उन्हीं प्राधिकरण और स्टोरेज अनुबंधों से पहुँचता है। यह credential निजी फ़ाइलों से पढ़ता है, कमांड-लाइन मानों से नहीं:
sibuna console geoip update --version 2026-09-09 \
    --origin http://127.0.0.1:19446 --username admin \
    --password-file ./admin-password
केवल स्वामी द्वारा पठनीय पासवर्ड फ़ाइल का उपयोग करें, पहले पासवर्ड सेटअप पूरा करें, और आवश्यकता होने पर authenticator या recovery कोड के लिए --factor-file जोड़ें; खाते और GeoIP संचालनों के लिए --token-file उपयोगकर्ता नाम और पासवर्ड की जगह लेता है। क्लाइंट HTTP/1.1 बोलता है, लिटरल loopback पते को छोड़कर HTTPS माँगता है, कभी redirect का अनुसरण नहीं करता, और हर अनुरोध को 20 सेकंड तथा हर उत्तर को 16 KiB तक सीमित रखता है। geoip status सक्रिय generation पढ़ता है। अपडेट चुने गए प्रदाता की प्रकाशित फ़ाइलें HTTPS पर डाउनलोड करते हैं (डिफ़ॉल्ट रूप से public-domain user-country डेटासेट, या --provider dbip --version YYYY-MM के साथ DB-IP Lite), प्रकाशक के checksum (या --checksum से दिया गया checksum) सत्यापित करते हैं, sibuna-geoip के ज़रिए सीमित श्रेणियों का सत्यापन करते हैं, नई generation को सहेजते हैं और उसे स्थानीय रूप से सक्रिय करते हैं। विफल अपडेट पिछली generation को बनाए रखते हैं। CLI का टाइमआउट (--timeout, डिफ़ॉल्ट 1200 सेकंड) प्रतीक्षा रोकता है; वह सबमिट किए गए स्टोरेज कार्य को रद्द नहीं करता। DB-IP Lite को CC BY 4.0 attribution चाहिए, जो केवल तब दिखाया जाता है जब उसका डेटा सक्रिय हो। SIBUNA_GEOIP_DATA=<snapshot> वाला बिल्ड पहले स्थायी आयात तक एक सत्यापित स्नैपशॉट (geoip-snapshot टूल द्वारा लिखा गया) एम्बेड करता है; कंसोल के बिना बिल्ड इसे GEOIP001 के साथ अस्वीकार करता है। अज्ञात पते, सैंपल की हानि और पुराना डेटा दिखते रहते हैं; देश डेटा आयात करने से न ट्रैफ़िक बनता है और न पहले ही समाप्त हो चुके सैंपल समृद्ध होते हैं।
क्लस्टर सदस्य साझा डेटाबेस की सदस्यता टेबल (console_nodes) के ज़रिए शुरू होते समय, हर मिनट, और लागू नीति या control revision बदलने के दो सेकंड के भीतर स्वयं की घोषणा करते हैं, और हर कंसोल के Nodes पेज पर दिखते हैं। कोई leader चुनाव नहीं है: SQLite नोड single भूमिका और स्वयं को leader बताता है, और PostgreSQL नोड unknown भूमिका और कोई leader नहीं बताता, क्योंकि PostgreSQL का failover Sibuna को दिखाई नहीं देता (SID 0007)। जिन पीयर के data-plane listener की health-check यह कंसोल करे उनके लिए --console-probe <node-id>=<http://ip:port> कॉन्फ़िगर करें, और दूसरे कंसोल जो लिंक दिखाएँ उसके लिए --console-advertise <origin>। सीधी लाइव टेलीमेट्री --console-peer <node-id>=<https://origin> (दोहराया जा सकता है, अधिकतम आठ) और एक समर्पित --console-peer-key-file का उपयोग करती है। पीयर के लिए --console-behind-proxy आवश्यक है। दोनों endpoint को एक-दूसरे को सूचीबद्ध करना होगा और विश्वसनीय HTTPS इनग्रेस का उपयोग करना होगा। पीयर कुंजी 64 हेक्स अक्षरों वाली केवल-स्वामी फ़ाइल है, जो कंसोल कुंजी और चैलेंज सीड से स्वतंत्र रूप से दी जाती है। पीयर rustls और ring provider के ज़रिए एक प्रमाणित TLS WebSocket पर बात करते हैं (SID 0012)। --console-peer-ca-file वैकल्पिक रूप से निजी प्रबंधन PKI के लिए PEM trust anchor देता है; अन्यथा क्लाइंट सिस्टम roots का उपयोग करता है। होस्ट-नाम सत्यापन हमेशा लागू होता है और बंद नहीं किया जा सकता: हर प्रबंधन ऑरिजिन का होस्ट, DNS नाम या IP पते का लिटरल, पीयर के प्रमाणपत्र में नामित होना चाहिए। अस्वीकृत प्रमाणपत्र पीयर को rejected चिह्नित करता है और एक peer.rejected ऑडिट पंक्ति लिखता है। कुंजी बदलने और CA फ़ाइल बदलने के लिए समन्वित रीस्टार्ट चाहिए; पीयर का प्रमाणपत्र इसके बिना नवीनीकृत किया जा सकता है। Nodes API और उसकी subscription रसीद की आयु, घड़ी का अंतर, boot बदलाव और सैंपलिंग की हानि रिपोर्ट करते हैं। अनुपस्थित अवलोकन अनुपलब्ध रहते हैं और कटे हुए मान पुराने रहते हैं; प्राप्त आँकड़े कभी किसी दूसरे नोड का अपना योगदान नहीं बनते। डैशबोर्ड का Live traffic scope एक नोड चुनता है या कॉन्फ़िगर किए गए नोड को जोड़ता है। Node coverage and locations अनुपस्थित, पुराने और घड़ी-अंतर वाले स्रोतों, अवलोकन के समय और कॉन्फ़िगर किए गए गंतव्यों की पहचान करता है। देशों की रैंकिंग छोड़ी गई स्रोत पंक्तियों से आई अनिश्चितता दिखाती है। तीर अपना प्राप्त करने वाला नोड बनाए रखते हैं, और अनुपस्थित नोड स्थितियाँ गढ़ी नहीं जातीं। जब किसी योगदान देने वाले स्रोत के पास लगातार अंतराल न हो, तब संयुक्त दर अनदेखी रहती है। किसी एक नोड के रखे गए सेकंड और वर्तमान मिनट की पाथ रैंकिंग देखने के लिए उसे चुनें। दूरस्थ क्वेरी प्रमाणित पीयर कनेक्शन का उपयोग करती हैं; क्वेरी का उत्तर एक 4 KiB WebSocket संदेश में समाना चाहिए, इसलिए सर्व करने वाला कंसोल न समाने वाले पेज की पंक्तियाँ आधी कर देता है। अनुपस्थित पीयर अनुपलब्ध रहते हैं और इतिहास के कर्सर नोड रीस्टार्ट के पार नहीं जा सकते। मिनट का इतिहास अपना नोड चयन और प्रति-नोड पंक्तियाँ रखता है। नेविगेशन और मोबाइल हेडर चुने गए ट्रैफ़िक स्रोत से स्वतंत्र रूप से सर्व करने वाले कंसोल नोड की पहचान बताते हैं। स्थानीय कमांड प्रति नोड रहती हैं।
ट्रैफ़िक टाइलें चुने गए नोड के रखे गए बंद-मिनट रिकॉर्ड के पिछले 24 घंटों पर खुलती हैं। अवधि नियंत्रण एक घंटा, सात या नब्बे दिन, और लाइव boot योग भी देता है। Yesterday वाले विचलन के लिए हर चुने गए नोड से पूरा मेल खाता कवरेज चाहिए। ग्लोब और sparkline अब भी अपनी अलग लाइव 60-सेकंड विंडो का वर्णन करते हैं। रखा गया स्कैन पूरा होने के एक मिनट बाद ताज़ा होता है, और बदले जाने तक अपने पिछले मान और आयु दिखाता रहता है; स्रोत या अवधि बदलने पर पुराना दायरा हटा दिया जाता है। अनुपस्थित इतिहास कभी शून्य नहीं बनता।
Compare retained traffic दो बंद मिनट-विंडो को अगल-बगल दिखाता है: कल की वही विंडो, पिछली अवधि, या कोई दूसरा नोड। अवधि और end-offset नियंत्रण दोनों UTC श्रेणियों को स्थिर कर देते हैं। हर एक्शन हर ओर अधिकतम सोलह सघन पेज पढ़ता है, प्रति पेज 96 संग्रहीत रिकॉर्ड के साथ। इससे बीच में रीस्टार्ट न होने पर 24 घंटे की विंडो एक बैच में आ जाती है; लंबे स्कैन के लिए Continue वही सीमाएँ बनाए रखता है। पूरा कवरेज, अधूरा कवरेज और अनुपस्थित इतिहास स्पष्ट रहते हैं। दर के प्रतिशत के लिए बराबर UTC विंडो में पूरे, न-अतिव्यापी अंतराल चाहिए, जो देखे गए मिलीसेकंड से सामान्यीकृत होते हैं; नए ट्रैफ़िक के साथ शून्य संदर्भ "New" दिखाता है। मुख्य Traffic अवधि स्वतंत्र रहती है। मिनट-प्रारूप ऐतिहासिक प्रॉक्सी मोड दर्ज नहीं करता, इसलिए forward-auth के शून्य को देखे गए रिस्पॉन्स मानने के बजाय ऑरिजिन-रिस्पॉन्स की तुलनाएँ अनुपलब्ध रहती हैं।
Compare retained path rankings दो बंद विंडो या नोड चुनता है। Node 0 में सभी रखे गए नोड शामिल हैं, सेवानिवृत्त सदस्यों सहित। एक एक्शन अधिकतम सोलह अपरिवर्तनीय archive पढ़ता है, उनकी पहचान और checksum जाँचता है, और प्रदर्शन की पंक्तियाँ चुनने से पहले हर काउंटर को मिलाता है। archive 60-सेकंड की late-sample विंडो के बाद सील होते हैं, इसलिए सबसे नया बंद मिनट अभी लंबित हो सकता है। Continue मूल विंडो और कर्सर बनाए रखता है। सीमाएँ सैंपल किए गए पाथ प्रीफ़िक्स का वर्णन करती हैं, अनुरोधों के सटीक योग का नहीं। पेज आंशिक स्कैन, truncation, प्रतिधारण की सीमाएँ और रिपोर्ट की गई कतार-हानि दिखाता है; अनुपस्थित archive न शून्य ट्रैफ़िक स्थापित कर सकते हैं न पूरा कवरेज।
Security पिछले 24 घंटों पर खुलता है और चुनी गई अवधि पर समय के साठ बराबर बकेट उपयोग करता है। इसके aggregate स्टोरेज थ्रेड पर एक कार्य-सीमा के अधीन चलते हैं। SQLite पर सीमा --console-query-steps virtual-machine कदम है (100,000 से 50,000,000, डिफ़ॉल्ट चालीस लाख)। इसे --console के साथ सेट करें; अमान्य या दोहराए गए मान अस्वीकार किए जाते हैं। PostgreSQL पर सीमा रीड के ट्रांज़ैक्शन में सेट 2,000 ms का statement timeout है (SID 0013); --console-query-steps बदलने से यह नहीं बदलता। सीमा समाप्त कर चुकी क्वेरी एक छोटी अवधि माँगती हैं। कदमों की गिनती क्वेरी के कार्य को सीमित करती है, बीते समय को नहीं। चार्ट एक पैमाना साझा करते हैं; UTC अंतराल की शुरुआत और समूहित सटीक गिनती के लिए Trend values खोलें। ये रखे गए निष्कर्ष हैं, इसलिए घटना कवरेज के अभाव को आक्रमणों का अभाव नहीं समझा जा सकता।
Wall display kiosk सत्र का उपयोग करते हैं। Account के अंतर्गत ऑपरेटर डिस्प्ले को नाम देता है और Create display code चुनता है। डिस्प्ले दस मिनट के भीतर एक-बार वाला कोड साइन-इन फ़ॉर्म में चिपकाता है; उसका सत्र केवल-पढ़ने वाला होता है, आँकड़ों तक सीमित होता है और बारह घंटे के भीतर समाप्त हो जाता है। खाता पेज नेविगेशन पर या छिपाए जाने पर दिखाया गया कोड मिटा देता है। छिपाने से बिना उपयोग हुई अनुमति (grant) रद्द नहीं होती; कोड बदलने (exchange) की समय-सीमा फिर भी लागू रहती है। कोड कभी URL में नहीं होने चाहिए। Traffic और Security डिस्प्ले साझा करते हैं: Security घटना के पते या पेलोड साक्ष्य के बिना मॉड्यूल के समग्र रुझान और अनुरोध परिणाम दिखाता है। स्वचालित चक्र वैकल्पिक है, शुरू में बंद रहता है, और reduced motion, पुराने डेटा या Pause पर रुक जाता है।
सूचना गंतव्य (अस्वीकृति-उछाल, प्रतिबंध, पहुँच से बाहर सदस्य और leader बदलाव के लिए हस्ताक्षरित webhook और syslog) Settings के अंतर्गत हैं; webhook सीक्रेट के लिए --console-key-file चाहिए। leader-change प्रकार परिभाषित रहता है ताकि संग्रहीत गंतव्य अपना अर्थ बनाए रखें, लेकिन कोई नोड इसे नहीं उठाता, क्योंकि कोई leader चुनाव नहीं है। हर गंतव्य का अपना cooldown और तीन प्रयासों का रीट्राई बजट है। डिलीवरी ऑडिट रिकॉर्ड परिणाम दिखाते हैं; पूर्ण कतार का इतिहास सात दिन और 4,096 इवेंट तक सीमित है। webhook में एक स्थिर Idempotency-Key होता है ताकि प्राप्तकर्ता अनिश्चित नेटवर्क पूर्णता के बाद दोहराए गए प्रभावों को दबा सकें। webhook HTTPS पर भेजे जाते हैं, या सादा HTTP केवल लिटरल loopback पते पर, और उत्तर की बॉडी 64 KiB तक पढ़ी जाती है। syslog का UDP/TCP चयन केवल बाहर जाने वाली सूचनाओं पर लागू होता है, संरक्षित वेब ट्रैफ़िक से स्वतंत्र। मैनुअल परीक्षण इरादे और पूर्णता को Audit में दर्ज करते हैं और गंतव्य का परिणाम ताज़ा करते हैं; ऑपरेटर के रीट्राई करने से पहले अपुष्ट ऑडिट पूर्णता स्पष्ट रूप से दिखाई जाती है।
Settings प्रतिधारण को भी नियंत्रित करता है: मिनट-इतिहास के लिए एक से 90 दिन, रैंकिंग के लिए एक से सात, घटनाओं के लिए एक से 30 और ऑडिट के लिए एक से 365। ऊपरी मान डिफ़ॉल्ट हैं; रैंकिंग अपना 512 MiB कोटा रखती हैं। प्रतिधारण मान सहेजने के लिए पुष्टि चाहिए, क्योंकि सफ़ाई पुराने रिकॉर्ड को सीमित बैच में स्थायी रूप से हटा देती है। बाद में मान बढ़ाने से हटाया गया इतिहास वापस नहीं आता। पुराने संपादन अस्वीकार होते हैं और सफल बदलाव Audit में दिखते हैं।
रिस्पॉन्स पेज (challenge, denied, rate limited, banned, overloaded) Settings के अंतर्गत निश्चित placeholder वाले सीमित HTML के रूप में संपादित किए जा सकते हैं; ड्राफ़्ट एक sandboxed टैब में प्रीव्यू होते हैं और सहेजे गए पेज अगले नीति स्नैपशॉट से दिए जाते हैं।
Policies पेज पर नीति वर्कफ़्लो: managed नियमों का क्रम बदलें, किसी ड्राफ़्ट को रखे गए निरीक्षण निष्कर्षों के विरुद्ध दोबारा चलाएँ, IP समूहों और सक्रिय GeoIP generation से जुड़े देश-ब्लॉक का प्रबंधन करें, और managed समुच्चय को निर्यात या परमाणु रूप से आयात करें (sibuna console policies export और sibuna console policies import --file <set.json> भी)। एक आयात एक अनुरोध है जिसमें 1 से 128 दस्तावेज़ होते हैं, हर एक अधिकतम 4 KiB और कुल मिलाकर अधिकतम 256 KiB; लगभग 96 KiB से बड़े समुच्चय के लिए पेज की टिप्पणी कमांड-लाइन आयात का नाम देती है। लागू नियम आज के दर्ज हिट, प्रति घंटा sparkline और एक सुलभ तालिका दिखाते हैं। हिट एक सफल घोषणात्मक matcher मूल्यांकन है: मेल खाते WEIGH नियम और पहला अंतिम मैच गिने जाते हैं; पहले का कोई निरीक्षण या प्रतिष्ठा निर्णय मूल्यांकन को रोक सकता है। निजी परीक्षण इन काउंटरों को नहीं बढ़ाते। Compare rule hits एक दर्ज नोड के लिए दो बंद अवधियों को स्थिर करता है। revision इतिहास Compare hits around this edit देता है, जो संपादन वाले मिनट को छोड़ देता है और चुनी गई अवधि तक बराबर उपलब्ध अवधियों का उपयोग करता है। वैकल्पिक applied-revision फ़िल्टर असंबंधित generations को तुलना से बाहर रखते हैं। स्टार्टअप, cutover, छूटे हुए राइट और प्रतिधारण कवरेज में दिखने वाले अंतराल छोड़ते हैं; प्रतिशत के लिए दोनों ओर पूरा कवरेज चाहिए। नियम अवलोकन और प्रति घंटा/दैनिक सारांश मिनट-प्रतिधारण सेटिंग का अनुसरण करते हैं। किसी संपादन के आसपास देखा गया बदलाव एक तुलना है, इस बात का साक्ष्य नहीं कि संपादन ने ट्रैफ़िक बदला।
बाद की GeoIP generation आयात करने से देश से निकली मौजूदा प्रतिष्ठा पंक्तियाँ अपने आप ताज़ा नहीं होतीं। जोड़े गए, रखे गए और हटाए गए प्रीफ़िक्स की तुलना के लिए देश एक्शन का प्रीव्यू देखें; लागू करने से पहले समीक्षित diff के सभी पेज देखें। प्रतिस्थापन उस देश के स्वामित्व वाली अप्रचलित पंक्तियाँ हटाता है और स्वतंत्र रूप से प्रबंधित प्रीफ़िक्स को बनाए रखता है। बदली हुई generation या नीति revision के लिए नया प्रीव्यू चाहिए, और अतिव्यापी स्वतंत्र संपादन अस्वीकार किए जाते हैं। Events पेज में रखे गए WAF निष्कर्ष और हनीपॉट घटनाएँ हैं; यह पूरा access log नहीं है। GeoIP लोड होने पर स्टोरेज थ्रेड हर घटना का देश और generation घटना बैच के ट्रांज़ैक्शन में दर्ज करता है। यह सहेजते समय किया गया attribution है, अनुरोध के समय का पुनर्निर्मित स्थान नहीं। बाद के आयात दर्ज मैपिंग को नहीं बदलते। देश फ़िल्टर बड़े अक्षरों वाला दो-अक्षरी कोड, लोड की गई generation में अनुपस्थित पते के लिए unknown, या मैपिंग डेटा के बिना घटना के लिए not_recorded स्वीकार करता है। स्रोत समूह मिश्रित देश या कवरेज को स्पष्ट रूप से बताते हैं। ग्लोब का View events एक्शन चुने गए नोड को बनाए रखता है और पिछले एक घंटे के लिए देश की रखी गई घटनाएँ खोलता है। Statistics पेज का Security दृश्य लाइव rate-limit, चैलेंज और प्रतिबंध दरों को एक घंटे, एक दिन, सात दिन या तीस दिन के रखे गए निरीक्षण और हनीपॉट निष्कर्षों के साथ जोड़ता है। श्रेणी, स्रोत और पाथ के लिंक उसी नोड और एक निश्चित समय सीमा के साथ सामान्य घटना वर्कफ़्लो खोलते हैं। घटना फ़िल्टर लागू करने से नई अवधि शुरू होती है। निष्कर्षों में ऑडिट रिकॉर्ड शामिल हैं और वे ब्लॉक किए गए अनुरोधों के योग से अलग हैं; अनुपस्थित प्रतिष्ठा और rule-hit attribution को "not recorded" दिखाया जाता है। इवेंट और ऑडिट फ़िल्टर अपने नियंत्रणों के साथ लेबल रखते हैं, Apply एक्शन को अलग संरेखित करते हैं और अपने कॉलम उपलब्ध सामग्री-चौड़ाई के अनुसार ढालते हैं। एक प्रमाणित WebSocket नेविगेशन के बाद भी बना रहता है और आँकड़े, घटना सारांश, नोड स्थिति, नीति revision, चैलेंज और ऑडिट सारांश ले जाता है। नए घटना और ऑडिट रिकॉर्ड Load latest records के पीछे प्रतीक्षा करते हैं ताकि तालिका पढ़ते समय अपनी जगह बनी रहे। नीति अपडेट किसी खुले ड्राफ़्ट को बदले बिना वर्तमान कमिट किए गए और लागू revision दिखाते हैं। प्रवाह काउंटर लाइव अपडेट होते हैं; चुने गए गैर-डिफ़ॉल्ट चैलेंज टाइमिंग विभाजन को स्पष्ट रूप से ताज़ा करें। ऐतिहासिक क्वेरी, विवरण रीड और परिवर्तन HTTP अनुरोध ही रहते हैं।
पेज के अंशों को बुकमार्क किया जा सकता है; Back और Forward प्रमाणित पेज दोबारा खोलते हैं। साइडबार इस ब्राउज़र में थीम और स्पेसिंग के चुनाव भी याद रखता है, जिसमें System डिफ़ॉल्ट थीम है। SID 0007 Committed है। कंसोल अपने golden fixtures और अपने ब्राउज़र वर्कफ़्लो headless Chromium में पास करता है (cargo xtask browser console, SID 0010 मानदंड 5)। इसका end-to-end सूट cmd/sibuna/tests/console_*.rs है, जिसके PostgreSQL क्लस्टर परिदृश्य SIBUNA_TEST_DATABASE_URL सेट होने पर चलते हैं। SID 0010 दर्ज करता है कि कंसोल कंपाइल होने पर, अक्षम, केवल स्टोरेज, या सक्षम और निष्क्रिय होने पर, 16 उत्पाद वर्कलोड उसके बिना बने डेमन के लगभग 1% के भीतर रहते हैं, जो noise के भीतर है। SID 0007 का औपचारिक पृथक्करण गेट, लोड में आठ सक्रिय डैशबोर्ड के साथ, अभी मापा नहीं गया है (भाग VIII)। पूरे WebAssembly एप्लिकेशन की 768 KiB की असंपीड़ित ऊपरी सीमा है, जिसे डेमन की बिल्ड स्क्रिप्ट बिल्ड विफल करके लागू करती है, और 640 KiB का समीक्षा थ्रेशोल्ड है। 1.0.0-beta.3 में मॉड्यूल का आकार 724,330 बाइट है (gzip में 272,568), जो समीक्षा थ्रेशोल्ड से ऊपर है, और SID 0007 इसे समीक्षा के लिए दर्ज करता है। ये प्रोजेक्ट सीमाएँ कंसोल वर्कफ़्लो के लिए जगह छोड़ती हैं; ये ब्राउज़र लोडिंग और प्रतिक्रियाशीलता के मापन की जगह नहीं लेतीं। मॉड्यूल की linear memory माँग पर 16 MiB की घोषित अधिकतम सीमा तक बढ़ती है।
डिप्लॉयमेंट टोपोलॉजी
रिवर्स प्रॉक्सी
sibuna --port 80 --upstream-host 127.0.0.1 --upstream-port 3000 \
       --secret-file /etc/sibuna/secret --difficulty 16 --algorithm posw
स्वीकृत अनुरोध X-Forwarded-For, X-Forwarded-Proto, X-Real-IP, X-Sibuna-Status और X-Sibuna-Rule हेडर के साथ ऑरिजिन तक पहुँचते हैं। hop-by-hop हेडर, Sibuna द्वारा स्वयं लिखे जाने वाले फ़ील्ड और वैकल्पिक फ़ॉरवर्डिंग फ़ील्ड (Forwarded, X-Forwarded-Host, X-Forwarded-Port) हटा दिए जाते हैं, तब भी जब कोई क्लाइंट उनके नाम अंडरस्कोर के साथ लिखता है (X_Forwarded_For)। X-Real-IP वह क्लाइंट है जिसके आधार पर अनुरोध का निर्णय हुआ। X-Forwarded-For केवल सॉकेट पीयर है, कभी क्लाइंट द्वारा लिखी गई प्रविष्टि नहीं; जब फ़ॉरवर्ड की गई पहचान पर भरोसा हो, तब यह प्राप्त शृंखला और उसके बाद सॉकेट पीयर है। इसलिए ऑरिजिन को क्लाइंट को X-Real-IP से या X-Forwarded-For के दाएँ छोर से पढ़ना चाहिए, कभी उसकी सबसे बाईं प्रविष्टि से नहीं। ऑरिजिन को मिलने वाला पाथ वह सामान्य रूप है जिसका नीति ने निर्णय किया (SID 0009); जिस पाथ का सामान्य रूप न हो उसे 400 उत्तर मिलता है।
HTTP/1.1 WebSocket अपग्रेड ऑरिजिन का handshake स्वीकार होने से पहले प्रवेश और नीति जाँचों से गुज़रते हैं। subprotocol और extension की बातचीत end-to-end रहती है। दो थ्रेड बाइट रिले करते हैं, प्रति दिशा एक, हर एक के पास एक निश्चित बफ़र, पहले से पढ़े गए बाइट और half-close सहित; इसलिए अपग्रेड किया गया कनेक्शन दो थ्रेड रखता है, और जब हर कनेक्शन अपग्रेड हो तो कनेक्शन थ्रेड की संख्या --max-connections की दोगुनी तक पहुँच सकती है। अपग्रेड किए गए सॉकेट सामान्य कनेक्शन कोटा और shutdown रजिस्ट्री के भीतर रहते हैं, लेकिन HTTP निष्क्रियता समय-सीमा से स्वतंत्र --websocket-idle-timeout (डिफ़ॉल्ट 300 सेकंड) का उपयोग करते हैं। किसी भी दिशा का ट्रैफ़िक उस सीमा को ताज़ा करता है, लेकिन जो पीयर पूरी अवधि तक एक भी बाइट स्वीकार नहीं करता, वह रिले समाप्त कर देता है, दूसरी दिशा चाहे जितनी व्यस्त हो। handshake के बाद के frame WAF निरीक्षण के इनपुट नहीं हैं। HTTPS/WSS, Sibuna के निजी HTTP/1.1 listener के सामने TLS टर्मिनेट करने वाले इनग्रेस का उपयोग करता है; Sibuna स्वयं ब्राउज़र का TLS टर्मिनेट नहीं करता।
इनग्रेस ब्राउज़र के साथ HTTP/2 तय कर सकता है और Sibuna को HTTP/1.1 फ़ॉरवर्ड कर सकता है। Sibuna में नेटिव HTTP/2 समर्थन बाद के अपडेट तक स्थगित है; यह व्यवस्था नेटिव gRPC जैसे एप्लिकेशन के लिए end-to-end HTTP/2 अर्थ (semantics) नहीं देती।
Content-Length वाली अनुरोध बॉडी निश्चित बफ़र से स्ट्रीम होती हैं, बाइट और MIME हेडर को बनाए रखते हुए। multipart अपलोड सीमाएँ (boundaries), दोहराए गए फ़ील्ड नाम, फ़ाइल नाम और भाग के प्रकार बनाए रखते हैं। WAF बॉडी के अधिकतम पहले 8 KiB की जाँच करता है: multipart मेटाडेटा और गैर-फ़ाइल फ़ील्ड टेक्स्ट निरीक्षण के इनपुट रहते हैं, जबकि फ़ाइल पेलोड अपारदर्शी होते हैं। जिस भाग का filename खाली है, वह एक सामान्य फ़ील्ड है। पहचाने गए बाइनरी शीर्ष-स्तरीय MIME प्रकार (SVG को छोड़कर इमेज, audio, video, PDF, ZIP, gzip, 7z, protobuf और octet-stream) की बॉडी केवल तभी अपारदर्शी है जब उसका प्रीफ़िक्स भी बाइनरी लगे, यानी जब हर सोलह में कम से कम एक बाइट tab, line feed, vertical tab, form feed और carriage return के अलावा कोई कंट्रोल बाइट हो; अन्यथा उसका निरीक्षण टेक्स्ट के रूप में होता है (SID 0004)। JSON, XML, SVG, URL-encoded फ़ॉर्म और अज्ञात प्रकार टेक्स्ट निरीक्षण बनाए रखते हैं। अस्पष्ट या विकृत MIME मेटाडेटा टेक्स्ट निरीक्षण पर लौट आता है। multipart पार्सिंग उसी प्रीफ़िक्स के भीतर 32 भागों और प्रति भाग 2 KiB हेडर तक सीमित है, और delimiter के बाद RFC 2046 की transport padding स्वीकार करती है।
यह अपलोड की संगतता है, फ़ाइल सत्यापन या malware स्कैनिंग नहीं। बैकएंड को क्लाइंट की Content-Type घोषणा पर भरोसा करने के बजाय स्वीकृत मीडिया प्रकार स्वयं लागू करने चाहिए। निरीक्षण प्रीफ़िक्स के बाद के फ़ील्ड, किसी बड़ी अपलोड फ़ाइल के बाद वाले फ़ील्ड सहित, निरीक्षित नहीं होते। संपीड़ित पेलोड निरीक्षण के लिए डीकंप्रेस नहीं किए जाते। अपलोड फिर भी प्रवेश, पाथ, क्वेरी और हेडर जाँचों से गुज़रते हैं और कनेक्शन की समय-सीमाओं के अधीन रहते हैं। chunked अनुरोध बॉडी निरीक्षण से पहले कनेक्शन बफ़र के भीतर डिकोड होती हैं (SID 0009)। जो बॉडी बफ़र के भीतर समाप्त होती है, वह Content-Length के साथ बैकएंड तक पहुँचती है। लंबी बॉडी को Sibuna दोबारा chunk करता है, प्रति रीड एक chunk, इसलिए बैकएंड कभी क्लाइंट के chunk आकार, extension या trailer नहीं देखता। अकेले CR या LF वाली, आकार के आसपास whitespace वाली, विकृत extension वाली या 4 KiB से लंबी chunk पंक्ति 400 के साथ अस्वीकार होती है। 16 KiB से बड़ा trailer खंड भी इसी तरह अस्वीकार होता है। किसी अन्य coding वाले Transfer-Encoding को 501 मिलता है। जो बैकएंड chunked अनुरोध पार्स नहीं कर सकते, उन्हें लगभग 44 KiB से छोटी बॉडी के लिए फिर भी Content-Length मिलता है। जिस ऑरिजिन कनेक्शन ने अनुरोध बॉडी ढोई, उसे उसके एक्सचेंज के बाद बंद कर दिया जाता है और वह कभी पूल में नहीं लौटता। 100-continue की प्रतीक्षा करने वाले क्लाइंट को बॉडी भेजने से पहले यह स्थानीय रूप से मिल जाता है; असमर्थित अपेक्षाओं को 417 मिलता है। Expect हेडर बैकएंड को फ़ॉरवर्ड करने से पहले ही consume हो जाता है।
इनग्रेस के पीछे Forward Auth
--mode forward_auth में डेमन इनग्रेस के subrequest का उत्तर 200 (साथ में ऑडिट हेडर X-Sibuna-Status, X-Sibuna-Rule और X-Sibuna-Rule-Hash), चैलेंज के लिए 401, अस्वीकृति के लिए 403, या रेट लिमिट होने पर 429 से देता है। इनग्रेस को क्लाइंट का पता और मूल URL फ़ॉरवर्ड करना होगा; forward-auth मोड डिफ़ॉल्ट रूप से उन पर भरोसा करता है। इस listener को निजी रूप से bind करें ताकि केवल इनग्रेस ही जुड़ सके। X-Forwarded-Uri (Caddy) या X-Original-URI (Nginx), और X-Forwarded-Method, नीति मूल्यांकन के लिए एप्लिकेशन अनुरोध को बहाल करते हैं; मूल पाथ को सामान्य रूप में रखा जाता है, जैसे अनुरोध पंक्ति के पाथ को। दोहराए गए या परस्पर विरोधी मूल-URL फ़ील्ड, और ऐसा मूल URI जो origin-form नहीं है, 400 के साथ अस्वीकार होते हैं। डेमन के आंतरिक रूट हमेशा वास्तविक अनुरोध URI का उपयोग करते हैं। forward-auth उस बॉडी का निरीक्षण नहीं करता जिसे इनग्रेस छोड़ देता है।
map $http_upgrade $sibuna_connection_upgrade {
    default upgrade;
    '' close;
}
server {
    listen 443 ssl;
    location / {
        auth_request /__sibuna_auth;
        auth_request_set $sibuna_auth_status $upstream_status;
        auth_request_set $sibuna_retry_after $upstream_http_retry_after;
        auth_request_set $sibuna_status $upstream_http_x_sibuna_status;
        auth_request_set $sibuna_rule $upstream_http_x_sibuna_rule;
        auth_request_set $sibuna_rule_hash $upstream_http_x_sibuna_rule_hash;
        error_page 401 = @sibuna_challenge;
        error_page 500 = @sibuna_auth_error;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection $sibuna_connection_upgrade;
        proxy_set_header Host $host;
        proxy_set_header X-Sibuna-Status $sibuna_status;
        proxy_set_header X-Sibuna-Rule $sibuna_rule;
        proxy_set_header X-Sibuna-Rule-Hash $sibuna_rule_hash;
        proxy_read_timeout 300s;
        proxy_pass http://127.0.0.1:3000;
    }
    location = /__sibuna_auth {
        internal;
        proxy_pass http://127.0.0.1:8080/;
        proxy_pass_request_body off;
        proxy_set_header Content-Length "";
        proxy_set_header X-Original-URI $request_uri;
        proxy_set_header X-Forwarded-Method $request_method;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header X-Forwarded-Uri "";
        proxy_set_header X-Forwarded-For $remote_addr;
        proxy_set_header User-Agent $http_user_agent;
        proxy_set_header Cookie $http_cookie;
    }
    location @sibuna_challenge {
        rewrite ^ /__sibuna/challenge break;
        proxy_pass http://127.0.0.1:8080;
        proxy_pass_request_body off;
        proxy_set_header Content-Length "";
        proxy_set_header X-Original-URI $request_uri;
        proxy_set_header X-Forwarded-Method $request_method;
        proxy_set_header X-Forwarded-For $remote_addr;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
    location @sibuna_auth_error {
        add_header Retry-After $sibuna_retry_after always;
        if ($sibuna_auth_status = 429) { return 429; }
        return 503;
    }
    location /__sibuna/ {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header X-Forwarded-For $remote_addr;
    }
}
example.com {
    handle /__sibuna/* {
        reverse_proxy localhost:8080
    }
    handle {
        forward_auth localhost:8080 {
            uri /
            header_up X-Forwarded-For {remote_host}
            header_up -X-Original-URI
            copy_headers X-Sibuna-Status X-Sibuna-Rule X-Sibuna-Rule-Hash
        }
        reverse_proxy localhost:3000
    }
}
/__sibuna/* नामस्थान (इंटरस्टिशियल, challenge, verify, सॉल्वर फ़ाइलें) दोनों विधियों में सीधे डेमन तक पहुँचना चाहिए। nginx का error page मूल URI और मेथड आगे भेजता है ताकि इंटरस्टिशियल वह आवश्यकता ले जाए जो प्राधिकरण ने तय की; उनके बिना भी पेज काम करता है, और जारी करना ब्राउज़र द्वारा रिपोर्ट किए गए URL के मूल्यांकन पर लौट आता है। Caddy मूल URI/मेथड मेटाडेटा स्वयं देता है। परस्पर अनन्य (exclusive) handle ब्लॉक सुनिश्चित करते हैं कि challenge और verification रूट forward-auth precheck में प्रवेश न करें। एप्लिकेशन WebSocket के लिए Nginx को ऊपर दिखाए गए स्पष्ट Upgrade/Connection हेडर चाहिए। Nginx का error handler दूसरा प्राधिकरण निर्णय लिए बिना या अपलोड बॉडी consume किए बिना आंतरिक चैलेंज रूट रेंडर करता है। उसका auth मॉड्यूल केवल 2xx, 401 और 403 को सीधे स्वीकार करता है, इसलिए उदाहरण rate-limit वाली auth त्रुटि को Retry-After के साथ वापस 429 में बदलता है; अन्य प्राधिकरण विफलताएँ 503 के साथ बंद रहती हैं। Nginx अपनी 403 बॉडी देता है, जबकि Caddy Sibuna का अस्वीकृति पेज आगे भेजता है। दोनों विधियाँ आने वाले Sibuna ऑडिट हेडर को वास्तविक प्राधिकरण रिस्पॉन्स से बदल देती हैं। सामान्य TLS प्रमाणपत्र और एप्लिकेशन की अपलोड/समय-सीमा सीमाएँ इनग्रेस पर कॉन्फ़िगर करें; उदाहरण रूटिंग का तर्क दिखाते हैं। रिपॉज़िटरी अभी इन विधियों को चलते हुए इनग्रेस पर नहीं परखती; जिन फ़ॉरवर्ड-मेटाडेटा नियमों पर वे निर्भर हैं, वे sibuna-http के यूनिट परीक्षणों से ढके हैं।
इनग्रेस से JA4 फ़िंगरप्रिंट
JA4 फ़िंगरप्रिंट संक्षेप में बताता है कि कोई क्लाइंट TLS कनेक्शन कैसे खोलता है। इसकी गणना क्लाइंट के पहले handshake संदेश, ClientHello, से होती है। क्लाइंट की TLS लाइब्रेरी यह संदेश किसी भी HTTP बाइट के भेजे जाने से पहले तय कर देती है, इसलिए कोई क्लाइंट अपने HTTP अनुरोधों के भीतर से अपना फ़िंगरप्रिंट नहीं बदल सकता। ब्राउज़र, लाइब्रेरी और बॉट इसमें भिन्न होते हैं। इससे JA4 User-Agent मान से अधिक मज़बूत संकेत बनता है, जिसे कोई भी क्लाइंट अपनी इच्छा से लिख सकता है (SID 0014)। JA4 को FoxIO ने परिभाषित किया था। एक फ़िंगरप्रिंट में 36 अक्षर होते हैं, _ से जुड़े तीन भागों में:
t13d1516h2_8daaf6152771_02713d6af862
^^^^^^^^^^ ^^^^^^^^^^^^ ^^^^^^^^^^^^
a          b            c

a  प्रोटोकॉल (t TCP, q QUIC, d DTLS), TLS संस्करण (13 यानी TLS 1.3),
   SNI के साथ d या उसके बिना i, cipher की संख्या (दो अंक),
   extension की संख्या (दो अंक), ALPN कोड (h2 यानी HTTP/2)
b  क्रमबद्ध cipher suites का 12 अंकों का lowercase हेक्साडेसिमल हैश
c  क्रमबद्ध extensions और signature algorithms का 12 अंकों का
   lowercase हेक्साडेसिमल हैश
केवल वही घटक ClientHello देखता है जो TLS टर्मिनेट करता है, इसलिए केवल वही JA4 की गणना कर सकता है। Sibuna TLS टर्मिनेट नहीं करता: वह इनग्रेस के पीछे सादा HTTP/1.1 परोसता है, और इनग्रेस ब्राउज़र के साथ TLS, HTTP/2 और HTTP/3 बोलता है। कई इनग्रेस पहले से JA4 की गणना करते हैं। इसलिए हम फ़िंगरप्रिंट की गणना इनग्रेस को करने देते हैं और वह उसे एक अनुरोध हेडर में भेजता है, और Sibuna उसे वहीं से पढ़ता है।
--ja4-header <name> उस हेडर का नाम देता है। यह डिफ़ॉल्ट रूप से बंद है और इसका कोई डिफ़ॉल्ट नाम नहीं है; हम हमेशा वही हेडर नाम देते हैं जिसका इनग्रेस उपयोग करता है। Sibuna नाम को छोटे अक्षरों में संग्रहीत करता है और केस की परवाह किए बिना उसका मिलान करता है। वह उन फ़ील्ड के नाम अस्वीकार करता है जिन्हें वह स्वयं लिखता या हटाता है (X-Forwarded-*, X-Real-IP, X-Sibuna-* और Forwarded, - की जगह _ के साथ भी)। विकल्प सेट होने पर स्टार्टअप बैनर JA4: from cf-ja4 (trusted) जैसी एक पंक्ति छापता है।
हेडर केवल तभी पढ़ा जाता है जब फ़ॉरवर्ड किए गए फ़ील्ड पर भरोसा हो। यह वही निर्णय है जो X-Forwarded-For को नियंत्रित करता है: --trust-forwarded, या --no-trust-forwarded के बिना forward-auth मोड। अविश्वसनीय पीयर से आया हेडर अनदेखा किया जाता है। भरोसे के साथ, किसी अनुरोध में फ़िंगरप्रिंट तब होता है जब उस नाम का ठीक एक फ़ील्ड मौजूद हो और उसका मान JA4 के रूप में हो। विकृत मान, या दोहराया गया फ़ील्ड, अनुरोध को कोई फ़िंगरप्रिंट नहीं देता। दो काउंटर इसे देखते हैं: sibuna_ja4_present_total फ़िंगरप्रिंट वाले अनुरोध गिनता है, और sibuna_ja4_invalid_total वे अनुरोध गिनता है जिनका हेडर विकृत या दोहराया गया था। अविश्वसनीय पीयर का अनुरोध किसी भी काउंटर को नहीं बढ़ाता।
रिवर्स-प्रॉक्सी मोड में ऑरिजिन हेडर को केवल तभी देखता है जब Sibuna उस पर भरोसा करता है। भरोसे के बिना, Sibuna ऑरिजिन को भेजे जाने वाले अनुरोध से उस नाम का हर फ़ील्ड हटा देता है, तब भी जब कोई क्लाइंट नाम को - की जगह _ से लिखता है। इसलिए कोई क्लाइंट उस नाम से ऑरिजिन को जाली फ़िंगरप्रिंट नहीं थमा सकता। भरोसे के साथ, फ़ील्ड अपनी सटीक वर्तनी में बिना बदले गुज़रता है, और _ वाला उपनाम फिर भी हटा दिया जाता है। --ja4-header के बिना उस नाम का फ़ील्ड एक सामान्य फ़ील्ड है।
Cloudflare. managed transform "Add bot protection headers" ऑरिजिन को भेजे गए अनुरोध में cf-bot-score, cf-verified-bot और cf-ja3-hash के साथ cf-ja4 जोड़ता है। इसके लिए Bot Management सहित Enterprise प्लान आवश्यक है। Cloudflare और Sibuna के बीच के किसी इनग्रेस को यह फ़ील्ड बिना बदले आगे भेजना चाहिए। हम Sibuna को इस तरह शुरू करते हैं:
sibuna --ja4-header cf-ja4 --trust-forwarded -s /etc/sibuna/secret
Sibuna के सामने वाले इनग्रेस को केवल Cloudflare के पतों से कनेक्शन स्वीकार करने चाहिए; अन्यथा कोई क्लाइंट Cloudflare को बायपास करके अपना cf-ja4 भेज सकता है।
nginx. FoxIO का ja4-nginx-module nginx के भीतर JA4 की गणना करता है और उसे $http_ssl_ja4 के रूप में उपलब्ध कराता है। इसके लिए nginx 1.26 या बाद का संस्करण चाहिए, मॉड्यूल के ClientHello capture पैच के साथ, --with-http_ssl_module के साथ बिल्ड किया हुआ। proxy_set_header क्लाइंट के उसी नाम वाले फ़ील्ड को बदल देता है, इसलिए Sibuna तक पहुँचने वाला हर location हेडर स्वयं सेट करता है:
# रिवर्स प्रॉक्सी: Sibuna --ja4-header x-ja4 --trust-forwarded के साथ चलता है
location / {
    proxy_set_header X-JA4 $http_ssl_ja4;
    proxy_set_header X-Forwarded-For $remote_addr;
    proxy_pass http://127.0.0.1:8080;
}

# Forward auth: Sibuna --mode forward_auth --ja4-header x-ja4 के साथ चलता है
location = /__sibuna_auth {
    internal;
    proxy_pass http://127.0.0.1:8080/;
    proxy_set_header X-JA4 $http_ssl_ja4;
    # ... ऊपर की forward-auth विधि के बाकी फ़ील्ड
}
forward-auth विधि में वही proxy_set_header X-JA4 $http_ssl_ja4; पंक्ति @sibuna_challenge में और location /__sibuna/ में भी होनी चाहिए। जो location इसे छोड़ देता है वह क्लाइंट का अपना X-JA4 Sibuna को भेज देता है, और Sibuna उस पर भरोसा करता है।
Apache Traffic Server. ja4_fingerprint प्लगइन plugin.config में ja4_fingerprint.so पंक्ति से सक्षम होता है। इसके कोई विकल्प नहीं हैं। यह हर TLS कनेक्शन के अनुरोधों में फ़िंगरप्रिंट वाला एक ja4 फ़ील्ड, और प्रॉक्सी के नाम वाला एक x-ja4-via फ़ील्ड जोड़ता है। हम Sibuna को --ja4-header ja4 --trust-forwarded के साथ शुरू करते हैं। प्लगइन का दस्तावेज़ यह नहीं बताता कि वह क्लाइंट द्वारा भेजे गए ja4 फ़ील्ड को बदलता है या नहीं। मान पर भरोसा करने से पहले हमें अपने संस्करण के लिए यह पता करना होगा, या प्लगइन के अपना फ़ील्ड जोड़ने से पहले क्लाइंट का फ़ील्ड हटाना होगा।
कोई नियम ja4 फ़ील्ड से फ़िंगरप्रिंट का मिलान करता है (भाग X, नीति स्कीमा)। मान या तो पूरा फ़िंगरप्रिंट होता है, जो बराबर होना चाहिए, या ऐसा प्रीफ़िक्स जिसके बाद * हो, और फ़िंगरप्रिंट उसी से शुरू होना चाहिए। अकेला "*" किसी भी फ़िंगरप्रिंट से मेल खाता है। फ़िंगरप्रिंट रहित अनुरोध कभी किसी ja4 नियम से मेल नहीं खाता। लोडर ऐसे पैटर्न को, जिससे कोई फ़िंगरप्रिंट मेल नहीं खा सकता, जैसे बड़े अक्षरों में T13D*, INVALID POLICY JA4 के साथ अस्वीकार करता है। मिलान बाइट की तुलना करता है और कुछ भी आवंटित नहीं करता।
{ "rules": [
    { "name": "deny-known-scanner", "action": "DENY",
      "ja4": "t13i010400_0f2cb44170f4_5c4c70b73fa0" },
    { "name": "weigh-no-sni", "ja4": "t13i*", "action": "WEIGH", "weight": 15 },
    { "name": "weigh-headless", "user_agent": "Headless", "action": "WEIGH",
      "weight": 30 },
    { "name": "challenge-tls12-checkout", "path": "/checkout/*", "ja4": "t12*",
      "action": "CHALLENGE" }
] }
पहला नियम एक फ़िंगरप्रिंट को ठीक-ठीक deny करता है; मान एक उदाहरण है, कोई ज्ञात स्कैनर नहीं। अगले दो नियम निर्णय लेने के बजाय अनुरोध के स्कोर में भार जोड़ते हैं: ऐसा TLS 1.3 क्लाइंट जिसने कोई सर्वर नाम नहीं भेजा, और अपने User-Agent से पहचाना गया headless ब्राउज़र। जब कोई बाद वाला नियम पहले निर्णय नहीं लेता, तो दोनों संकेत दिखाने वाले अनुरोध का स्कोर 45 होता है और वह 40 के डिफ़ॉल्ट deny थ्रेशोल्ड तक पहुँच जाता है, जबकि एक संकेत दिखाने वाले अनुरोध को चैलेंज मिलता है। अंतिम नियम checkout पाथ पर उन सभी क्लाइंट को प्रीफ़िक्स से चैलेंज करता है जिन्होंने TCP पर TLS 1.2 तय किया। वह deny के बजाय चैलेंज करता है, क्योंकि कई वैध पुराने क्लाइंट अब भी TLS 1.2 का उपयोग करते हैं। नियमों को JA4 को इसी तरह अन्य संकेतों के साथ जोड़ना चाहिए। JA4 मान किसी TLS लाइब्रेरी और उसके कॉन्फ़िगरेशन का नाम बताता है, किसी व्यक्ति या डिवाइस का नहीं। कई क्लाइंट एक ही लाइब्रेरी साझा करते हैं, और विशेष लाइब्रेरी किसी ब्राउज़र के ClientHello की नकल कर सकती हैं। JA4 स्वचालन की लागत बढ़ाता है; यह पहचान सिद्ध नहीं करता। इसी कारण Sibuna प्रतिबंध और प्रतिष्ठा को पते से कुंजीबद्ध रखता है, फ़िंगरप्रिंट से कभी नहीं।
घटनाएँ (WAF अस्वीकृतियाँ, हनीपॉट हिट और ऑडिट निष्कर्ष) अपने अनुरोध का फ़िंगरप्रिंट, यदि उसमें था, security_incidents.ja4 कॉलम में दर्ज करती हैं। कंसोल इसे घटना के साक्ष्य में "JA4 fingerprint" के रूप में दिखाता है, मान के साथ या "Not recorded"। Events फ़िल्टर फ़िंगरप्रिंट या प्रीफ़िक्स स्वीकार करते हैं। managed-rule संपादक में एक JA4 फ़ील्ड है, जो policies.ja4_pattern में संग्रहीत होता है, और नीति परीक्षण फ़ॉर्म एक फ़िंगरप्रिंट लेता है।
घोषणात्मक नीति
{
  "default_action": "CHALLENGE",
  "waf": true,
  "thresholds": { "challenge_at": 10, "deny_at": 40, "bits_step": 5 },
  "ip_rules": { "10.0.0.0/8": "ALLOW", "192.0.2.0/24": "DENY", "2001:db8::/32": "DENY" },
  "rules": [
    { "name": "deny-cf-workers", "headers": { "CF-Worker": ".*" }, "action": "DENY" },
    { "name": "deny-amazonbot", "user_agent": "Amazonbot", "action": "DENY" },
    { "name": "api-with-key", "path": "/api/*", "headers": { "X-Api-Key": ".*" },
    "action": "ALLOW" },
    { "name": "protect-checkout", "path": "/checkout/*", "action": "CHALLENGE",
      "challenge": { "difficulty": 20, "algorithm": "posw" } },
    { "name": "headless", "user_agent": "Headless", "action": "WEIGH", "weight": 30 },
    { "name": "internal-vpc", "remote_addresses": ["10.0.0.0/8", "fd00::/8"],
    "action": "ALLOW" }
  ]
}
लोडर बंद होकर विफल होता है (fails closed): कोई अज्ञात कुंजी, गलत वर्तनी वाला एक्शन, विकृत पता या सीमा से बाहर की संख्या पूरी फ़ाइल को अस्वीकार कर देती है, निदान नियम और फ़ील्ड का नाम देता है, और डेमन शुरू नहीं होता। अज्ञात विकल्प या सीमा से बाहर के मान वाली कमांड लाइन भी इसी तरह अस्वीकार होती है। मौजूद होने पर rules बिल्ट-इन टेबल की जगह लेता है; ip_rules प्रतिष्ठा trie को भरता है, जो हज़ारों प्रीफ़िक्स तक बढ़ सकता है; waf: false फ़ाइल से Gate सतह चुनता है। दो और कुंजियाँ स्कीमा का भाग हैं (भाग X): inspection हर WAF श्रेणी को disabled, audit या enforce पर सेट करता है, और किसी नियम का limits ऑब्जेक्ट उसे अपना कोटा देता है। किसी नियम का ja4 फ़ील्ड उस JA4 फ़िंगरप्रिंट से मेल खाता है जिसे किसी विश्वसनीय इनग्रेस ने फ़ॉरवर्ड किया, ठीक-ठीक, या ऐसे प्रीफ़िक्स से जिसके बाद * हो; इसके लिए --ja4-header आवश्यक है (देखें "इनग्रेस से JA4 फ़िंगरप्रिंट")। पाथ पैटर्न सामान्य रूप वाले अनुरोध पाथ से मेल खाते हैं (SID 0003), इसलिए पैटर्न उसी रूप में लिखा जाना चाहिए।
स्थायी स्टोरेज और क्लस्टरिंग
--data-dir /var/lib/sibuna SQLite फ़ाइल /var/lib/sibuna/sibuna.db खोलता है (WAL मोड, synchronous=NORMAL, एक busy timeout) और स्टोरेज थ्रेड शुरू करता है। --database-url (या --database-url-file) इसके बजाय एक PostgreSQL डेटाबेस से जुड़ता है। स्टोरेज थ्रेड एक single-threaded tokio रनटाइम और एक छोटे कनेक्शन पूल का स्वामी है; यही एकमात्र स्थान है जो SQL चलाता है। शुरू होने पर, जब भी नीति revision बदलता है (policies, ip_reputation या policy_inspection में राइट), और जब कोई प्रतिष्ठा प्रविष्टि समाप्त होती है, थ्रेड नीति फ़ाइल और डेटाबेस से इंजन दोबारा बनाता है और उसे प्रकाशित करता है; अनुरोध कभी SQL की प्रतीक्षा नहीं करते। दोबारा बनाना लोड करने से पहले और बाद में revision पढ़ता है, और यदि बीच में किसी writer ने कमिट किया हो तो अपना उम्मीदवार छोड़ देता है।
स्कीमा
| टेबल | काम और कुंजी |
|---|---|
policy_revision |
नीति revision, एक पंक्ति; तीनों नीति टेबल पर trigger इसे आगे बढ़ाते हैं। |
policies |
क्रमबद्ध डायनामिक नियम, id से कुंजीबद्ध। nullable ja4_pattern किसी नियम का JA4 मानदंड रखता है, अधिकतम 37 बाइट। |
policy_inspection |
प्रति श्रेणी संग्रहीत WAF मोड, एक पंक्ति। |
ip_reputation |
स्कोर, हिट की गिनती और समाप्ति, पते या प्रीफ़िक्स से कुंजीबद्ध। |
incident_receipts |
हर नोड की स्थायी घटना रसीद (उसके अंतिम कमिट किए गए बैच के बाद का अगला क्रमांक), नोड से कुंजीबद्ध। |
security_incidents |
अपनी 64-घटक एम्बेडिंग (256 बाइट) के साथ एक सीमित इवेंट रिकॉर्ड, node_id << 40 | sequence से कुंजीबद्ध। nullable ja4 अनुरोध का JA4 फ़िंगरप्रिंट रखता है, ठीक 36 बाइट। |
incidents_fts |
SQLite पर: पाथ और पेलोड के canonical टोकन पर एक FTS5 टेबल। PostgreSQL पर वही टोकन security_incidents का tsvector कॉलम search हैं, GIN इंडेक्स के साथ। |
sibuna_schema |
हर लागू migration, घटक और संस्करण से कुंजीबद्ध। |
मुख्य स्कीमा crates/storage/src/schema.rs है, प्रति dialect एक बार लिखा गया। कंसोल के साथ घटक console 33 टेबल जोड़ता है जिनके नाम console_ से शुरू होते हैं (SID 0013; crates/console-storage/src/schema/)। migration प्रति घटक क्रमांकित हैं और बाइनरी में कंपाइल होते हैं। कोर migration 2 दो JA4 कॉलम जोड़ता है; उससे पहले बना डेटाबेस शुरू होने पर migrate किया जाता है। सभी लंबित migration एक ट्रांज़ैक्शन में चलते हैं, और नोड उस डेटाबेस को अस्वीकार करता है जिसमें किसी घटक का संस्करण उसकी जानकारी से नया हो। छापा गया संक्षिप्त स्कीमा अपग्रेड स्क्रिप्ट नहीं है। SQLite टेबल STRICT हैं, और CHECK constraint Rust प्रकारों का प्रतिबिंब हैं, इसलिए डेटाबेस ऐसी पंक्ति अस्वीकार करता है जिसे डेमन व्यक्त नहीं कर सकता। गणनीय (enumerated) मान छोटे अक्षरों में संग्रहीत होते हैं: 'DENY' का सीधा राइट अस्वीकार होता है।
इसका संचालन
sibuna.db पर sqlite3 shell का उपयोग करें (WAL मोड डेमन के चलते समय इसे पढ़ने देता है), या क्लस्टर डेटाबेस पर psql का:
-- एक डायनामिक नियम जोड़ें; हर नोड अपने अगले tick पर इंजन दोबारा बनाता है।
INSERT INTO policies (id, name, priority, path_pattern, action, difficulty, algorithm,
  header_matchers, cidr_matchers, weight, enabled, created_at, updated_at)
VALUES ('p-checkout', 'protect-checkout', 10, '/checkout/*', 'challenge', 20, 'posw',
  '{"X-Api": "v2"}', '["10.0.0.0/8"]', 0, 1, unixepoch(), unixepoch());

-- किसी पते पर पूरे क्लस्टर में एक दिन का प्रतिबंध लगाएँ।
INSERT INTO ip_reputation (ip_or_cidr, reputation_score, banned_until,
  trigger_rule, hits, last_seen)
VALUES ('198.51.100.7', -100, unixepoch() + 86400, 'analyst', 1, unixepoch());

-- फ़ॉरेंसिक: दर्ज पेलोड पर full-text खोज।
SELECT s.id, s.client_ip, s.violation_category, s.path, s.campaign_id
FROM incidents_fts f JOIN security_incidents s ON s.id = f.rowid
WHERE incidents_fts MATCH 'union' ORDER BY rank LIMIT 20;
ये स्टेटमेंट SQLite के लिए लिखे गए हैं। PostgreSQL पर enabled का मान TRUE है, समय unixepoch() के बजाय CAST(extract(epoch FROM now()) AS BIGINT) है, और खोज security_incidents पर WHERE search @@ CAST('union' AS tsquery) पढ़ती है। path और offending_payload कच्चे अनुरोध बाइट रखते हैं (BLOB या BYTEA)। constraint तोड़ने वाला सीधा राइट डेटाबेस अस्वीकार कर देता है और वह कभी किसी नोड तक नहीं पहुँचता। PostgreSQL के अंतर्गत revision trigger NOTIFY sibuna_policy भी जारी करता है, इसलिए दूसरे नोड तुरंत tick करते हैं; polling गारंटी बनी रहती है।
\(-50\) या उससे नीचे के स्कोर trie में deny प्रीफ़िक्स बनते हैं, \(50\) या उससे ऊपर के स्कोर allow बनते हैं, और banned_until प्रतिबंध को सीमित करता है। हनीपॉट हिट अपने आप \(-100\) का रिकॉर्ड डालते हैं, इसलिए साझा PostgreSQL डेटाबेस के साथ एक नोड पर फँसा जाल सभी नोड पर उस पते पर प्रतिबंध लगा देता है।
ट्रांज़ैक्शन रसीद रीट्राई को सुरक्षित बनाती है
स्टोरेज थ्रेड अधिकतम 32 लंबित रिकॉर्ड इकट्ठा करता है और एक SQL ट्रांज़ैक्शन बनाता है। ट्रांज़ैक्शन घटनाएँ डालता है, full-text इंडेक्स अपडेट करता है, और हनीपॉट से हुए प्रतिष्ठा बदलाव लागू करता है। हर जारीकर्ता (नोड) की एक एकदिष्ट रूप से बढ़ने वाली रसीद है, incident_receipts में उसकी पंक्ति। डेटा बदलने वाला हर स्टेटमेंट उस रसीद से सुरक्षित है; ट्रांज़ैक्शन उसे सबसे अंत में आगे बढ़ाता है, और कभी पीछे नहीं।
विफल कमिट लंबित बैच को मेमोरी में रखता है और incident_write_failures बढ़ाता है। tick फिर भी नीति polling का प्रयास करता है। भरी हुई 512-रिकॉर्ड कतार incidents_dropped गिनती है; वह डिस्क की प्रतीक्षा में कभी HTTP रिस्पॉन्स को नहीं रोकती। लंबित बैच 32 रिकॉर्ड की जगह जोड़ता है। कमिट से पहले प्रोसेस का अंत कतार के डेटा को खो सकता है: यह एक सीमित असमकालिक फ़ॉरेंसिक पाथ है, कतार में डालते समय टिकाऊ संदेश कतार नहीं।
कैंपेन क्लस्टरिंग
हर घटना पेलोड को बाइट trigram (अंक और case एक रूप में मोड़े गए) पर hashing trick से 64-आयामी इकाई सदिश के रूप में एम्बेड किया जाता है और security_incidents.embedding में 256 बाइट के रूप में संग्रहीत किया जाता है। स्टोरेज थ्रेड सभी नोड की सबसे हाल की 16,384 एम्बेडिंग मेमोरी में (4 MiB) रखता है, जो हर tick पर डेटाबेस से ताज़ा होती हैं। प्रविष्टि से पहले वह उनमें से सबसे निकट वाली खोजता है, उसी बैच के पहले के रिकॉर्ड सहित; यदि कोसाइन दूरी अधिकतम \(0.35\) हो तो नई घटना उस घटना के campaign_id में शामिल होती है, अन्यथा वह अपने ही पहचानकर्ता के नाम से एक कैंपेन शुरू करती है। विंडो से पुरानी घटनाओं से तुलना नहीं होती। समानता एक ह्यूरिस्टिक है: रिग्रेशन उदाहरण संबंधित SQL पेलोड को समूहित करते हैं, लेकिन यह गारंटी नहीं कि आक्रमणों का हर जोड़ा एक कैंपेन साझा करता है। कोई मॉडल नहीं चलता और कुछ भी प्रशिक्षित नहीं होता।
क्लस्टरिंग
क्लस्टर उन नोड का समुच्चय है जो एक PostgreSQL डेटाबेस साझा करते हैं। postgres-tls feature के साथ बिल्ड करें (cargo build --release -p sibuna --features postgres-tls; इसमें postgres शामिल है) और हर सदस्य को डेटाबेस और उसके अपने नोड id के साथ शुरू करें:
sibuna --database-url-file /etc/sibuna/database-url --cluster-node 1 \
       --secret-file /etc/sibuna/secret
हर सदस्य को एक ही मास्टर सीक्रेट और 1 से 8,388,607 तक एक अद्वितीय --cluster-node का उपयोग करना होगा। URL फ़ाइल में एक postgres:// URL होता है और वह केवल उसके स्वामी द्वारा पठनीय होनी चाहिए; बैनर कभी URL नहीं छापता। राइट PostgreSQL primary पर जाते हैं। हर नोड का स्टोरेज थ्रेड कमिट हुए revision के बदलाव को देखता है (NOTIFY से या polling से) और अपना इंजन दोबारा बनाता है।
नोड नेटवर्क के पार साझा डेटाबेस तक पहुँचते हैं, इसलिए हम उस कनेक्शन को एन्क्रिप्ट और सत्यापित करते हैं। हम सर्वर को अपनी certificate authority से हस्ताक्षरित प्रमाणपत्र देते हैं, और URL में उस authority का नाम देते हैं: postgres://sibuna:...@db.internal:5432/sibuna?sslmode=verify-full&sslrootcert=/etc/sibuna/db-ca.pem। सर्वर पर हम TCP केवल pg_hba.conf की hostssl पंक्तियों के ज़रिए स्वीकार करते हैं।
स्टार्टअप पर डेमन डेटाबेस कनेक्शन के बारे में एक पंक्ति छापता है। verify-full के साथ वह बताता है कि प्रमाणपत्र और होस्ट नाम सत्यापित हैं। किसी भी कमज़ोर मोड के साथ वह एक चेतावनी और एक संकेत छापता है। sslmode के बिना मोड prefer होता है: कनेक्शन केवल तभी एन्क्रिप्ट होता है जब सर्वर TLS दे, और सर्वर सत्यापित नहीं होता। postgres-tls के बिना बना डेमन require, verify-ca और verify-full को अस्वीकार करता है और अनुपस्थित feature का नाम देता है; वह कभी plaintext पर नहीं लौटता। अस्वीकृत प्रमाणपत्र स्टार्टअप को तुरंत रोक देता है; संकेत हमसे sslrootcert जाँचने को कहता है, और यह भी कि URL का होस्ट सर्वर के प्रमाणपत्र में एक नाम हो। sslrootcert हमारी authority को सिस्टम trust store में जोड़ता है; वह सिस्टम की authorities को नहीं हटाता (SID 0011, SID 0012)।
Sibuna अपना कोई डेटाबेस रेप्लिकेट नहीं करता और कोई leader नहीं चुनता। रेप्लिकेशन, failover और बैकअप PostgreSQL के ज़िम्मे हैं (streaming replication, Patroni या कोई managed सेवा)। कंसोल के नोड दृश्य में कोई leader नहीं है: वह SQLite नोड के लिए single भूमिका और PostgreSQL नोड के लिए unknown दिखाता है, और quorum का अर्थ केवल इतना है कि नोड का पिछला डेटाबेस round trip सफल रहा। यदि डेटाबेस तक पहुँच न हो, तो अंतिम प्रकाशित इंजन सेवा देता रहता है, घटनाएँ सीमित रिंग में कतार लगाती हैं और भर जाने पर एक काउंटर के साथ छोड़ दी जाती हैं, और स्टोरेज थ्रेड backoff के साथ रीट्राई करता है; नोड दोबारा जुड़ने तक अपनी अंतिम नीति रखता है। Zaxonlite डेटा डायरेक्टरी (SID 0005) पढ़ी नहीं जाती; नीतियाँ sibuna console policies export और sibuna console policies import से स्थानांतरित होती हैं, और फ़ॉरेंसिक इतिहास माइग्रेट नहीं होता।
क्लस्टर में चैलेंज रूटिंग
चैलेंज कुंजियाँ --cluster-node से बँधी हैं; चैलेंज जारी करना और सत्यापन एक ही सदस्य पर रखें। टोकन साझा सीड का उपयोग करते हैं और दूसरे सदस्यों पर काम करते हैं। स्थानीय रेट कोटा वैश्विक कोटा नहीं बनते, और प्रोसेस रीस्टार्ट spent set को साफ़ कर देते हैं। एक स्थानीय PostgreSQL पर तीन नोड के साथ, सीधे लिखी गई नीति पंक्ति एक tick के भीतर तीनों तक पहुँचती है, एक नोड पर हनीपॉट प्रतिबंध दूसरों तक पहुँचता है, और घटना पहचानकर्ता कभी नहीं टकराते (crates/storage/tests/multi_node.rs, SID 0011 मानदंड 2; यह SIBUNA_TEST_DATABASE_URL सेट होने पर चलता है)।
पैकेजिंग
GitHub पर हर रिलीज़ हर प्लेटफ़ॉर्म के लिए वही बाइनरी देती है, जो रिलीज़ टैग से डिफ़ॉल्ट features के साथ बिल्ड होती है: SQLite स्टोरेज और कंसोल। PostgreSQL क्लस्टर के लिए हमें अपना बिल्ड चाहिए (नीचे देखें)।
| प्लेटफ़ॉर्म | रिलीज़ फ़ाइलें |
|---|---|
| Linux x86-64, ARM64 | sibuna-linux-amd64.tar.gz और sibuna-linux-arm64.tar.gz में एक स्टैटिक musl बाइनरी है जो किसी भी डिस्ट्रीब्यूशन पर चलती है। sibuna_<version>-1_amd64.deb, sibuna_<version>-1_arm64.deb, sibuna-<version>-1.x86_64.rpm और sibuna-<version>-1.aarch64.rpm उसे एक systemd सेवा के साथ इंस्टॉल करते हैं; Arch Linux पर sibuna-bin-<version>-1-x86_64.pkg.tar.zst यही करता है। |
| macOS arm64, x86-64 | sibuna-macos-arm64.tar.gz, sibuna-macos-amd64.tar.gz, macOS 12 या बाद के संस्करण के लिए। |
| Windows x86-64 | sibuna-windows-amd64.zip में sibuna.exe है, Windows 10 या Server 2016 या बाद के संस्करण के लिए। |
| FreeBSD 15.1, OpenBSD 7.9 (amd64) | sibuna-<version>-freebsd-15.1-amd64.pkg और sibuna-<version>.tgz। |
| Homebrew, Kubernetes, कंटेनर | sibuna.rb, helm-sibuna-<version>.tgz, और amd64 तथा arm64 के लिए इमेज ghcr.io/insanai/sibuna:<version>, जिसका डाइजेस्ट IMAGE-DIGEST.txt में है। |
| स्रोत कोड | sibuna-<version>-source.tar.gz। |
हर आर्काइव और पैकेज में LICENSE, NOTICE, LICENSES/ (THIRD-PARTY-RUST.txt सहित, जिसमें बाइनरी के क्रेट दर्ज हैं), README.md, SECURITY.md और sibuna.build.json होते हैं। मैनिफ़ेस्ट संस्करण, commit, Rust टारगेट, कंपाइलर संस्करण, features और बाइनरी तथा उसके दो WebAssembly मॉड्यूल के SHA-256 दर्ज करता है। रिलीज़ वर्कफ़्लो कुछ भी प्रकाशित करने से पहले हर बाइनरी को उसके अपने प्लेटफ़ॉर्म पर शुरू करता है, और Debian, Fedora, Arch Linux, FreeBSD और OpenBSD पर पैकेजों को इंस्टॉल करता है, दोबारा इंस्टॉल करता है और हटाता है।
रिलीज़ फ़ाइलें हस्ताक्षरित नहीं हैं। किसी डाउनलोड को इंस्टॉल करने से पहले हम उसे उसी रिलीज़ की SHA256SUMS से जाँचते हैं:
sha256sum --ignore-missing -c SHA256SUMS          # Linux
shasum -a 256 --ignore-missing -c SHA256SUMS      # macOS, FreeBSD
sha256 -C SHA256SUMS sibuna-1.0.0-beta.3.tgz      # OpenBSD
macOS पर ब्राउज़र से डाउनलोड की गई फ़ाइल पर एक क्वारंटीन एट्रिब्यूट लगा होता है जो अहस्ताक्षरित बाइनरी को रोक देता है; जाँच के बाद xattr -d com.apple.quarantine sibuna उसे हटा देता है।
systemd सेवा
Debian, RPM और Arch पैकेज /usr/bin/sibuna, systemd यूनिट sibuna.service, खाता sibuna (systemd-sysusers के ज़रिए), सहायक स्क्रिप्ट /usr/lib/sibuna/seed.sh और सेटिंग्स फ़ाइल /etc/sibuna/service.env इंस्टॉल करते हैं। इंस्टॉलेशन कुछ भी शुरू नहीं करता। हम सेटिंग्स फ़ाइल में ऑरिजिन, एक IP पते का लिटरल, सेट करते हैं और सेवा शुरू करते हैं:
sudoedit /etc/sibuna/service.env      # SIBUNA_UPSTREAM_HOST, SIBUNA_UPSTREAM_PORT
sudo systemctl enable --now sibuna
curl -s http://127.0.0.1:8080/__sibuna/health
सेवा 127.0.0.1:8080 पर सुनती है, जब तक SIBUNA_HOST और SIBUNA_PORT कुछ और न कहें। SIBUNA_OPTIONS आगे के विकल्प देता है, जो रिक्त स्थानों पर विभाजित होते हैं, उदाहरण के लिए --mode forward_auth या --console 127.0.0.1:19446। हर शुरुआत से पहले, यदि प्रवेश सीड /var/lib/sibuna/admission.seed मौजूद न हो, तो seed.sh उसे बनाता है (64 हेक्साडेसिमल अंक, mode 0600, स्वामी sibuna); वह किसी मौजूदा सीड को कभी नहीं बदलता, क्योंकि नया सीड हर सत्र समाप्त कर देगा। डेमन अपना SQLite डेटाबेस /var/lib/sibuna में रखता है, जो mode 0700 की डायरेक्टरी है। यूनिट बिना capabilities के, केवल-पढ़ने वाले सिस्टम (ProtectSystem=strict), निजी /tmp और डिवाइस, और बिना नए विशेषाधिकारों के चलती है।
अपग्रेड सेटिंग्स फ़ाइल, सीड और संग्रहीत अवस्था को बनाए रखता है, और सेवा को रीस्टार्ट नहीं करता; हम बैकअप के बाद उसे रीस्टार्ट करते हैं। हटाने पर सेवा रुक जाती है और अक्षम हो जाती है, लेकिन खाता, सीड, सेटिंग्स और संग्रहीत अवस्था बने रहते हैं, जिन्हें होस्ट को सेवानिवृत्त करते समय हम स्वयं मिटाते हैं।
FreeBSD और OpenBSD पैकेज केवल /usr/local/bin/sibuna और उसके दस्तावेज़ इंस्टॉल करते हैं (pkg add, या OpenBSD mirror के बाहर से आए पैकेज के लिए pkg_add -D unsigned)। वे कोई सेवा, खाता या संग्रहीत अवस्था नहीं बनाते: हम डेमन को बिना विशेषाधिकार वाले उपयोगकर्ता के रूप में, निजी सीड और डेटा डायरेक्टरी के साथ चलाते हैं।
Homebrew
sibuna.rb मशीन के लिए रिलीज़ आर्काइव इंस्टॉल करता है: macOS या Linux, arm64 या x86-64। यह स्रोत से बिल्ड नहीं करता, क्योंकि Homebrew के Rust में wasm32-unknown-unknown के लिए मानक लाइब्रेरी नहीं है, जिसकी ज़रूरत दो एम्बेडेड WebAssembly मॉड्यूल के बिल्ड को होती है; आर्काइव में वही बाइनरी हैं जिन्हें रिलीज़ वर्कफ़्लो पहले ही जाँच चुका है। Homebrew फ़ॉर्मूले केवल tap से इंस्टॉल करता है, इसलिए हम फ़ॉर्मूले को एक स्थानीय tap में रखते हैं:
brew tap-new "$USER/local"
cp sibuna.rb "$(brew --repository)/Library/Taps/$USER/homebrew-local/Formula/"
brew install "$USER/local/sibuna"
फ़ॉर्मूला कोई सेवा शुरू नहीं करता। उसकी caveats दिखाती हैं कि सीड कैसे बनाएँ; उसका परीक्षण डेमन को एक ही डेटा डायरेक्टरी पर दो बार शुरू करता है।
कंटेनर और Kubernetes
इमेज ghcr.io/insanai/sibuna:<version> में distroless base पर स्टैटिक बाइनरी है: CA प्रमाणपत्र, उपयोगकर्ता 65532, कोई shell नहीं और कोई पैकेज मैनेजर नहीं। entry point sibuna है, इसलिए आर्ग्युमेंट डेमन के विकल्प होते हैं। रिलीज़ वर्कफ़्लो उसे केवल-पढ़ने वाले रूप में, बिना capabilities के, केवल-पढ़ने के लिए माउंट किए गए सीड और संग्रहीत अवस्था के लिए एक वॉल्यूम के साथ चलाता है, और एक बार रीस्टार्ट करता है:
docker run -d --read-only --cap-drop=ALL --security-opt=no-new-privileges \
  -v "$PWD/admission.seed:/run/admission.seed:ro" -v sibuna-state:/var/lib/sibuna \
  -p 8080:8080 ghcr.io/insanai/sibuna:1.0.0-beta.3 \
  --host 0.0.0.0 --secret-file /run/admission.seed --data-dir /var/lib/sibuna/data \
  --upstream-host 10.0.0.5 --upstream-port 3000
Helm चार्ट helm-sibuna-<version>.tgz उस इमेज का एक Pod चलाता है। उसे एक Secret चाहिए जिसे हम बनाते हैं (secret.existingSecret, कुंजी admission.seed), इसलिए कोई सीड कभी values या templates में नहीं आता। Pod, Restricted pod security standard के अधीन, केवल-पढ़ने वाले root फ़ाइल सिस्टम के साथ UID 65532 के रूप में चलता है। Recreate अपग्रेड वाली एक रेप्लिका ReadWriteOnce वॉल्यूम पर एक ही लेखक रखती है, जहाँ Sibuna अपनी SQLite अवस्था data/ में रखता है; अनइंस्टॉल करने पर claim बना रहता है। प्रोब /__sibuna/health को कॉल करते हैं। Service ClusterIP है, चार्ट कोई इनग्रेस और कोई कंसोल नहीं बनाता, और उसकी NetworkPolicy सारा ट्रैफ़िक तब तक अस्वीकार करती है जब तक networkPolicy.ingressFrom और networkPolicy.egressTo क्लाइंट और ऑरिजिन को अनुमति न दें। upstream.host एक IP पते का लिटरल होना चाहिए, और extraArgs डेमन के आगे के विकल्प देता है। वर्कफ़्लो चार्ट को एक ऐसे kind क्लस्टर में इंस्टॉल, अपग्रेड और अनइंस्टॉल करता है जो Restricted standard लागू करता है।
kubectl -n sibuna create secret generic sibuna-admission --from-file=admission.seed
helm install gateway ./helm-sibuna-1.0.0-beta.3.tgz --namespace sibuna \
  --set secret.existingSecret=sibuna-admission \
  --set upstream.host=10.0.0.5 --set upstream.port=3000
स्रोत से बिल्ड करना
हम Rust 1.100 के साथ बिल्ड और परीक्षण करते हैं; न्यूनतम समर्थित संस्करण अभी भी Rust 1.94 है।
हम rustup toolchain install 1.100.0 --profile minimal --target wasm32-unknown-unknown से रिलीज़ टूलचेन स्थापित करते हैं और नीचे दिए गए कमांड में cargo +1.100.0 से उसे चुनते हैं।
cargo build --release -p sibunaडिफ़ॉल्ट features के साथtarget/release/sibunaबनाता है: SQLite स्टोरेज और कंसोल। sqlx SQLite को साथ में बाँधता (bundle करता) है, औरring(rustls) को बिल्ड के समय C कंपाइलर चाहिए; बाइनरी सिस्टम C रनटाइम को डायनामिक रूप से लिंक करती है। बिल्ड स्क्रिप्ट WebAssembly सॉल्वर और कंसोल इंटरफ़ेस भी बनाती है, जिसके लिएrustup target add wasm32-unknown-unknownचाहिए;SIBUNA_POW_WASM=<path>औरSIBUNA_CONSOLE_WASM=<path>इसके बजाय पहले से बने मॉड्यूल एम्बेड करते हैं।cargo build --release -p sibuna --no-default-featuresबिना किसी बाहरी क्रेट के मेमोरी में चलने वाला फ़ायरवॉल बनाता है; तब--data-dirऔर--database-urlशुरू होते समयStorageDisabledके साथ अस्वीकार होते हैं, औरsibuna consoleCONSOLEBUILDके साथ।cargo build --release -p sibuna --features postgres-tlsडेटाबेस तक सत्यापित TLS के साथ PostgreSQL क्लस्टर जोड़ता है। इसे OpenSSL की ज़रूरत नहीं।- रिलीज़ की स्टैटिक Linux बाइनरी
cargo build --release --locked -p sibuna --target x86_64-unknown-linux-musl(याaarch64-unknown-linux-musl) से बनती हैं, जिसमें C कंपाइलरmusl-gccहोता है (CC_x86_64_unknown_linux_musl=musl-gcc)।
रिलीज़ प्रोफ़ाइल fat LTO और एक codegen unit का उपयोग करती है। वर्कफ़्लो दोनों WebAssembly मॉड्यूल एक बार बिल्ड करता है और उन्हें हर प्लेटफ़ॉर्म को देता है, इसलिए किसी रिलीज़ की सभी बाइनरी बाइट-दर-बाइट समान मॉड्यूल एम्बेड करते हैं। किसी निर्भरता के बदलने के बाद cargo xtask licenses फ़ाइल LICENSES/THIRD-PARTY-RUST.txt को फिर से बनाता है।
Windows पर डेमन Ctrl+C, Ctrl+Break और कंसोल बंद होने के इवेंट पर रुकता है; वह Windows सेवा के रूप में नहीं चलता। Windows फ़ाइलों में mode bits नहीं होते, इसलिए Sibuna ऐसी कुंजी, क्रेडेंशियल या डेटाबेस URL फ़ाइल को अस्वीकार नहीं कर सकता जिसे दूसरे पढ़ सकते हों: हम उन फ़ाइलों को ACL से सीमित करते हैं। कंसोल के मेमोरी और CPU गेज /proc से पढ़े जाते हैं और दूसरे सिस्टम पर उपलब्ध नहीं हैं।