भाग I: एक अनुरोध की लागत
कोई एल्गोरिदम चुनने से पहले उस संसाधन को पहचानें जिसकी रक्षा उसे करनी है। यह अध्याय वे छोटे मॉडल बनाता है जिनके आधार पर आगे का हर डिज़ाइन निर्णय मापा जाता है: ऑरिजिन का कार्य, पहेली का कार्य, सत्र पर लागत का बँटवारा (amortisation), और वह मेमोरी जिसे कोई अविश्वसनीय क्लाइंट सर्वर से रखवा सकता है।
प्रवेश एक आर्थिक निर्णय है
मान लें कि ऑरिजिन हर स्वीकृत अनुरोध के लिए डेटाबेस लुकअप करता है और एक पेज रेंडर करता है। मान लें \(c_o\) वह कार्य है, \(c_g\) प्रति अनुरोध गेट का कार्य है, और \(r\) आगमन दर है। गेट न हो तो ऑरिजिन को प्रति सेकंड \(r c_o\) इकाई कार्य संभालना होगा। जो गेट \(a\) अंश को प्रवेश देता है, वह इस माँग को \(r a c_o\) कर देता है, जबकि स्वयं \(r c_g\) खर्च करता है। गेट केवल तभी उपयोगी है जब ऑरिजिन के बचाए गए कार्य की मात्रा उसकी अपनी लागत और वैध आगंतुकों पर डाली गई लागत से अधिक हो।
यह क्षमता का मॉडल है, मापन नहीं। इसमें बैंडविड्थ, कनेक्शन की अवस्था, स्टोरेज और क्लाइंट की देरी शामिल नहीं हैं। इसका मूल्य यह है कि हर छूटा हुआ पद दिखाई देता है। कैश हिट \(c_o\) को छोटा कर सकता है; कोई महँगी क्वेरी उसे बड़ा कर सकती है। अनुरोधकर्ता और सर्वर की लागत का कोई सार्वभौमिक अनुपात नहीं है।
Proof of work क्या स्थापित करता है
क्लाइंट पहेली यह स्थापित करती है कि किसी ने एक सार्वजनिक सत्यापन नियम को संतुष्ट करने वाला इनपुट खोजा। वह यह स्थापित नहीं करती कि भेजने वाला मनुष्य है, न उसकी पहचान, न उसका अच्छा इरादा। अनुरोधकर्ता गणना किराये पर ले सकता है, किसी वैध सत्र को उसकी अवधि के भीतर दोबारा उपयोग कर सकता है, या कार्य को कई मशीनों में बाँट सकता है। पहेली प्रवेश की लागत बदलती है; स्वीकृत अनुरोध क्या कर सकते हैं, यह अब भी नीति और निरीक्षण तय करते हैं।
पते पर आधारित सीमाएँ पूरक हैं। वे एक पते पर अंकुश लगाती हैं, लेकिन साझा पते कई लोगों का प्रतिनिधित्व कर सकते हैं और एक अनुरोधकर्ता कई पतों का उपयोग कर सकता है। न पहेली और न ही पता पहचान बताने वाला ओरेकल है। इसलिए Sibuna प्रवेश, निरीक्षण और प्रतिष्ठा को अलग-अलग निर्णय रखता है।
यादृच्छिक चर के रूप में हैश खोज
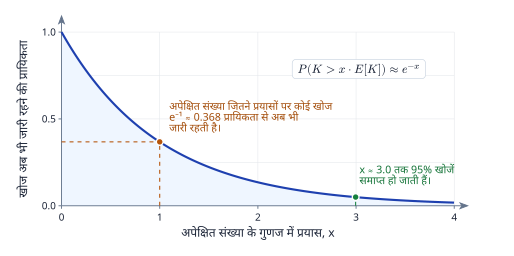
किसी आदर्श 256-बिट डाइजेस्ट में \(b\) शुरुआती शून्य बिट माँगने पर हर स्वतंत्र प्रयास की सफलता की प्रायिकता \(p = 2^{-b}\) होती है। मान लें \(K\) पहली सफलता तक के प्रयासों की संख्या है। तब
अपेक्षा टेल के योग से निकलती है:
कठिनाई का एक चरण अपेक्षित प्रयासों को दोगुना करता है। यह वादा नहीं करता कि हर पहेली में दोगुना समय लगेगा। कुछ पहले प्रयास में सफल होती हैं; कुछ में औसत से कहीं अधिक समय लगता है। जो क्लाइंट केवल एक हल को मापता है, उसने मुख्यतः इसी यादृच्छिकता को मापा है।
सत्र कार्य की लागत बाँटते हैं
मान लें कि एक सत्र समाप्ति से पहले \(m\) अनुरोधों की अनुमति देता है, पहेली की लागत \(c_p\) है, सत्यापन की लागत \(c_v\) है, और सत्र जाँच की लागत \(c_s\) है। असफल प्रयासों को छोड़ दें, तो प्रति अनुरोध गेट की औसत (amortized) लागत \(c_v/m + c_s\) है, जबकि क्लाइंट की पहेली लागत \(c_p/m\) है। सत्र की अवधि बढ़ाना लोगों और स्वचालित क्लाइंट दोनों की समान रूप से मदद करता है। इसे चुनना नीति का निर्णय है, क्रिप्टोग्राफ़िक अनुकूलन नहीं।
सीमित अवस्था एक दूसरा बजट है
कार्य को अनुरोध पाथ से हटाने से वह गायब नहीं हो जाता। मान लें घटनाएँ \(\lambda\) दर से आती हैं, स्टोरेज थ्रेड उन्हें औसत दर \(\mu\) से सहेजता है, और कतार \(Q\) रिकॉर्ड रख सकती है। जब \(\lambda > \mu\) हो, तो एक तरल (fluid) सन्निकटन देता है
बड़ी कतार समय दिलाती है; वह थ्रूपुट पैदा नहीं करती। बैचिंग ट्रांज़ैक्शन की लागत बाँटती है, लेकिन रखे गए रिकॉर्ड को फिर भी मेमोरी और अंततः सेवा चाहिए। ओवरलोड में Sibuna नए घटना रिकॉर्ड छोड़ देता है और उन्हें गिनता है। वह मेमोरी में रखी अवस्था से अनुरोधों के निर्णय लेता रहता है। ऑपरेटर को HTTP सफलता दर के साथ-साथ खोए हुए साक्ष्य की भी निगरानी करनी चाहिए।
वे अपरिवर्तनीय नियम जिन्हें हम आगे ले जाएँगे
- अविश्वसनीय अनुरोध सर्वर पर असीमित अवस्था नहीं बना सकते।
- वैध प्रवेश टोकन एप्लिकेशन की अस्वीकृति को बायपास नहीं करता।
- किसी बफ़र से उधार ली गई हर स्लाइस के रहते वह बफ़र जीवित रहता है।
- टिकाऊ रीट्राई किसी घटना या उसके प्रतिष्ठा प्रभाव को कई गुना नहीं कर सकता।
- प्रकाशित नीति स्नैपशॉट तब तक अपरिवर्तनीय रहता है जब तक उसका अंतिम पाठक उसे छोड़ नहीं देता।
शेष पुस्तक वे तंत्र निकालती है जो इन कथनों को सत्य बनाते हैं, और वे परीक्षण भी जो किसी उल्लंघन को उजागर करेंगे। कोई तेज़ पाथ केवल तभी तक उपयोगी है जब तक ये कथन सत्य रहते हैं।