Teil II: Stand der Technik und der Entwurfsraum
Wir ordnen Sibuna unter den Systemen ein, von denen es gelernt hat: Client-Rätsel und sequenzielle Arbeit aus der kryptographischen Literatur, signaturbasierte und semantische Anwendungsfirewalls, Proof-of-Work-Zwischenseiten und gehostete Edge-Netzwerke. Danach vergleichen wir die vier Werkzeuge, die ein Betreiber am ehesten gegeneinander abwägt, Funktion für Funktion, und halten fest, welche Fakten geprüft wurden.
Woher Sibuna kommt
Client-Rätsel und sequenzielle Arbeit
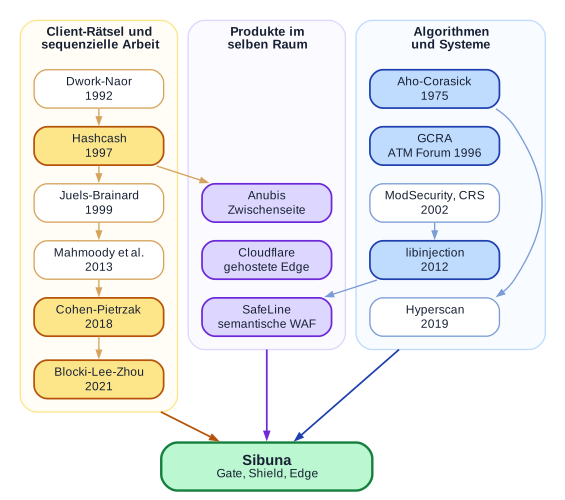
Dwork und Naor schlugen in „Pricing via Processing“ (CRYPTO 1992) vor, dass ein Dienst eine mäßig schwere, leicht prüfbare Berechnung verlangt, bevor er Arbeit für einen Anfragenden leistet. Backs Hashcash (1997, ausgearbeitet 2002) machte das Rätsel zu einer partiellen Hash-Umkehrung, deren Schwierigkeit eine einzige ganze Zahl ist, und die Client-Rätsel von Juels und Brainard (NDSS 1999) wandten die Idee auf Verbindungsfluten an, bei denen sich der Server nichts über ein ungelöstes Rätsel merken darf. Alle drei teilen die Form, die Sibuna beibehält: eine vom Server gewählte Aussage, eine Lösung mit einstellbaren Kosten und eine Verifikation, die um Größenordnungen billiger ist als das Lösen.
Hash-Suche ist trivial parallelisierbar, daher wird ein Anfragender mit mehr Kernen früher fertig. Mahmoody, Moran und Vadhan (CRYPTO 2013) definierten Nachweise sequenzieller Arbeit, bei denen der Beweiser unabhängig von seiner Kernzahl eine lange Kette abhängiger Schritte ausführen muss, und Cohen und Pietrzak (EUROCRYPT 2018) gaben die einfache Hash-Graph-Konstruktion an, deren Verifizierer nur \(O(t \log N)\) Arbeit braucht. Blocki, Lee und Zhou (ITC 2021) bewiesen die Korrektheit derselben Konstruktion gegen Quanten-Beweiser im Quanten-Random-Oracle-Modell. Teil III leitet Sibunas Stufe zwei aus dieser Forschungslinie her; SID 0006 hält die Annahmen fest.
Anwendungsfirewalls
Die erste Generation von Web Application Firewalls verglich Anfragebytes mit regulären Ausdrücken. ModSecurity (2002) und das OWASP Core Rule Set machten diesen Ansatz offen und weit verbreitet, und sie machten auch seine Kosten bekannt: Hunderte Backtracking-Muster pro Anfrage, von Hand abgestimmte Anomaliewerte und eine lange Reihe von Fehlalarmen bei gewöhnlichen Eingaben. libinjection (Hanson, 2012) ersetzte Musterlisten durch einen Tokenizer, der fragt, ob sich eine Zeichenkette als SQL parsen lässt, und senkte so Kosten und Fehlalarme. Chaitins SafeLine überträgt diese semantische Idee auf ein vollständiges Produkt, und Hyperscan (Wang et al., NSDI 2019) zeigte, wie weit sich vektorisierte Literalsuche bei langen Eingaben treiben lässt. Teil VI erklärt, warum Sibuna für die kurzen Felder, die es prüft, einen dichten Automaten plus kleine strukturelle Tokenizer gewählt hat, statt regulärer Ausdrücke oder einer SIMD-Engine.
Zwischenseiten und Edges
Die Proof-of-Work-Zwischenseite vor einer Website wurde 2025 verbreitet, als der Datenverkehr von Scrapern für das Training von Sprachmodellen den Betrieb gewöhnlicher Ursprungsserver unbezahlbar machte. Anubis (Techaro) ist die bekannteste offene Implementierung: ein Reverse Proxy in Go, der ein JavaScript-Rätsel ausliefert, ein Sitzungstoken signiert und den Datenverkehr ansonsten durchreicht. Sibunas Betriebsform Gate löst dasselbe Problem mit einer zustandslosen Challenge, einem symmetrischen Token und einer zweiten Arbeitsstufe; der folgende Vergleich hält fest, wo sich die beiden unterscheiden.
Am anderen Ende der Skala verteilen gehostete Edge-Netze wie Cloudflare Prüfung, Ratenbegrenzung und Bot-Bewertung auf Hunderte von Points of Presence mit einer globalen Steuerungsebene. Sibunas Edge-Einsatz übernimmt diese Form (eine gemeinsame Richtlinien- und Reputationsebene, die lokale, unveränderliche Schnappschüsse speist), bleibt aber selbst gehostet. Deshalb ist die Speicherschicht eine Datenbank, die der Betreiber selbst betreibt (eine SQLite-Datei auf einem Knoten, eine gemeinsame PostgreSQL-Datenbank für einen Cluster), gelesen von einem Speicherthread abseits des Anfragepfads, und kein Dienstaufruf.
Drei Ideen in einer Binärdatei
Sibuna verbindet eine Arbeits-Challenge im Browser für die Zulassung, eine begrenzte Prüfung der Anwendungsnutzlast und eine gemeinsame Steuerungsebene, die lokale Richtlinienschnappschüsse veröffentlicht. Gate und Shield sind die beiden Betriebsformen des Produkts; Speicherung und verteilter Einsatz sind für beide optional.
| Eigenschaft | Gate | Shield |
|---|---|---|
| Zulassung | Native Verifikation von Hashcash oder sequenzieller Arbeit | Ebenso |
| Sitzung | BLAKE3 mit Schlüssel; optional Ed25519 | Ebenso |
| Lokale Kontrollen | Regeln, CIDRs, GCRA, Sperren | Ebenso |
| Prüfung | Deaktiviert | Begrenzte Signaturen und strukturelle Tokenizer |
| Zustand | Optional persistente Richtlinien und Reputation, im Cluster gemeinsam genutzt | Zusätzlich Prüfforensik |
Der Browser-Löser wird aus demselben Quellcode für Nachweise kompiliert wie der native Verifizierer. Dichte Literalsuche vermeidet Backtracking und hält die Sucharbeit linear in der Eingabelänge. Unveränderliche Richtlinienschnappschüsse entkoppeln die Anfragebearbeitung von SQL und von der Verfügbarkeit der Datenbank. Keine dieser Entscheidungen begründet eine allgemeine algorithmische Optimalität: Kurze Header, lange Bodys, Mustervielfalt, Kernzahl und Cachegröße verschieben die Abwägungen.
Funktionsvergleich
Die vier folgenden Tabellen vergleichen Sibuna mit den drei Werkzeugen, die am häufigsten neben ihm genannt werden. Die Angaben zu den anderen Produkten haben wir im September 2026 ihrer öffentlichen Dokumentation und ihren Release-Artefakten entnommen: Anubis 1.27.0 (MIT-Lizenz, Go), SafeLine Community Edition 9.x (Verwaltungscode unter GPL-3.0 um geschlossene Detektor-Images, Docker Compose) und die Entwicklerdokumentation der Cloudflare WAF. Anubis lief außerdem auf dem Benchmark-Host, SafeLine und Cloudflare nicht (Teil VIII erklärt, warum). Ein Strich bedeutet, dass das Produkt die Funktion nicht anbietet; ein Tarifname bedeutet, dass es die Funktion nur in diesem Tarif gibt. Jede Messung von Sibuna nennt die eingecheckte Ergebnisdatei, aus der sie stammt. Die Zeile zum TLS-Fingerabdruck haben wir im Oktober 2026 geprüft, anhand des Changelogs von Anubis (1.21.0 und 1.26.0), der Release Notes von SafeLine (8.10.0 und 9.2.0) und der Cloudflare-Seite „JA3/JA4 fingerprint“.
| Funktion | Sibuna | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| Läuft als | Eine Binärdatei; Reverse Proxy oder Forward-Auth; optional eine SQLite-Datei oder eine gemeinsame PostgreSQL-Datenbank | Eine Go-Binärdatei; Reverse Proxy oder Forward-Auth | Sieben Docker-Container (tengine, detector, mgt, luigi, fvm, chaos, PostgreSQL) | Gehostetes Netzwerk; DNS zeigt auf Cloudflare |
| Sprache, Laufzeit | Rust, kein Garbage Collector; ohne Speicherung kein externes Crate | Go, mit Garbage Collection | Proxy und Detektor in C/C++, Verwaltung in Go, PostgreSQL | Proprietäre Edge-Software |
| Lizenz | LGPL-3.0-or-later | MIT | GPL-3.0-Verwaltungscode; geschlossene Detektor-Images | Proprietärer Dienst |
| Ressourcenbedarf auf dem Host | 35,7 MiB Binärdatei (benchmarks/results/comparison-latest.json); 5,9 MiB RSS im Leerlauf (benchmarks/results/primitives-latest.json); höchstens 16,0 MiB Spitzen-RSS unter Last (benchmarks/results/product-latest.md) |
38,1 MiB Binärdatei; 21 MiB RSS im Leerlauf; Linux-Testaufbau, Konsole aus | Mindestens 1 CPU-Kern, 1 GB RAM, 5 GB Festplatte, Docker 20.10+ | Nichts vor Ort |
| Funktion | Sibuna | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| Proof-of-Work-Zulassung | Hashcash (auf Bitebene) und sequenzielle Arbeit nach Cohen-Pietrzak, pro Regel gewählt; WebAssembly mit JavaScript-Fallback | SHA-256-Hashcash in Hex-Nibbles (fast, slow); Challenges ohne Arbeit metarefresh und preact |
JavaScript-Anti-Bot-Challenge und CAPTCHA; nicht an Arbeit gebunden | Managed Challenge, JS Challenge, Turnstile; der Bot Fight Mode stellt eine Rechen-Challenge |
| Challenge-Zustand auf dem Server | Keiner bis zur Lösung; gelöste Tags in einer festen Robin-Hood-Tabelle | Speicher-Backend: Arbeitsspeicher, bbolt, Valkey oder S3 | Vom Stack verwaltet | Von Cloudflare verwaltet |
| Sitzungstoken | Tag aus BLAKE3 mit Schlüssel, 75 Zeichen langes Cookie, an die bezahlte Arbeit gebunden; Ed25519 optional | JSON Web Token, mit Ed25519 signiert; HS512 optional | Vom Stack ausgestelltes Cookie | Cookie cf_clearance |
| Post-Quanten-Sicherheit des Standardtokens | Symmetrisch: Es gilt nur Grovers quadratische Beschleunigung | Ed25519: durch Shors Algorithmus gebrochen | Nicht dokumentiert | Nicht dokumentiert |
| Richtliniensprache | JSON-Regeln: Pfad, User-Agent, Header, IPv4/IPv6-CIDR, JA4-Fingerabdruck; ALLOW, DENY, CHALLENGE, WEIGH mit Schwellen; dynamische Regeln aus der Datenbank | YAML/JSON-Bots: Regex auf UA, Pfad, Header; CIDR; CEL-Ausdrücke; WEIGH mit Schwellen | In der Konsole definierte eigene Regeln, ACLs, IP-Gruppen | Ausdrücke der Rules Language; 5 / 20 / 100 / 1000 eigene Regeln je nach Tarif |
| TLS-Fingerabdruck (JA4) | Regeln vergleichen einen JA4-Fingerabdruck exakt oder per Präfix; ein vertrauenswürdiger Eingangsproxy berechnet ihn und leitet ihn in einem Header weiter (--ja4-header); Sibuna berechnet ihn nicht |
Nicht dokumentiert; Richtlinien können sich auf den HTTP-Fingerabdruck JA4H beziehen, den Anubis berechnet und als Header X-Http-Fingerprint-JA4H hinzufügt |
Bei der eigenen TLS-Terminierung berechnet; in den Angriffsdetails angezeigt; eigene Regeln vergleichen ihn (gleich, ungleich); eine eingebaute Regel lehnt Fingerabdrücke ab, die die eigenen JA4-Bedrohungsdaten als bösartig führen | JA3- und JA4-Fingerabdrücke in eigenen WAF-Regeln und in der Analyse (Enterprise mit Bot Management) |
| Funktion | Sibuna | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| Prüfung auf SQLi, XSS, RCE, Path Traversal | Shield: markierter Automat plus strukturelle Tokenizer, erste 8 KB des Bodys | - | Semantische Analyse-Engine über OWASP-Kategorien, außerdem SSRF, XXE, CRLF | Managed Rulesets (ab Pro); OWASP Core Ruleset; Attack Score (ab Business) |
| Ratenbegrenzung | GCRA pro Client, lokal auf einem Knoten | - (die Systemlast steht CEL-Regeln zur Verfügung) | Pro IP, Pfad, Sitzung | 1 / 2 / 5 / 100 Regeln je nach Tarif; unterhalb von Enterprise nur IP-Schlüssel |
| Sperren und Reputation | Honeypot-Sperren; Reputations-Trie, geladen aus der im Cluster gemeinsam genutzten Reputationstabelle | DNSBL; ASN und GeoIP über Thoth (kostenpflichtig, geschlossen) | IP-Gruppen und Sperrlisten; Threat Intelligence (Pro) | IP-Listen; verwaltete Listen und Bot-Score (Enterprise) |
| Forensik | SQLite oder PostgreSQL: Volltextsuche über Vorfälle, Kampagnen-Clustering über Vektoren | Nur Prometheus-Metriken | PostgreSQL-Angriffsprotokoll mit Konsole | Security Events; im Free-Tarif stichprobenartig |
| Mehrere Knoten | Eine PostgreSQL-Datenbank, die alle Knoten für Richtlinien und Reputation teilen; gemeinsamer Seed; Challenge-Verifikation am ausstellenden Knoten | Gemeinsamer Signaturschlüssel; gemeinsamer Valkey-Speicher | Ein Stack pro Host | Globales Anycast |
| Funktion | Sibuna | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| Metriken | Prometheus unter /__sibuna/metrics |
Prometheus auf einem separaten Port | Konsolen-Dashboards | Dashboard und Analysen |
| TLS-Terminierung | - (Eingangsproxy) | - (Eingangsproxy) | Ja | Ja |
| Verwaltungskonsole | Opt-in; SID 0007 im Status Committed | - | Ja | Ja |
| Auf dem Benchmark-Host gemessen | Ja (Teil VIII) | Ja | - (nur Docker) | - (gehostet) |
Drei Unterschiede tragen bei einer Auswahlentscheidung das meiste Gewicht.
- Wohin die Arbeit geht. Anubis und Sibuna Gate lassen den Client zahlen, bevor der Ursprungsserver irgendetwas tut. SafeLine und Cloudflare prüfen zuerst und stellen gezielt Challenges; ihre Grundhaltung ist zulassen und filtern. Sibuna Shield tut beides, in dieser Reihenfolge: Die Prüfung kann eine Anfrage ablehnen, die bereits eine gültige Sitzung besitzt.
- Was sich der Server merkt. Anubis hält den Challenge-Zustand in einem Speicher (Arbeitsspeicher, bbolt, Valkey oder S3) und signiert ein JSON Web Token mit Ed25519; Sibuna stellt einen selbstauthentifizierenden Datensatz aus und merkt sich nur gelöste Tags in einer festen Tabelle. SafeLine hält Angriffsprotokolle in PostgreSQL; Cloudflare hält alles, mit stichprobenartiger Sichtbarkeit im Free-Tarif.
- Was ein Betreiber betreiben muss. Sibuna ist eine Binärdatei mit einer optionalen SQLite-Datei oder einer gemeinsamen PostgreSQL-Datenbank für einen Cluster; Anubis ist eine Go-Binärdatei; SafeLine besteht aus sieben Containern hinter einem Docker-Daemon auf einem Linux-Host mit mindestens einem Kern, einem Gigabyte Arbeitsspeicher und fünf Gigabyte Festplatte; Cloudflare ist eine DNS-Änderung und ein Abonnement.