Teil I: Die Kosten einer Anfrage
Bevor wir einen Algorithmus wählen, bestimmen wir die Ressource, die er schützen soll. Dieses Kapitel baut die kleinen Modelle auf, an denen jede spätere Entwurfsentscheidung gemessen wird: die Arbeit des Ursprungsservers, die Rätselarbeit, die Amortisierung durch Sitzungen und den Speicher, den ein nicht vertrauenswürdiger Client den Server belegen lassen kann.
Zulassung ist eine wirtschaftliche Entscheidung
Angenommen, ein Ursprungsserver führt für jede zugelassene Anfrage eine Datenbankabfrage aus und rendert eine Seite. Sei \(c_o\) diese Arbeit, \(c_g\) die Arbeit des Gates pro Anfrage und \(r\) die Ankunftsrate. Ohne Gate muss der Ursprungsserver \(r c_o\) Arbeitseinheiten pro Sekunde leisten. Ein Gate, das den Anteil \(a\) zulässt, ändert diesen Bedarf auf \(r a c_o\) und wendet selbst \(r c_g\) auf. Das Gate ist nur nützlich, wenn die eingesparte Arbeit des Ursprungsservers seine eigenen Kosten und die Kosten übersteigt, die es legitimen Besuchern auferlegt.
Dies ist ein Kapazitätsmodell, keine Messung. Es lässt Bandbreite, Verbindungszustand, Speicherung und die Verzögerung beim Client weg. Sein Wert liegt darin, dass jeder fehlende Term sichtbar ist. Ein Cache-Treffer kann \(c_o\) klein machen; eine teure Abfrage kann es groß machen. Es gibt kein universelles Kostenverhältnis zwischen Anfragendem und Server.
Was ein Proof of Work belegt
Ein Client-Rätsel belegt, dass jemand eine Eingabe gefunden hat, die eine öffentliche Prüfregel erfüllt. Es belegt weder Menschsein noch Identität noch gute Absicht. Ein Anfragender kann Rechenleistung mieten, eine gültige Sitzung innerhalb ihrer Lebensdauer wiederverwenden oder Arbeit auf mehrere Maschinen verteilen. Das Rätsel ändert die Kosten der Zulassung; Richtlinien und Prüfung entscheiden weiterhin, was zugelassene Anfragen tun dürfen.
Adressbasierte Limits ergänzen dies. Sie beschränken eine Adresse, aber gemeinsam genutzte Adressen können für viele Menschen stehen, und ein Anfragender kann viele Adressen nutzen. Weder ein Rätsel noch eine Adresse ist ein Identitätsorakel. Sibuna hält deshalb Zulassung, Prüfung und Reputation als getrennte Entscheidungen auseinander.
Hash-Suche als Zufallsvariable
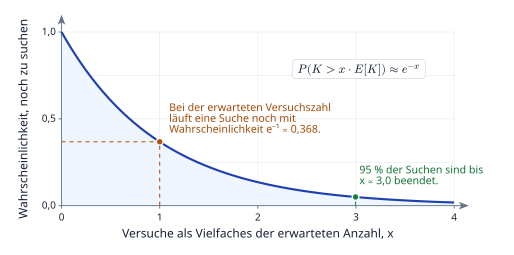
Für einen idealen 256-Bit-Digest ergibt die Forderung nach \(b\) führenden Nullbits die Erfolgswahrscheinlichkeit \(p = 2^{-b}\) für jeden unabhängigen Versuch. Sei \(K\) die Zahl der Versuche bis einschließlich des ersten Erfolgs. Dann gilt
Der Erwartungswert folgt aus der Summe über das Verteilungsende:
Eine Schwierigkeitsstufe mehr verdoppelt die erwarteten Versuche. Sie verspricht nicht, dass jedes Rätsel doppelt so lange dauert. Manche gelingen beim ersten Versuch; manche dauern weit länger als der Mittelwert. Ein Client, der nur eine Lösung misst, hat vor allem diesen Zufall gemessen.
Sitzungen amortisieren Arbeit
Angenommen, eine Sitzung erlaubt \(m\) Anfragen vor ihrem Ablauf, ein Rätsel kostet \(c_p\), die Verifikation kostet \(c_v\) und eine Sitzungsprüfung kostet \(c_s\). Ohne erfolglose Versuche betragen die amortisierten Kosten des Gates pro Anfrage \(c_v/m + c_s\), während die Rätselkosten des Clients \(c_p/m\) betragen. Eine längere Sitzungsdauer hilft Menschen und automatisierten Clients gleichermaßen. Sie zu wählen ist eine Richtlinienentscheidung, keine kryptographische Optimierung.
Begrenzter Zustand ist ein zweites Budget
Arbeit vom Anfragepfad wegzuverlagern lässt sie nicht verschwinden. Vorfälle treffen mit der Rate \(\lambda\) ein, der Speicherthread speichert sie mit der mittleren Rate \(\mu\), und die Warteschlange fasst \(Q\) Datensätze. Für \(\lambda > \mu\) ergibt eine Fluidnäherung
Eine größere Warteschlange verschafft Zeit; sie schafft keinen Durchsatz. Bündelung amortisiert die Transaktionskosten, aber zurückgehaltene Datensätze brauchen weiterhin Speicher und müssen irgendwann abgearbeitet werden. Unter Überlast verwirft Sibuna neue Vorfallsdatensätze und zählt sie. Es trifft weiterhin Anfrageentscheidungen aus dem Zustand im Speicher. Der Betreiber muss die verlorenen Belege ebenso überwachen wie die HTTP-Erfolgsrate.
Die Invarianten, die wir mitnehmen
- Nicht vertrauenswürdige Anfragen können keinen unbegrenzten Serverzustand erzeugen.
- Ein gültiges Zulassungstoken umgeht keine Ablehnung durch die Anwendungsprüfung.
- Ein Puffer bleibt am Leben, solange ein von ihm geliehener Slice existiert.
- Eine dauerhafte Wiederholung kann einen Vorfall oder seine Wirkung auf die Reputation nicht vervielfachen.
- Ein veröffentlichter Richtlinienschnappschuss bleibt unveränderlich, bis sein letzter Leser ihn freigibt.
Der Rest des Buchs leitet die Mechanismen her, die diese Aussagen wahr machen, und die Tests, die eine Verletzung aufdecken würden. Ein schneller Pfad ist nur nützlich, solange diese Aussagen wahr bleiben.