الجزء التاسع: التشغيل والنشر
نغطي الوضعين، وكل خيار من خيارات سطر الأوامر، ووصفات forward auth، وملفات السياسة، والتخزين الدائم في SQLite أو PostgreSQL، والعنقدة فوق قاعدة بيانات مشتركة واحدة، والتحزيم.
الأوضاع والإعداد
اختيار الوضع
- Gate (
--gate، والاسم البديل--no-waf): القبول بإثبات العمل، والجلسات، والقواعد التصريحية، والسمعة، وحدود GCRA، والحظر. - Shield (الافتراضي،
--shield، والاسم البديل--waf): Gate مع الجدار الناري الدلالي. - النشر الموزع (خيار متاح لكلا الوضعين): يحفظ
--data-dirالسياسات والسمعة وأدلة الحوادث في ملف SQLite محلي؛ ويربط--database-urlمع--cluster-nodeعدة عقد بقاعدة بيانات PostgreSQL واحدة (SID 0011).
مرجع سطر الأوامر
يسرد الجدول كل خيارات sibuna --help. النطاقات المذكورة هي التي يفرضها المحلل.
| الخيار | الافتراضي | المعنى |
|---|---|---|
--port, -p |
8080 |
منفذ الاستماع، من 1 إلى 65535 |
--host, -h |
0.0.0.0 |
عنوان الاستماع، ويُكتب عنوان IP صريحًا |
--upstream-host |
127.0.0.1 |
مضيف الخادم الأصلي (وضع الوكيل العكسي) |
--upstream-port, -u |
3000 |
منفذ الخادم الأصلي |
--mode, -m |
reverse_proxy |
reverse_proxy أو forward_auth (وأيضًا proxy وauth)، ويُعطى مرة واحدة |
--workers, -w |
واحد لكل معالج | خيوط استقبال الاتصالات التي تتشارك مقبس الاستماع، من 0 (واحد لكل معالج) إلى 64؛ ثم يحصل كل اتصال مُستقبَل على خيط خاص به |
--max-connections |
1024 |
الاتصالات المخدومة في وقت واحد، من 1 إلى 8192؛ ويُجاب ما زاد عليها بـ 503 |
--max-connections-per-ip |
64 |
الاتصالات التي يمكن أن يحتفظ بها عنوان نظير واحد على المقبس، من 0 (بلا حد) إلى 8192؛ يُحتسب نظير IPv6 بشبكته ذات البادئة --ipv6-prefix، ولا دور للترويسات الممررة؛ ويُجاب ما زاد عليها بـ 503 |
--idle-timeout |
15 |
أطول صمت بالثواني، من 0 إلى 86400. يجب أن يصل رأس الطلب خلاله. تجدده استجابة الخادم الأصلي عند كل قراءة، فيبقى التدفق البطيء حيًا ما دامت البايتات تتدفق، ويُقطع الخادم الأصلي الصامت على المقبسين كليهما. يجب أن يوصل الرفع الممرر 16 KiB في كل مدة (حد أدنى للمعدل في وجه هجمات الجسم البطيء). ويحمل مقبس العميل مهلة كتابة بالطول نفسه، فالعميل الذي لا يقبل أي بايت طوال تلك المدة يفقد اتصاله |
--websocket-idle-timeout |
300 |
مهلة الخمول للاتصال المرقّى بالثواني، من 0 إلى 86400 |
--trust-forwarded |
معطل؛ مفعل في forward auth | الأخذ بالترويستين X-Forwarded-For / X-Real-IP القادمتين من النظير |
--no-trust-forwarded |
معطل | عدم الأخذ بهما أبدًا، حتى في وضع forward auth |
--trusted-hops |
1 |
عندما تكون الهوية الممررة موثوقة، يكون العميل هو مدخل X-Forwarded-For الذي يبعد هذا العدد من المواضع من اليمين، من 1 إلى 8 |
--ja4-header |
معطل | ترويسة الطلب التي يرسل فيها وكيل دخول موثوق بصمة TLS للعميل من نوع JA4، مثل cf-ja4؛ من 1 إلى 64 محرفًا من محارف token، وليست X-Forwarded-* أو X-Real-IP أو X-Sibuna-* أو Forwarded. لا تُقرأ إلا عندما تكون الهوية الممررة موثوقة (انظر "بصمات JA4 من وكيل الدخول") |
--ipv6-prefix |
64 |
طول بادئة IPv6، من 32 إلى 128، الذي تنطبق عليه حدود المعدل والحظر وحد الاتصالات لكل عميل |
--algorithm, -a |
posw |
posw أو hashcash |
--difficulty, -d |
16 |
بتات العمل، من 1 إلى 64: البتات الصفرية في Hashcash، أو عمق PoSW مضافًا إليه ثلاثة |
--posw-challenges |
16 |
عدد عمليات الفتح في كل إثبات عمل متسلسل، من 1 إلى 32 |
--token-scheme |
mac |
mac (BLAKE3 ذو مفتاح) أو ed25519 |
--token-ttl |
86400 |
عمر الجلسة بالثواني (من 1 إلى 31,536,000) |
--challenge-ttl |
300 |
عمر التحدي بالثواني (من 1 إلى 86,400) |
--secret-file, -s |
عشوائي | 64 محرفًا سداسيًا عشريًا أو 32 بايتًا خامًا؛ ويُقبل أيضًا SIBUNA_SECRET (64 محرفًا سداسيًا عشريًا) |
--cookie-name |
__sibuna_token |
اسم ملف تعريف الارتباط للجلسة، من 1 إلى 64 محرفًا من محارف token |
--secure-cookie |
معطل | إضافة السمة Secure |
--gate / --shield |
shield | اختيار الوضع |
--rate-limit |
100 |
الطلبات في كل نافذة لكل عميل (دفعة GCRA) |
--rate-window |
10 |
النافذة بالثواني، من 1 إلى 86400 |
--challenge-rate-limit |
30 |
عمليات إصدار التحديات والتحقق منها في كل نافذة لكل عميل، منفصلة عن ميزانية الطلبات |
--ban-seconds |
3600 |
مدة حظر المصيدة، من 0 إلى 31,536,000 |
--policy-file, -P |
لا شيء | سياسة JSON تصريحية |
--rate-table-cells |
262144 |
الخلايا في كل جدول من جداول محدد المعدل، 16 بايتًا لكل منها، من 4,096 إلى 16,777,216، وتُقرّب صعودًا إلى قوة للعدد اثنين |
--ban-table-slots |
65536 |
مواضع جدول الحظر، 24 بايتًا لكل منها، من 1,024 إلى 16,777,216، وتُقرّب صعودًا إلى قوة للعدد اثنين |
--spent-tags |
1048576 |
التحديات المحلولة المحفوظة لمنع إعادة استخدامها، 24 بايتًا لكل منها، من 65,536 إلى 16,777,216 |
--data-dir, -D |
لا شيء | عقدة واحدة: الحفظ في ملف SQLite <path>/sibuna.db |
--database-url |
لا شيء | عنقود: قاعدة بيانات PostgreSQL المشتركة (postgres:// أو postgresql://) |
--database-url-file |
لا شيء | قراءة عنوان URL لقاعدة البيانات من ملف لا يقرؤه إلا مالكه |
--cluster-node |
لا شيء | معرف هذه العقدة؛ يرتبط بمفاتيح التحديات وبالبتات العليا من معرفات الحوادث؛ وهو مطلوب مع عنوان URL لقاعدة البيانات |
--storage-poll-ms |
500 |
فاصل نبضة التخزين، من 1 إلى 60,000 ms |
--verbose, -v |
معطل | تسجيل مفصل |
--help / --version |
طباعة المساعدة (خيارات وحدة التحكم أولًا، عندما تكون وحدة التحكم مضمنة في البناء) أو الإصدار، ثم الخروج |
يستبعد --data-dir وعنوان URL لقاعدة البيانات أحدهما الآخر، ويستبعد --database-url و--database-url-file أحدهما الآخر. يُرفض عنوان URL لقاعدة البيانات من دون --cluster-node. أُزيلت خيارات عنقود Zaxonlite وهي --cluster-listen و--cluster-peer و--cluster-secret-file و--cluster-tls-cert و--cluster-tls-key و--cluster-tls-ca؛ وإعطاء أي منها يوقف بدء التشغيل بالخطأ RemovedOption مع تلميح يسمي SID 0011. تُسرد خيارات وحدة التحكم في الفصل التالي.
لمحة عن وحدة التحكم
تُضمَّن وحدة التحكم في البرنامج الخدمي عبر الميزة الافتراضية console، لكنها لا تبدأ إلا مع --console. وهي تحتاج إلى التخزين: يُرفض --console من دون --data-dir أو --database-url بالخطأ CONSOLE001 (StorageRequired). استخدم cargo build --release -p sibuna --no-default-features --features sqlite لإخراجها من البناء؛ أما البناء بـ --no-default-features وحده فليس فيه تخزين ولا وحدة تحكم. هيّئها محليًا والبرنامج الخدمي متوقف:
sibuna init-admin admin --data-dir ./data
sibuna --data-dir ./data --console 127.0.0.1:19446
الأمر sibuna console init-admin هو الأمر نفسه. افتح http://127.0.0.1:19446/console/ واستبدل كلمة المرور المؤقتة المولدة، التي يجب تغييرها عند أول تسجيل دخول وتنتهي صلاحيتها بعد ساعة واحدة. يوفر التنقل بعد تسجيل الدخول الكرة الأرضية المتحركة للبلدان، وإحصاءات الطلبات والتحديات، والتحقيق في الحوادث، ومحرري السياسة والفحص، والمستخدمين، ورموز API محددة النطاق، والتدقيق، وأدوات التحكم في العقدة الخادمة. لا تحمّل واجهة المصادقة أي هندسة للكرة الأرضية ولا أي قياس عن بعد. الواجهة وحدة WebAssembly يبنيها سكربت البناء الخاص بالبرنامج الخدمي من cmd/console-ui (الحزمة sibuna-console-ui)؛ وتُشحن هي وورقة الأنماط المودَعة في المستودع مع البناءات العادية.
| الخيار | المعنى |
|---|---|
--console <ip:port> |
بدء وحدة التحكم على هذا المستمع (يُكتب IPv6 بين قوسين معقوفين، والمنفذ غير صفري)؛ ويتطلب --data-dir أو --database-url |
--console-key-file <path> |
64 محرفًا سداسيًا عشريًا، وأذونات للمالك وحده؛ يحمي أسرار العامل الثاني وأسرار webhook المخزنة |
--console-origin <https-origin> |
أصل HTTPS القياسي خلف وكيل |
--console-behind-proxy |
كل طلب يصل عبر وكيل ينهي TLS |
--console-trusted-proxy <cidr> |
شبكة يجوز أن تحمل اتصالاتها حقولًا ممررة؛ قابل للتكرار، 16 على الأكثر |
--console-advertise <origin> |
الرابط الذي تعرضه وحدات التحكم الأخرى لهذه الوحدة |
--console-location <latitude,longitude> |
الموقع المعلن لهذه العقدة على الكرة الأرضية |
--console-probe <node-id>=<http://ip:port> |
مستمع مستوى البيانات لدى قرين تُفحص صحته؛ قابل للتكرار، ثمانية على الأكثر |
--console-peer <node-id>=<https://origin> |
قرين إدارة؛ قابل للتكرار، ثمانية على الأكثر |
--console-peer-key-file <path> |
مفتاح الأقران: للمالك وحده، 64 محرفًا سداسيًا عشريًا، مستقل عن مفتاح وحدة التحكم |
--console-peer-ca-file <path> |
مراسي ثقة PEM اختيارية للأقران، تحل محل جذور النظام |
--console-query-steps <n> |
خطوات SQLite لكل قراءة تجميعية، من 100,000 إلى 50,000,000، والافتراضي 4,000,000 |
--console-capture-heads |
يخزن رؤوس الطلب ورؤوس استجابة الخادم الأصلي منقحةً لكل حادث؛ معطل افتراضيًا |
--console-capture-header <name> |
يحتفظ بقيمة هذه الترويسة في الرؤوس المخزنة؛ قابل للتكرار، 16 على الأكثر؛ يتطلب --console-capture-heads |
--console-cookie-secure |
يمنح ملفات تعريف الارتباط لوحدة التحكم السمة Secure من دون وكيل (يقبله المحلل، لكنه غير مدرج في --help) |
خيار لوحدة التحكم من دون --console، أو خيار مكرر، أو قيمة معيبة الصيغة يوقف بدء التشغيل بالرمز CONSOLE002 واسم خطأ الخيار. والإعداد الذي يخالف قاعدة من قواعد وحدة التحكم (مثل مستمع خارج الحلقة المحلية بلا وكيل موثوق) يوقفه بالرمز CONSOLE001.
جولة في وحدة التحكم
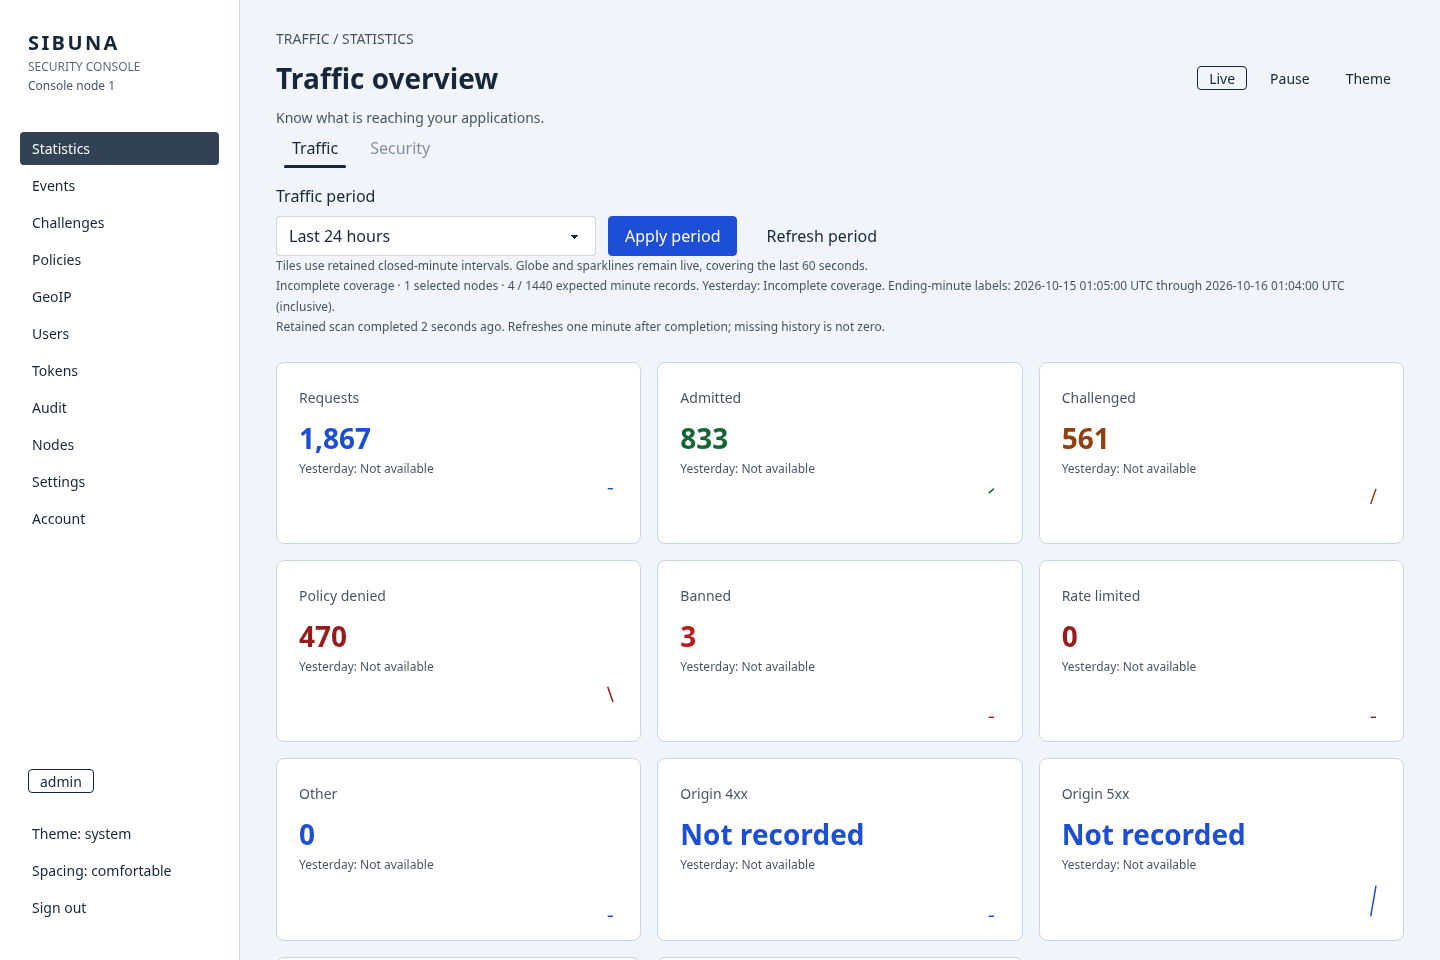
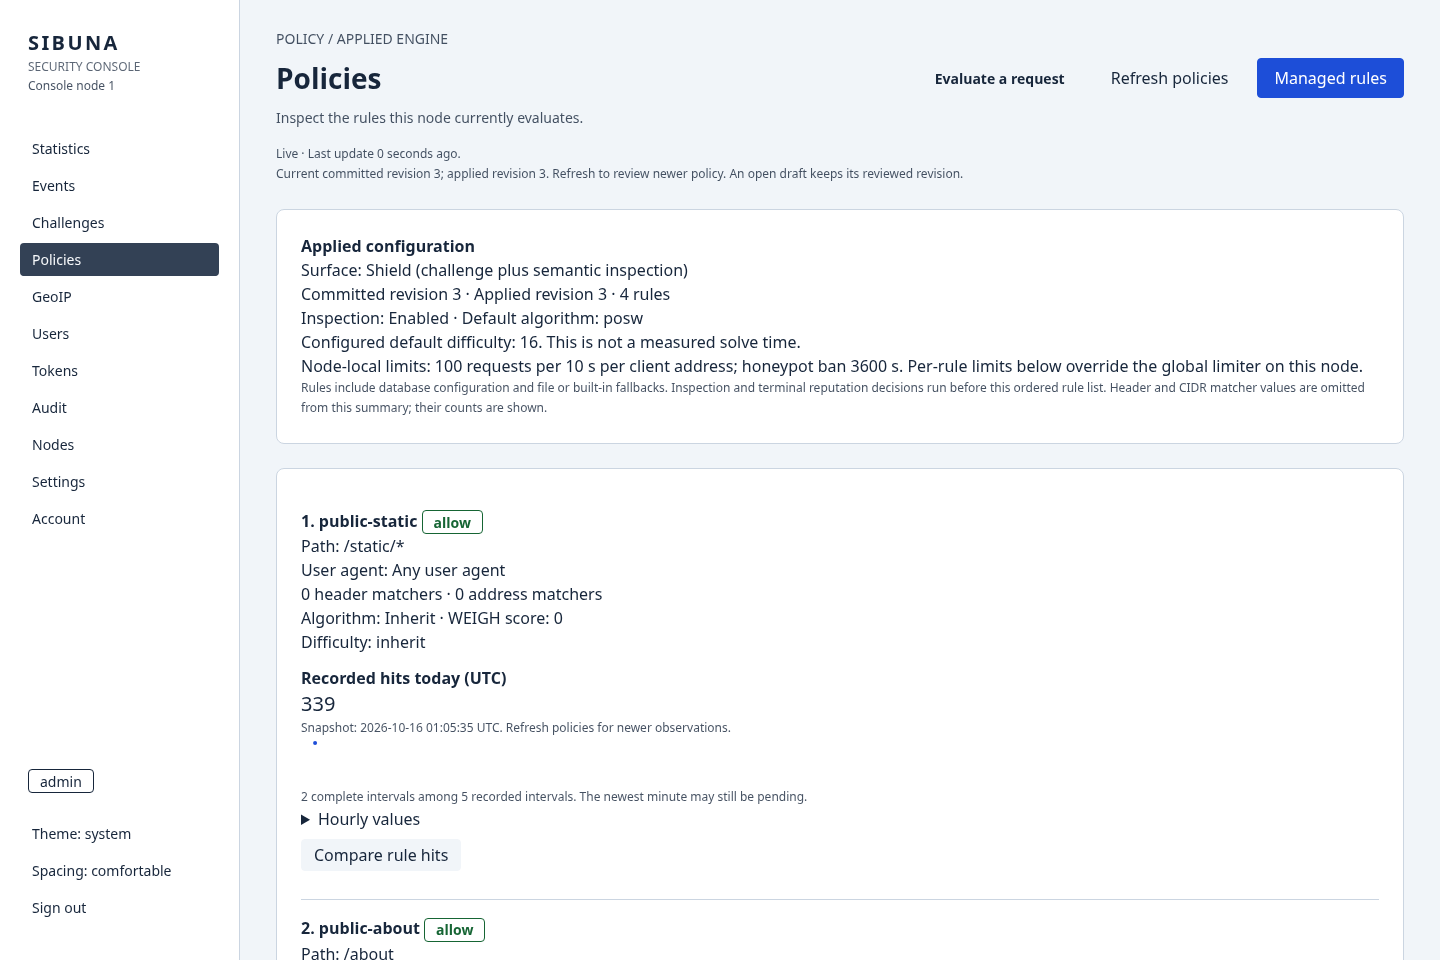
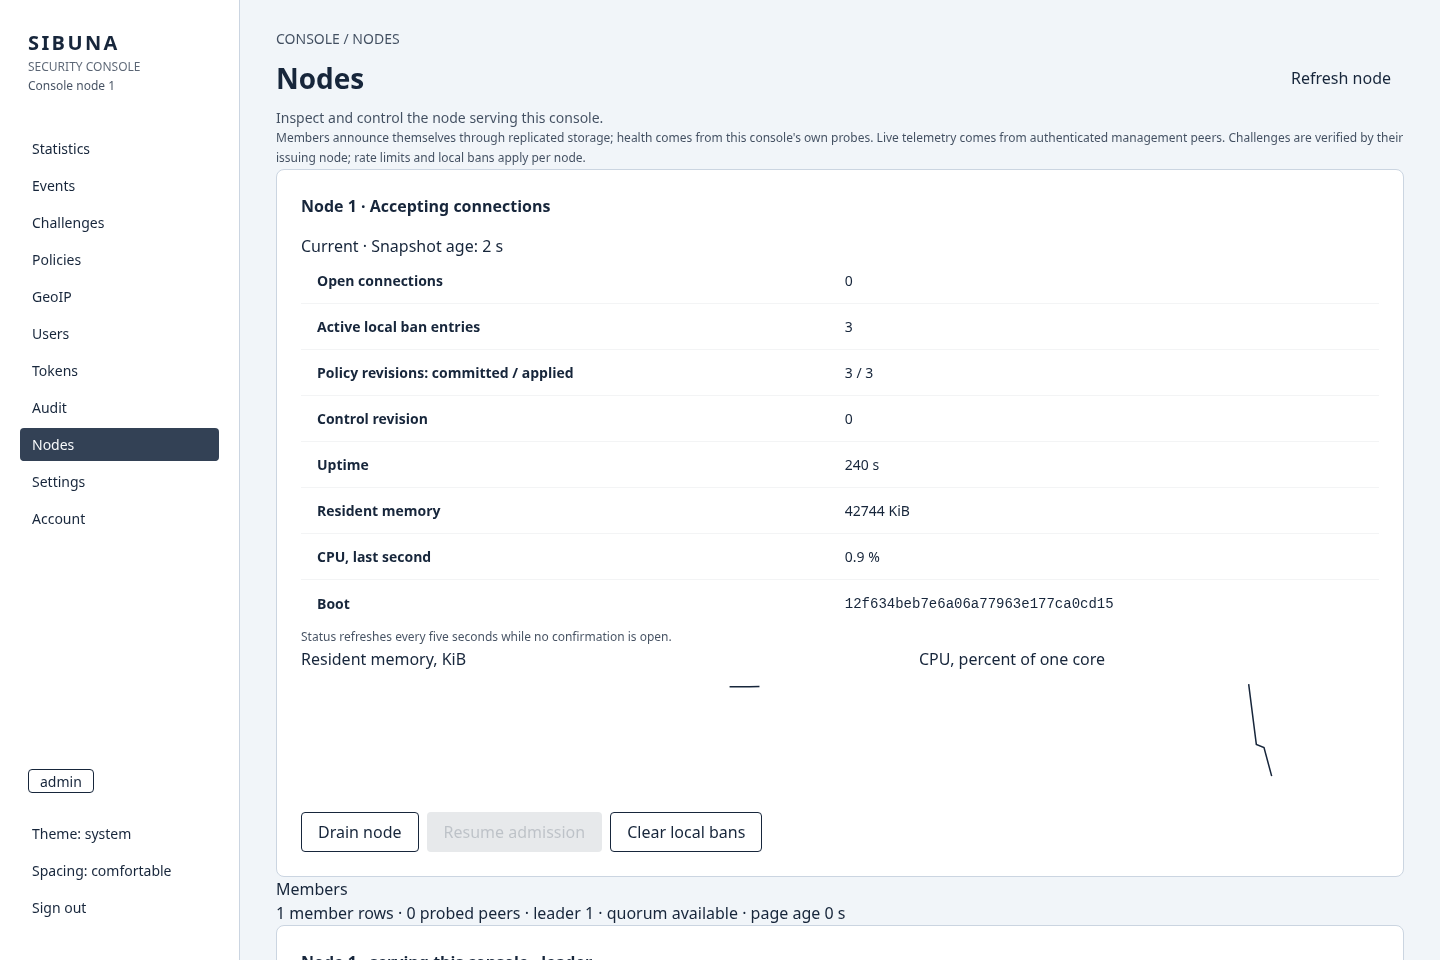
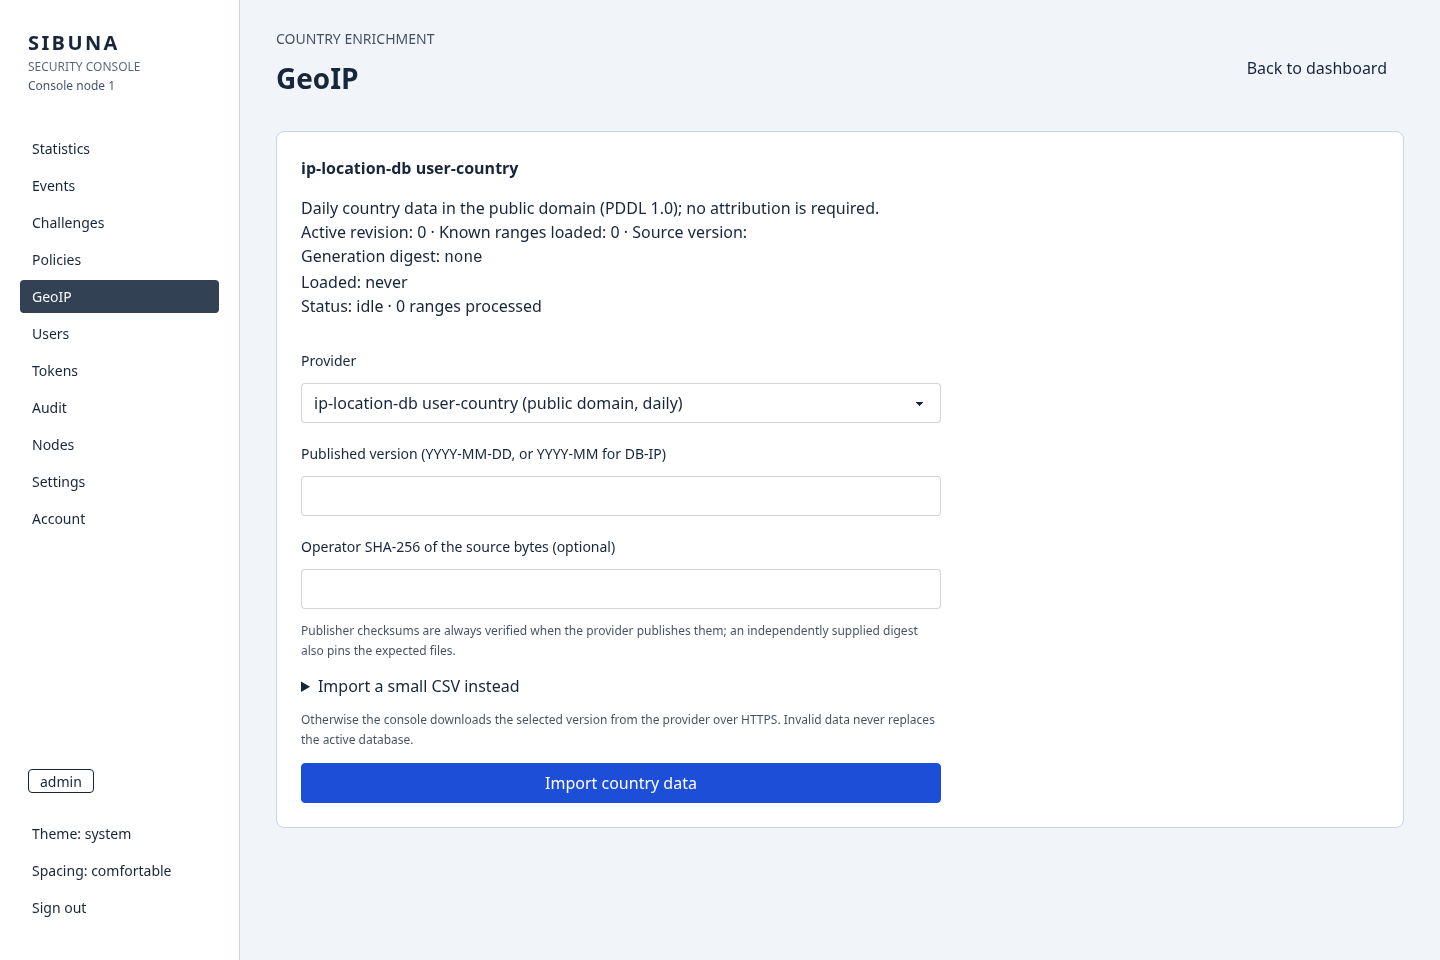
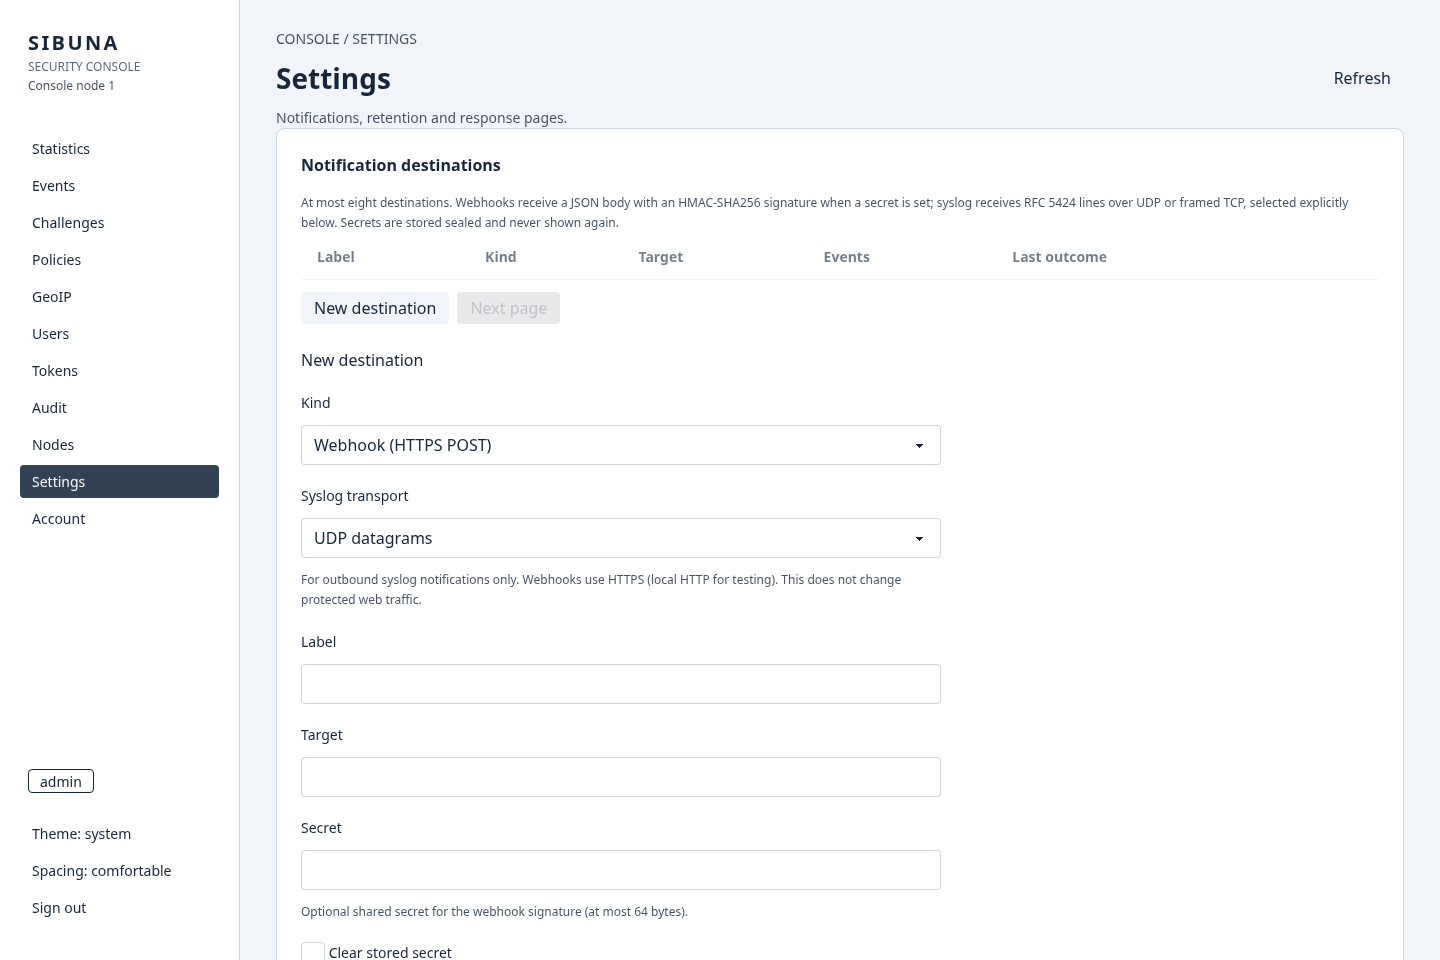
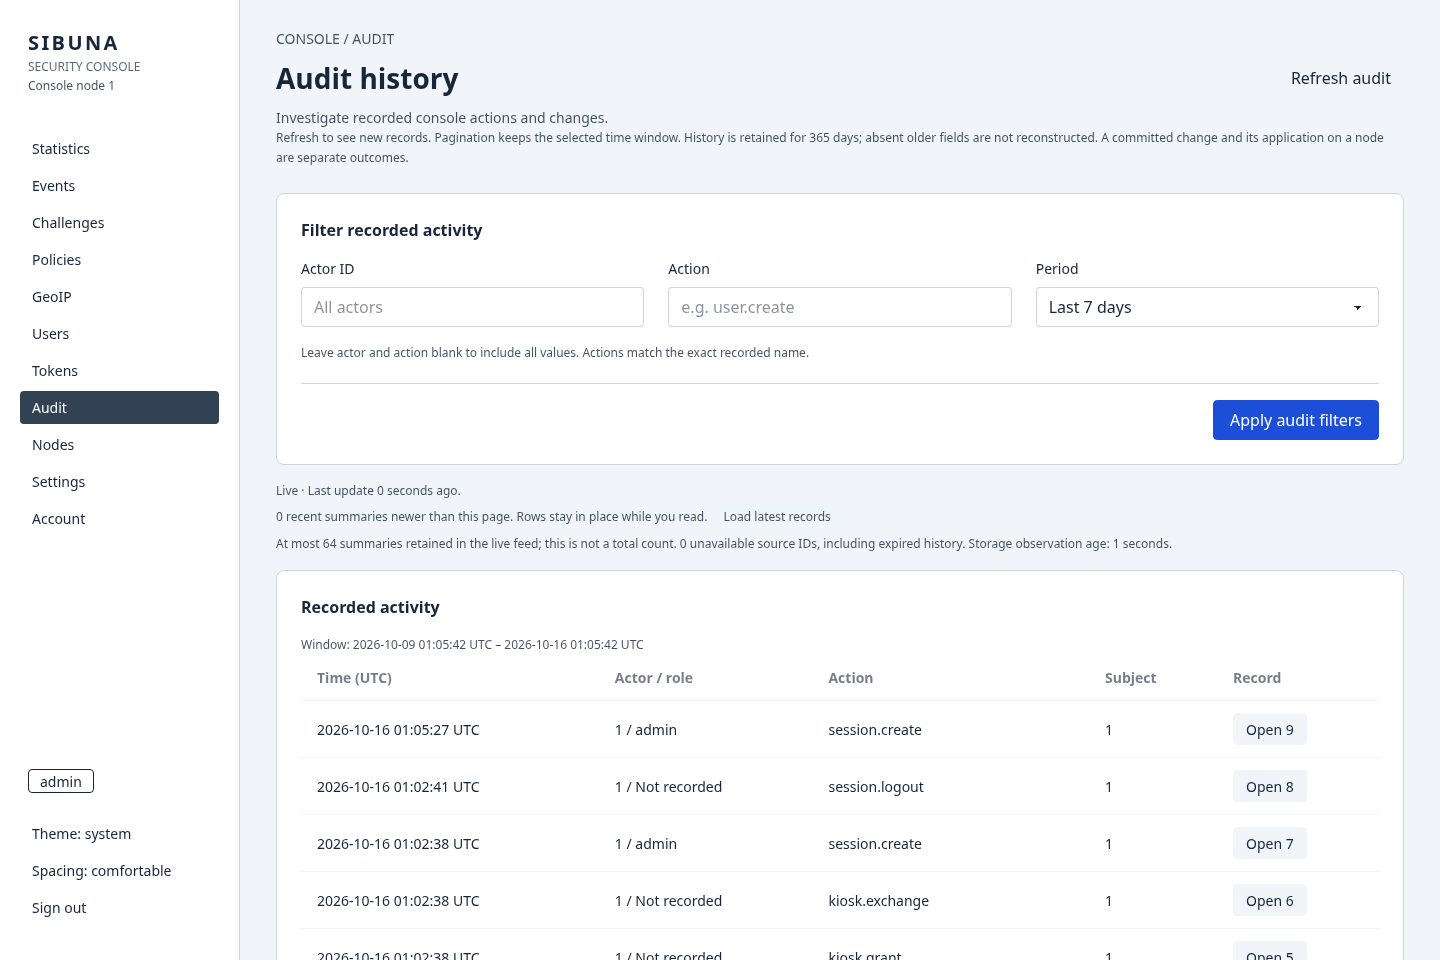
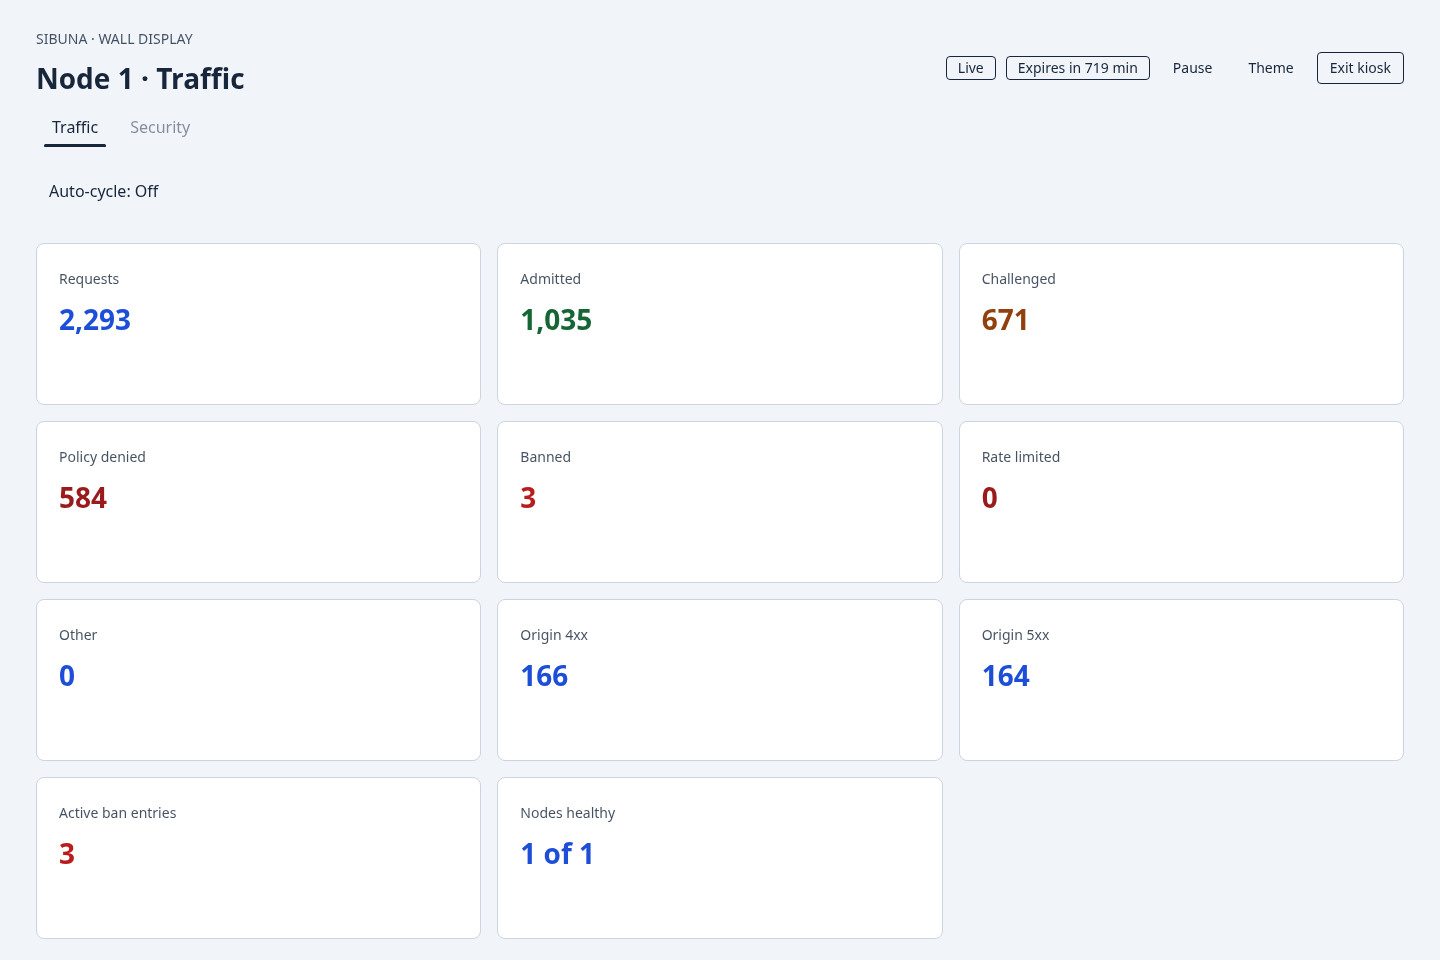
تأتي لقطات الشاشة أدناه من بناء إصدار على عقدة واحدة تستمع على عنوان الحلقة المحلية مع تخزين SQLite وسياسة من أربع قواعد ALLOW فوق إجراء افتراضي هو التحدي، بعد نحو أربع دقائق من حركة مصطنعة: عناوين من نطاقات التوثيق، ومحاولات استكشافية لحقن SQL وللبرمجة النصية عبر المواقع، وثلاث إصابات للمصيدة، وسبعة تحديات حُلّت في Chromium بلا واجهة. لذلك فكل رقم هنا توضيحي. التقطناها بالأمر cargo xtask browser console --viewport-only، الذي يتجول في وحدة التحكم داخل Chromium بأبعاد 1440 في 960 بكسل ويُقيّم كل صفحة. تجيب كل صفحة عن سؤال واحد يذكره عنوانها، وتضع المنتج والعقدة الخادمة والصفحة وطريق العودة في الموضع نفسه.
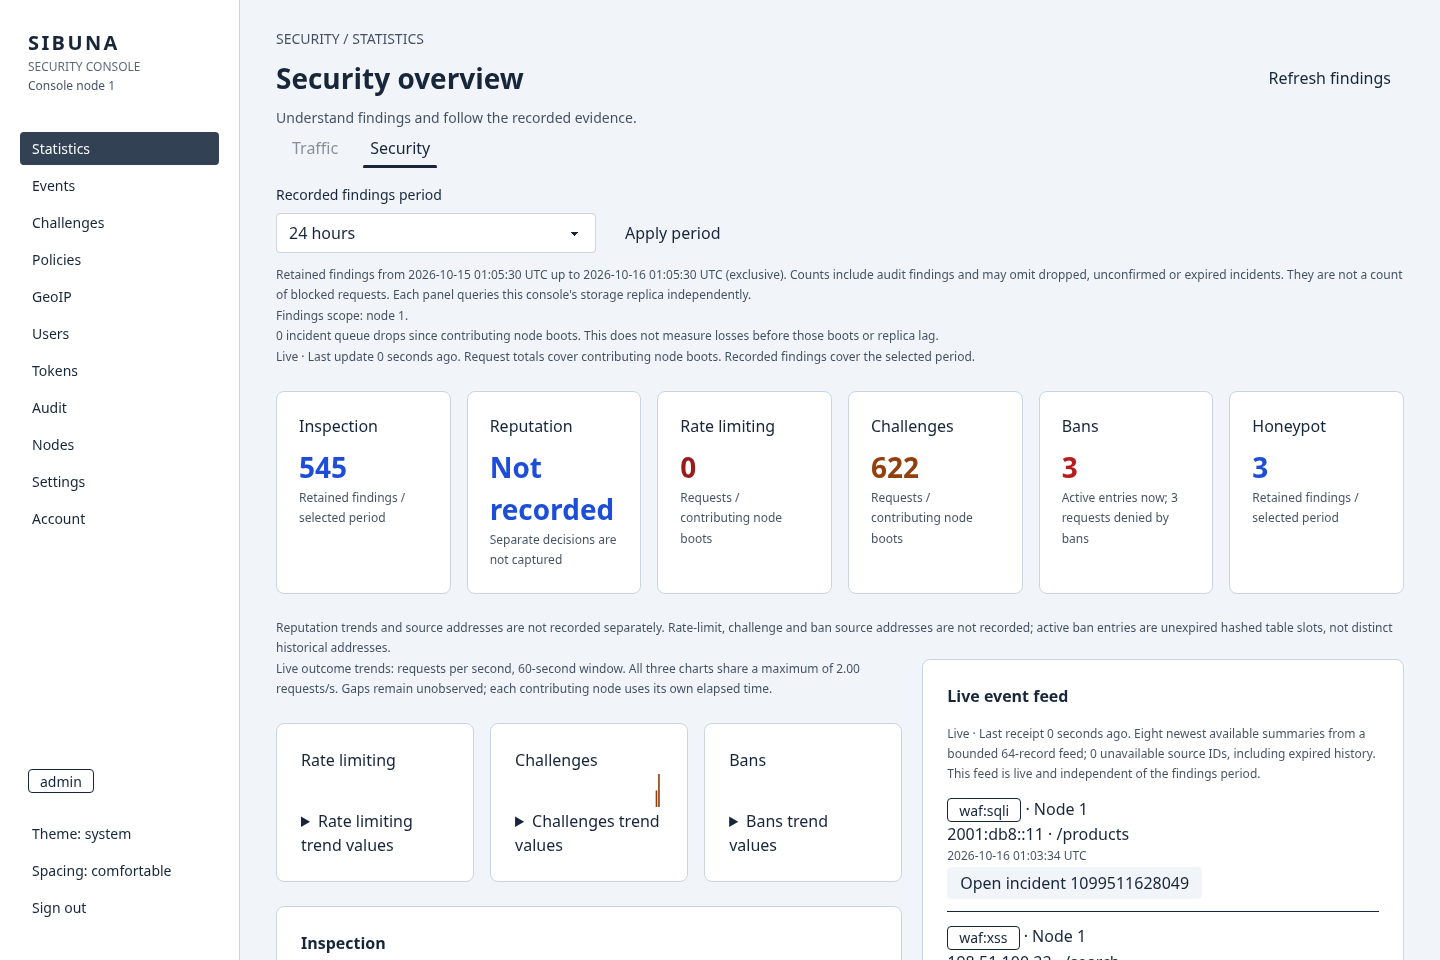
waf:sqli وwaf:xss). والقيم غير المسجلة تصرّح بذلك بدل أن تعرض صفرًا: تظهر بطاقة Reputation بالعبارة "Not recorded". وفي أسفل الصفحة النتائج على ستين دلوًا متساويًا، وفئات الهجمات، والمسارات المهاجَمة.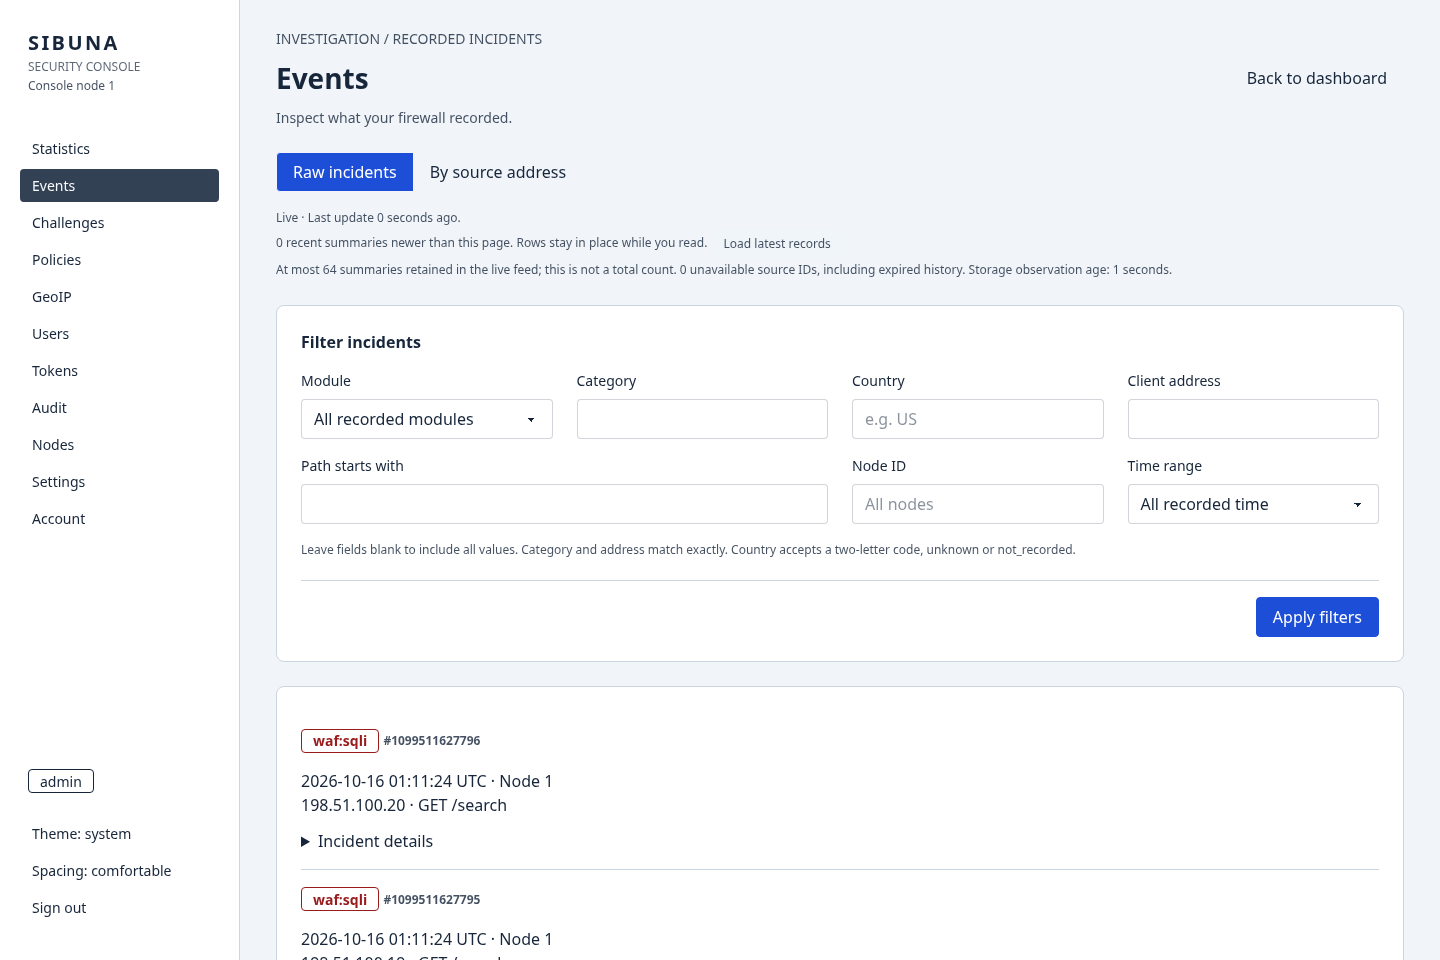
--console-capture-heads يُفتح رأس الطلب المنقح عند الطلب (ومعه رأس استجابة الخادم الأصلي لحالات القبول المدققة عبر الوكيل العكسي)، معروضًا بترميز UTF-8 أو Latin-1، مع ذكر حالة الاستجابة (captured، أو local، أو forward-auth unobserved، أو origin unavailable) وأمر للنسخ بصيغة cURL؛ ولا تُحفظ إلا قيم الترويسات المدرجة، ويضيف --console-capture-header <name> إلى تلك القائمة. وإلا فتظهر الرؤوس غير مسجلة. يفتح إجراءا الرفض والسماح نموذج مجموعات IP وقد أُدرج العنوان في مسودة.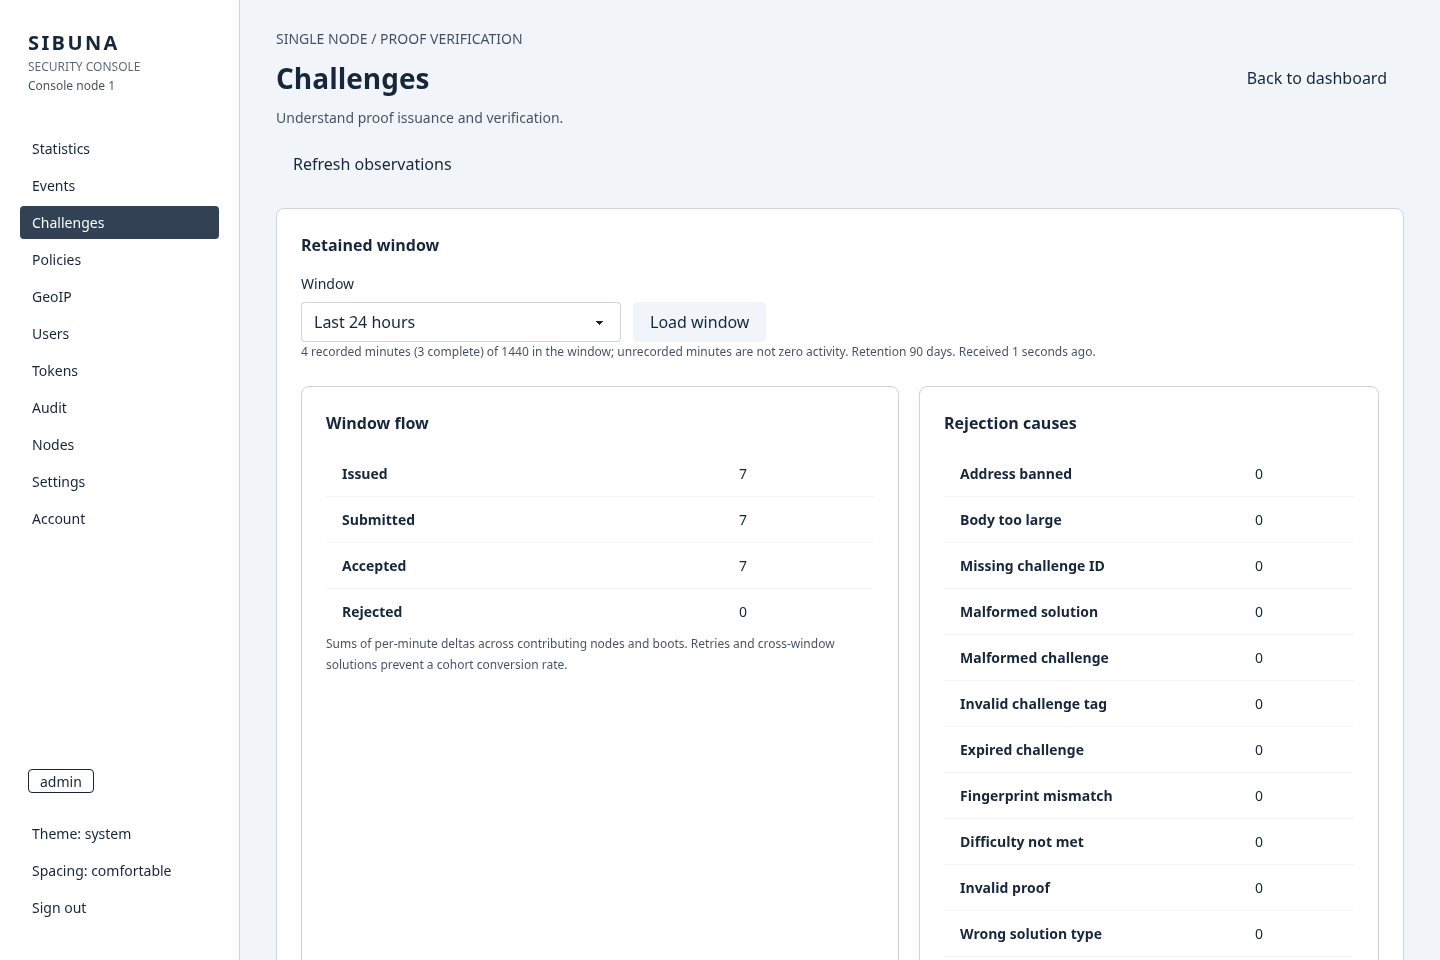
يعلن الخيار الاختياري --console-location <latitude,longitude> موقع هذه العقدة، مثل 1.3521,103.8198 لنشر في سنغافورة. تتمركز الكرة الأرضية هناك في البداية؛ ويعيد Center Sibuna إلى تلك النقطة بعد التدوير. يتبع نشاط البلدان أقواس دوائر عظمى متحركة نحو العقدة، مع قص نصف الكرة الخلفي وقص خط التاريخ في الخريطة المسطحة. مواقع البلدان مراكز تمثيلية، وتمثل الأسهم النافذة المرصودة من ستين ثانية لا اتصالات منفردة. ويبقى موقع الخادم غير المعد مجهولًا صراحة. تظل العلامة المعدة ظاهرة أثناء انقطاع القياس عن بعد؛ ولا تُحرَّك بيانات الحركة المتقادمة.
تبني معاينات السياسة مرشحًا خاصًا يشمل قواعد الملف المعدة. يقارن الحفظ المراجعة المتوقعة ويتطلب تأكيد مقارنة للحقول. ويقارن الاسترجاع التاريخي بالقاعدة الحالية وينشئ مراجعة جديدة. المراجعات المثبَّتة والمراجعات المطبقة محليًا أمران مختلفان. تحتفظ تفاصيل التدقيق بتغييرات محدودة في القرار وبالدور الفعلي للفاعل. تُنقح قيم المطابِقات، وتبقى السجلات القديمة التي ينقصها السياق غائبة صراحة. تتطلب أوامر drain وresume وclear-local-bans معاينة للأمر. والأمر الذي يصل بينما يجري أمر آخر على العقدة يُرفض بالرمزين 503 وCONSOLENODE بدل أن يوضع في طابور. افحص الإيصال الدائم بعد ضياع استجابة وقبل إعادة المحاولة؛ فالنية المثبَّتة وحدها لا تثبت أن الأثر في وقت التشغيل قد اكتمل.
للتشغيل عن بعد، استخدم وكيل HTTPS واضبط --console-origin، و--console-behind-proxy، ونطاقات CIDR صريحة عبر --console-trusted-proxy، و--console-key-file. يحتوي ملف المفتاح على 64 محرفًا سداسيًا عشريًا، وأذوناته للمالك وحده، ويحمي أسرار العامل الثاني المخزنة؛ احتفظ به عبر إعادة التشغيل منفصلًا عن بذرة التحدي. أصل HTTPS المعد وقائمة السماح للوكلاء إلزاميان للوصول من خارج الحلقة المحلية. ولا ينهي Sibuna أي TLS وارد على مستمع وحدة التحكم كذلك؛ إذ لا تستخدم وحدة التحكم TLS إلا لاتصالاتها الصادرة، عبر rustls (SID 0012).
تصل واجهة CLI الأصلية إلى وحدة التحكم الجارية عبر عقود التفويض والتخزين نفسها. وتقرأ بيانات الاعتماد من ملفات خاصة، لا من قيم سطر الأوامر:
sibuna console geoip update --version 2026-09-09 \
    --origin http://127.0.0.1:19446 --username admin \
    --password-file ./admin-password
استخدم ملف كلمة مرور للمالك وحده، وأكمل إعداد كلمة المرور أولًا، وأضف --factor-file لرمز مصادق أو رمز استرداد عند الحاجة؛ ويحل --token-file محل اسم المستخدم وكلمة المرور في عمليات الحسابات وGeoIP. يتحدث العميل HTTP/1.1، ويتطلب HTTPS إلا مع عنوان حلقة محلية صريح، ولا يتبع إعادات التوجيه أبدًا، ويحد كل طلب بـ 20 ثانية وكل رد بـ 16 KiB. يقرأ geoip status الجيل النشط. تنزّل التحديثات الملفات المنشورة للمزود المختار عبر HTTPS (مجموعة البيانات user-country ذات الملكية العامة افتراضيًا، أو DB-IP Lite مع --provider dbip --version YYYY-MM)، وتتحقق من المجاميع الاختبارية للناشر (أو من المجموع المعطى مع --checksum)، وتتحقق من النطاقات المحدودة عبر sibuna-geoip، وتحفظ الجيل الجديد وتفعّله محليًا. تحافظ التحديثات الفاشلة على الجيل السابق. تُوقف مهلة CLI (--timeout، والافتراضي 1200 ثانية) الانتظار؛ لكنها لا تلغي عمل التخزين المُقدَّم. يتطلب DB-IP Lite إسنادًا وفق CC BY 4.0، لا يظهر إلا ما دامت بياناته نشطة. البناء مع SIBUNA_GEOIP_DATA=<snapshot> يضمّن لقطة متحققًا منها (تكتبها الأداة geoip-snapshot) حتى أول استيراد دائم؛ والبناء الذي لا يضم وحدة التحكم يرفضها بالرمز GEOIP001. تبقى العناوين المجهولة وفقد العينات والبيانات المتقادمة ظاهرة؛ واستيراد بيانات البلدان لا ينشئ حركة ولا يُثري عينات انتهت مدتها.
يعلن أعضاء العنقود عن أنفسهم عبر جدول العضوية في قاعدة البيانات المشتركة (console_nodes) عند البدء، وكل دقيقة، وخلال ثانيتين من تغير مراجعة السياسة أو مراجعة التحكم المطبقة، ويظهرون في صفحة Nodes في كل وحدة تحكم. لا يوجد انتخاب قائد: تبلغ عقدة SQLite عن الدور single وعن نفسها قائدًا، وتبلغ عقدة PostgreSQL عن الدور unknown ومن دون قائد، لأن تحويل PostgreSQL عند الفشل غير مرئي لـ Sibuna (SID 0007). اضبط --console-probe <node-id>=<http://ip:port> للأقران الذين يجب أن تفحص وحدة التحكم هذه صحة مستمعات مستوى البيانات لديهم، و--console-advertise <origin> للرابط الذي تعرضه وحدات التحكم الأخرى. يستخدم القياس الحي المباشر عن بعد --console-peer <node-id>=<https://origin> (قابل للتكرار، ثمانية على الأكثر) وملفًا مخصصًا عبر --console-peer-key-file. يتطلب الأقران --console-behind-proxy. يجب أن تسرد كل نقطة نهاية الأخرى، وأن تستخدم كلتاهما وكيل دخول HTTPS موثوقًا. مفتاح الأقران ملف للمالك وحده يحتوي على 64 محرفًا سداسيًا عشريًا، ويُجهز مستقلًا عن مفتاح وحدة التحكم وبذرة التحدي. يتواصل الأقران عبر WebSocket مصادق عليه فوق TLS، من خلال rustls مع المزود ring (SID 0012). يوفر --console-peer-ca-file اختياريًا مراسي ثقة PEM لبنية مفاتيح عامة (PKI) خاصة بالإدارة؛ وإلا فيستخدم العميل جذور النظام. يسري التحقق من اسم المضيف دائمًا ولا يمكن تعطيله: يجب أن تسمي شهادة القرين مضيف كل أصل إدارة، سواء كان اسم DNS أو عنوان IP صريحًا. والشهادة المرفوضة تعلّم القرين بالحالة rejected وتكتب صف تدقيق واحدًا peer.rejected. يتطلب تدوير المفتاح وتغيير ملف CA إعادة تشغيل منسقة؛ أما تجديد شهادة القرين فلا يتطلبها. تبلغ واجهة Nodes API واشتراكها عن عمر الاستلام، وانحراف الساعة، وتغيرات الإقلاع، وفقد العينات. تبقى الأرصاد الغائبة غير متاحة، والقيم المنقطعة متقادمة؛ ولا تصبح الإحصاءات المستلمة أبدًا مساهمة خاصة بعقدة أخرى. يختار Live traffic scope في لوحة المعلومات عقدة واحدة أو يجمع العقد المعدة. ويحدد Node coverage and locations المصادر الغائبة والمتقادمة والمنحرفة الساعة، وأوقات الرصد، والوجهات المعدة. تعرض ترتيبات البلدان عدم اليقين الناتج عن صفوف المصادر المحذوفة. تحتفظ الأسهم بعقدتها المستقبلة، ولا تُختلق مواقع العقد الغائبة. يبقى المعدل المجمع غير مرصود ما دام أي مصدر مساهم يفتقد فترة متتالية. اختر عقدة واحدة لتفحص ثوانيها المحتفظ بها وترتيبات مسارات الدقيقة الحالية. تستخدم الاستعلامات البعيدة اتصال الأقران المصادق عليه؛ ويجب أن تتسع إجابة الاستعلام لرسالة WebSocket واحدة من 4 KiB، لذلك تنصّف وحدة التحكم الخادمة صفوف الصفحة التي لا تتسع. يبقى الأقران الغائبون غير متاحين، ولا تعبر مؤشرات التاريخ إعادة تشغيل عقدة. يحتفظ تاريخ الدقائق باختياره الخاص للعقد وبصفوف لكل عقدة. يحدد التنقل وترويسة الهاتف عقدة وحدة التحكم الخادمة مستقلًا عن مصدر الحركة المختار. وتبقى الأوامر المحلية خاصة بكل عقدة.
تُفتح بطاقات الحركة على آخر 24 ساعة من سجلات الدقائق المغلقة المحتفظ بها للعقد المختارة. ويقدم ضابط الفترة أيضًا ساعة، أو سبعة أيام أو تسعين يومًا، والمجاميع الحية منذ الإقلاع. تتطلب الفروق عن الأمس تغطية مطابقة كاملة من كل عقدة مختارة. وتظل الكرة الأرضية والمنحنيات الصغيرة تصف نافذتها الحية المنفصلة من 60 ثانية. يتجدد المسح المحتفظ به بعد دقيقة من اكتماله، مع إبقاء قيمه السابقة وعمرها ظاهرة حتى الاستبدال؛ وتغيير المصدر أو الفترة يُسقط النطاق القديم. التاريخ الغائب لا يصبح صفرًا أبدًا.
يعرض Compare retained traffic نافذتين مغلقتين من الدقائق جنبًا إلى جنب: النافذة نفسها أمس، أو الفترة السابقة، أو عقدة ثانية. تثبّت ضوابط المدة وإزاحة النهاية نطاقي UTC كليهما. يقرأ كل إجراء ست عشرة صفحة مضغوطة على الأكثر لكل جانب، مع 96 سجلًا مخزنًا في كل صفحة. يغطي هذا نافذة 24 ساعة بلا إعادات تشغيل متداخلة في دفعة واحدة؛ ويحتفظ Continue بالحدود نفسها للمسوح الأطول. تبقى التغطية الكاملة والتغطية الناقصة والتاريخ الغائب صريحة. تتطلب نسب المعدلات فترات كاملة غير متداخلة في نوافذ UTC متساوية، مطبّعة بالمللي ثانية المرصودة؛ والمرجع الصفري مع حركة جديدة يعرض "New". تبقى فترة Traffic الأساسية مستقلة. لا يسجل تنسيق الدقائق وضع الوكيل التاريخي، لذلك تبقى مقارنات استجابات الخادم الأصلي غير متاحة بدل تفسير أصفار forward-auth على أنها استجابات مرصودة.
يختار Compare retained path rankings نافذتين مغلقتين أو عقدتين. تشمل العقدة 0 كل العقد المحتفظ بها، بما فيها الأعضاء المتقاعدون. يقرأ الإجراء ستة عشر أرشيفًا ثابتًا على الأكثر، ويتحقق من هوياتها ومجاميعها الاختبارية، ويدمج كل عداد قبل اختيار صفوف العرض. تُختم الأرشيفات بعد نافذة العينات المتأخرة من 60 ثانية، لذلك قد تكون أحدث دقيقة مغلقة ما زالت معلقة. يحافظ Continue على النوافذ والمؤشر الأصليين. تصف الحدود بادئات مسارات مأخوذة بالعينات، لا مجاميع طلبات دقيقة. تعرض الصفحة المسوح الجزئية، والاقتطاع، وحدود الاحتفاظ، وفقد الطابور المبلغ عنه؛ والأرشيفات الغائبة لا تثبت حركة صفرية ولا تغطية كاملة.
تُفتح Security على آخر 24 ساعة، وتستخدم ستين دلوًا زمنيًا متساويًا على الفترة المختارة. تجري تجميعاتها على خيط التخزين تحت حد للعمل. في SQLite يكون الحد --console-query-steps خطوة من خطوات الآلة الافتراضية (من 100,000 إلى 50,000,000، والافتراضي أربعة ملايين). اضبطه مع --console؛ وتُرفض القيم غير الصالحة أو المكررة. وفي PostgreSQL يكون الحد مهلة تعليمة قدرها 2,000 ms تُضبط في معاملة القراءة (SID 0013)؛ وتغيير --console-query-steps لا يغيرها. والاستعلامات المستنفدة تطلب فترة أضيق. تحد أعداد الخطوات عمل الاستعلام، لا الزمن المنقضي. تتشارك المخططات مقياسًا واحدًا؛ وسّع قيم Trend لترى بدايات فترات UTC والأعداد المجمعة الدقيقة. هذه نتائج محتفظ بها، لذلك لا يجوز تفسير غياب تغطية الحوادث على أنه غياب للهجمات.
تستخدم الشاشات الجدارية جلسات kiosk. تحت Account، يسمي المشغل الشاشة ويختار Create display code. تلصق الشاشة الرمز ذا الاستخدام الواحد في نموذج تسجيل الدخول خلال عشر دقائق؛ وجلستها للقراءة فقط، ومقصورة على الإحصاءات، وتنتهي خلال اثنتي عشرة ساعة. تمحو صفحة الحساب الرمز المعروض عند التنقل أو عند إخفائها. لا يلغي الإخفاء منحة غير مستخدمة؛ وتبقى مهلة التبادل سارية. لا مكان للرموز في عناوين URL أبدًا. تتشارك Traffic وSecurity الشاشة: تعرض Security اتجاهات الوحدات المجمعة ونتائج الطلبات بلا عناوين الحوادث ولا أدلة الحمولة. التناوب الآلي اختياري، ومعطل في البداية، ويُعلّق مع تقليل الحركة، أو البيانات المتقادمة، أو Pause.
وجهات الإشعارات (webhooks موقعة وsyslog لارتفاعات الرفض، والحظر، والأعضاء الذين لا يمكن الوصول إليهم، وتغيرات القائد) موجودة تحت Settings؛ وتحتاج أسرار webhook إلى --console-key-file. يبقى نوع تغير القائد معرفًا لكي تحتفظ الوجهات المخزنة بمعناها، لكن لا تطلقه أي عقدة، لأنه لا يوجد انتخاب قائد. لكل وجهة فترة تهدئة خاصة بها وميزانية إعادة محاولة من ثلاث محاولات. تعرض سجلات تدقيق التسليم النتائج؛ ويُحد تاريخ الطابور المكتمل بسبعة أيام و4,096 حدثًا. تتضمن webhooks مفتاحًا ثابتًا Idempotency-Key لكي يستطيع المستقبلون كبت الآثار المكررة بعد اكتمال غير مؤكد في الشبكة. تُرسل webhooks عبر HTTPS، أو عبر HTTP العادي إلى عنوان حلقة محلية صريح فقط، ويُقرأ جسم الرد حتى 64 KiB. لا يسري اختيار UDP/TCP في syslog إلا على الإشعارات الصادرة، مستقلًا عن حركة الويب المحمية. تسجل الاختبارات اليدوية النية والاكتمال في Audit وتجدد نتيجة الوجهة؛ ويُعرض اكتمال تدقيق غير مؤكد صراحة قبل أن يعيد المشغل المحاولة.
تتحكم Settings أيضًا في الاحتفاظ: من يوم واحد إلى 90 يومًا لتاريخ الدقائق، ومن يوم إلى سبعة للترتيبات، ومن يوم إلى 30 للحوادث، ومن يوم إلى 365 للتدقيق. القيم العليا هي الافتراضية؛ وتحتفظ الترتيبات بحصتها البالغة 512 MiB. يتطلب حفظ قيمة احتفاظ تأكيدًا لأن التنظيف يزيل السجلات الأقدم نهائيًا على دفعات محدودة. وزيادة القيمة لاحقًا لا تستعيد التاريخ المحذوف. تُرفض التعديلات المتقادمة، وتظهر التغييرات الناجحة في Audit.
صفحات الاستجابة (التحدي، والرفض، وتجاوز حد المعدل، والحظر، والتحميل الزائد) قابلة للتحرير تحت Settings بوصفها HTML محدودًا بعناصر نائبة ثابتة؛ وتُعاين المسودات في علامة تبويب معزولة، وتُقدم الصفحات المحفوظة ابتداءً من لقطة السياسة التالية.
مسارات عمل السياسة في صفحة Policies: أعد ترتيب القواعد المُدارة، وأعد تشغيل مسودة على نتائج الفحص المحتفظ بها، وأدر مجموعات IP وحظر البلدان المثبت على جيل GeoIP النشط، وصدّر المجموعة المُدارة أو استوردها ذريًا (وكذلك عبر sibuna console policies export وsibuna console policies import --file <set.json>). الاستيراد طلب واحد يحمل من 1 إلى 128 وثيقة، لا تتجاوز كل منها 4 KiB ولا يتجاوز مجموعها 256 KiB؛ وتسمي ملاحظة الصفحة الاستيراد من سطر الأوامر للمجموعات التي تتجاوز نحو 96 KiB. تعرض القواعد المطبقة الإصابات المسجلة اليوم، ومنحنيات صغيرة لكل ساعة، وجدولًا سهل الوصول. الإصابة تقييم ناجح لمطابِق تصريحي: تُعد قواعد WEIGH المطابقة وأول مطابقة نهائية؛ وقد يمنع قرار سابق من الفحص أو السمعة التقييم. لا تزيد الاختبارات الخاصة هذه العدادات. يثبّت Compare rule hits فترتين مغلقتين لعقدة مسجلة واحدة. ويقدم تاريخ المراجعات Compare hits around this edit، مستثنيًا دقيقة التعديل ومستخدمًا فترتين متاحتين متساويتين حتى المدة المختارة. تُبقي مرشحات المراجعة المطبقة الاختيارية الأجيال غير ذات الصلة خارج المقارنة. يترك بدء التشغيل والتحويل والكتابات الغائبة والاحتفاظ فجوات تغطية ظاهرة؛ وتتطلب النسب تغطية كاملة في الجانبين. تتبع أرصاد القواعد والملخصات الساعية واليومية إعداد الاحتفاظ بالدقائق. والتغير المرصود حول تعديل مقارنةٌ، لا دليل على أن التعديل سبب تغير الحركة.
استيراد جيل GeoIP أحدث لا يجدد تلقائيًا صفوف السمعة الموجودة المشتقة من البلدان. عاين إجراء البلد لتقارن البادئات المضافة والمحتفظ بها والمزالة؛ وتصفح الفرق المراجع صفحة صفحة قبل تطبيقه. يزيل الاستبدال الصفوف المتقادمة التي يملكها ذلك البلد، ويحافظ على البادئات المُدارة مستقلًا. يتطلب تغير الجيل أو مراجعة السياسة معاينة جديدة، وتُرفض التعديلات المستقلة المتداخلة. تحتوي صفحة Events على نتائج WAF المحتفظ بها وحوادث المصيدة؛ وليست سجل وصول كاملًا. عند تحميل GeoIP، يسجل خيط التخزين بلد كل حادث وجيله في معاملة دفعة الحوادث. هذا إسناد عند الحفظ، لا موقع مُعاد بناؤه وقت الطلب. تترك عمليات الاستيراد اللاحقة الربط المسجل دون تغيير. يقبل مرشح البلد رمزًا من حرفين كبيرين، أو unknown لعنوان غائب عن الجيل المحمّل، أو not_recorded لحادث بلا بيانات ربط. تبلغ مجموعات المصادر عن البلدان المختلطة أو التغطية صراحة. يحتفظ إجراء View events في الكرة الأرضية بالعقدة المختارة ويفتح حوادث البلد المحتفظ بها لآخر ساعة. يجمع عرض Security في صفحة Statistics معدلات حد المعدل والتحديات والحظر الحية مع نتائج الفحص والمصيدة المحتفظ بها على مدى ساعة، أو يوم، أو سبعة أيام، أو ثلاثين يومًا. تفتح روابط الفئة والمصدر والمسار مسار عمل الحوادث المعتاد بالعقدة نفسها وحد زمني ثابت. يبدأ تطبيق مرشحات الحوادث فترة جديدة. تشمل النتائج سجلات التدقيق، وهي مختلفة عن مجاميع الطلبات المحظورة؛ ويُعرض غياب إسناد السمعة وإصابات القواعد على أنه غير مسجل. تبقي مرشحات الأحداث والتدقيق التسميات مع ضوابطها، وتحاذي إجراء Apply منفصلًا، وتكيّف أعمدتها مع عرض المحتوى المتاح. يبقى WebSocket مصادق عليه واحد عبر التنقل، ويحمل الإحصاءات، وملخصات الحوادث، وحالة العقد، ومراجعات السياسة، والتحديات، وملخصات التدقيق. تنتظر سجلات الحوادث والتدقيق الجديدة خلف Load latest records لكي يبقى الجدول في مكانه أثناء قراءته. تعرض تحديثات السياسة المراجعات المثبَّتة والمطبقة الحالية من دون استبدال مسودة مفتوحة. تتحدث عدادات التدفق حيًا؛ أما قسم توقيت تحدٍّ غير افتراضي مختار فجدّده صراحة. تبقى الاستعلامات التاريخية وقراءات التفاصيل والتغييرات طلبات HTTP.
يمكن وضع إشارات مرجعية على أجزاء الصفحات؛ ويعيد Back وForward فتح الصفحات التي تتطلب المصادقة. ويتذكر الشريط الجانبي أيضًا اختيارات السمة والتباعد في هذا المتصفح، والسمة الافتراضية هي System. حالة SID 0007 هي Committed. تجتاز وحدة التحكم اختباراتها المرجعية الذهبية ومسارات عملها في المتصفح داخل Chromium بلا واجهة (cargo xtask browser console، المعيار 5 من SID 0010). ومجموعة اختباراتها من طرف إلى طرف هي cmd/sibuna/tests/console_*.rs، وتجري سيناريوهات عنقود PostgreSQL فيها عند ضبط SIBUNA_TEST_DATABASE_URL. يسجل SID 0010 أن أعباء العمل الـ 16 للمنتج تبقى في حدود نحو 1% من البرنامج الخدمي المبني بدون وحدة التحكم، حين تكون مضمّنة في البناء، سواء أكانت معطلة، أم للتخزين فقط، أم مفعلة وخاملة، وهذا ضمن هامش الضجيج. أما معيار الاجتياز الرسمي للعزل في SID 0007، مع ثماني لوحات معلومات نشطة تحت الحمل، فلم يُقس بعد (الجزء الثامن). لتطبيق WebAssembly الكامل سقف قدره 768 KiB غير مضغوط، يفرضه سكربت بناء البرنامج الخدمي بإفشال البناء، وعتبة مراجعة قدرها 640 KiB. في الإصدار 1.0.0-beta.3 يبلغ حجم الوحدة 724,330 بايت (272,568 بعد gzip)، وهو فوق عتبة المراجعة، ويسجله SID 0007 للمراجعة. تترك حدود المشروع هذه متسعًا لمسارات عمل وحدة التحكم؛ لكنها لا تغني عن قياس التحميل والاستجابة في المتصفح. وتنمو الذاكرة الخطية للوحدة عند الطلب حتى حد أقصى معلن قدره 16 MiB.
طوبولوجيات النشر
الوكيل العكسي
sibuna --port 80 --upstream-host 127.0.0.1 --upstream-port 3000 \
       --secret-file /etc/sibuna/secret --difficulty 16 --algorithm posw
تصل الطلبات المقبولة إلى الخادم الأصلي مع الترويسات X-Forwarded-For وX-Forwarded-Proto وX-Real-IP وX-Sibuna-Status وX-Sibuna-Rule. تُحذف ترويسات hop-by-hop، والحقول التي يكتبها Sibuna بنفسه، وحقول التمرير البديلة (Forwarded وX-Forwarded-Host وX-Forwarded-Port)، حتى عندما يكتب العميل أسماءها بشرطات سفلية (X_Forwarded_For). X-Real-IP هو العميل الذي حُكم على الطلب بناءً عليه. وX-Forwarded-For هو نظير المقبس وحده، وليس أبدًا مدخلًا كتبه العميل؛ وعندما تكون الهوية الممررة موثوقة، يكون هو السلسلة المستلمة متبوعة بنظير المقبس. لذلك يجب أن تقرأ الخوادم الأصلية العميل من X-Real-IP أو من يمين X-Forwarded-For، وليس أبدًا من مدخله الأيسر. المسار الذي يستلمه الخادم الأصلي هو الصيغة المعيارية التي حكمت عليها السياسة (SID 0009)؛ والمسار الذي لا صيغة معيارية له يُجاب بالرمز 400.
تمر ترقيات WebSocket في HTTP/1.1 بفحوص القبول والسياسة قبل قبول مصافحة الخادم الأصلي. ويبقى التفاوض على البروتوكولات الفرعية والامتدادات بين الطرفين. يرحّل خيطان البايتات، خيط لكل اتجاه، ولكل منهما مخزن مؤقت ثابت واحد، بما في ذلك البايتات المجلوبة مسبقًا والإغلاقات الجزئية؛ لذلك يشغل الاتصال المرقّى خيطين، وقد يبلغ عدد خيوط الاتصالات ضعف --max-connections عندما يُرقّى كل اتصال. تبقى المقابس المرقاة ضمن حصة الاتصالات المعتادة وسجل الإغلاق، لكنها تستخدم --websocket-idle-timeout (300 ثانية افتراضيًا) مستقلًا عن مهلة خمول HTTP. تجدد الحركة في أي من الاتجاهين ذلك الحد، لكن الطرف الذي لا يقبل أي بايت طوال الفترة كلها ينهي الترحيل، مهما كان الاتجاه الآخر مشغولًا. الإطارات بعد المصافحة ليست مدخلات لفحص WAF. يستخدم HTTPS/WSS وكيل دخول ينهي TLS أمام مستمع HTTP/1.1 الخاص بـ Sibuna؛ ولا ينهي Sibuna نفسه TLS المتصفح.
يستطيع وكيل الدخول التفاوض على HTTP/2 مع المتصفحات وتمرير HTTP/1.1 إلى Sibuna. أُرجئ دعم HTTP/2 الأصلي في Sibuna إلى تحديث لاحق؛ ولا يوفر هذا الترتيب دلالات HTTP/2 من طرف إلى طرف لتطبيقات مثل gRPC الأصلي.
تتدفق أجسام الطلبات ذات Content-Length عبر مخازن مؤقتة ثابتة، مع الحفاظ على البايتات وترويسات MIME. تحتفظ عمليات الرفع متعددة الأجزاء بالحدود الفاصلة، وأسماء الحقول المكررة، وأسماء الملفات، وأنواع الأجزاء. لا يفحص WAF إلا أول 8 KiB من الجسم على الأكثر: تبقى البيانات الوصفية متعددة الأجزاء والحقول غير الملفية مدخلات للفحص النصي، بينما تكون حمولات الملفات معتمة. والجزء الذي يكون filename فيه فارغًا حقل عادي. الجسم من نوع MIME ثنائي معروف على المستوى الأعلى (الصور عدا SVG، والصوت، والفيديو، وPDF، وZIP، وgzip، و7z، وprotobuf، وoctet-stream) لا يكون معتمًا إلا إذا بدت بادئته ثنائية أيضًا، أي إذا كان بايت واحد على الأقل من كل ستة عشر بايت تحكم غير الجدولة وتغذية السطر والجدولة الرأسية وتغذية الصفحة والعودة إلى بداية السطر؛ وإلا فيُفحص نصًا (SID 0004). تحتفظ JSON وXML وSVG والنماذج المرمزة بصيغة URL والأنواع المجهولة بالفحص النصي. وتعود البيانات الوصفية لـ MIME الملتبسة أو المعيبة إلى الفحص النصي. يُحد تحليل الأجزاء المتعددة بـ 32 جزءًا و2 KiB من الترويسات لكل جزء ضمن البادئة نفسها، ويقبل حشو النقل الذي يجيزه RFC 2046 بعد الفاصل.
هذا توافق مع عمليات الرفع، وليس تحققًا من الملفات ولا فحصًا للبرمجيات الخبيثة. يجب أن يفرض الخادم الخلفي أنواع الوسائط المقبولة بدل الوثوق بتصريح Content-Type من العميل. الحقول الواقعة بعد بادئة الفحص، بما فيها الحقول الواقعة بعد ملف كبير مرفوع، لا تُفحص. ولا تُفك الحمولات المضغوطة لفحصها. تمر عمليات الرفع مع ذلك بفحوص القبول والمسار والاستعلام والترويسات، وتبقى خاضعة لمهل الاتصال. تُفك أجسام الطلبات المجزأة (chunked) داخل مخزن الاتصال المؤقت قبل الفحص (SID 0009). الجسم الذي ينتهي داخل المخزن يصل إلى الخادم الخلفي مع Content-Length. أما الأطول فيعيد Sibuna تجزئته، جزءًا لكل قراءة، فلا يرى الخادم الخلفي أبدًا أحجام أجزاء العميل ولا امتداداته ولا ذيوله. سطر الجزء الذي يحتوي CR أو LF منفردًا، أو مسافات بيضاء حول الحجم، أو امتدادًا معيبًا، أو أكثر من 4 KiB يُرفض بالرمز 400. وكذلك قسم الذيول الذي يتجاوز 16 KiB. ويتلقى Transfer-Encoding بترميز آخر الرمز 501. والخوادم الخلفية التي لا تستطيع تحليل الطلبات المجزأة تتلقى مع ذلك Content-Length للأجسام الأصغر من نحو 44 KiB. ويُغلق اتصال الخادم الأصلي الذي حمل جسم طلب بعد تبادله، ولا يعود أبدًا إلى المجمّع. يتلقى العملاء الذين ينتظرون 100-continue هذا الرد محليًا قبل إرسال الجسم؛ وتتلقى التوقعات غير المدعومة الرمز 417. وتُستهلك ترويسة Expect قبل التمرير إلى الخادم الخلفي.
Forward Auth خلف وكيل دخول
في --mode forward_auth يجيب البرنامج الخدمي الطلب الفرعي لوكيل الدخول بالرمز 200 (مع ترويسات التدقيق X-Sibuna-Status وX-Sibuna-Rule وX-Sibuna-Rule-Hash)، أو 401 للتحدي، أو 403 للرفض، أو 429 عند تجاوز حد المعدل. يجب أن يمرر وكيل الدخول عنوان العميل وعنوان URL الأصلي؛ ووضع forward-auth يثق بهما افتراضيًا. اربط هذا المستمع بعنوان خاص لكي لا يتصل به إلا وكيل الدخول. تستعيد X-Forwarded-Uri (Caddy) أو X-Original-URI (Nginx)، ومعهما X-Forwarded-Method، طلب التطبيق لتقييم السياسة؛ ويوضع المسار الأصلي في الصيغة المعيارية، كما يوضع مسار سطر الطلب. تُرفض حقول URL الأصلي المكررة أو المتعارضة، وURI الأصلي الذي ليس بصيغة origin-form، بالرمز 400. تستخدم المسارات الداخلية للبرنامج الخدمي دائمًا URI الطلب الفعلي. ولا يفحص Forward-auth جسمًا يحذفه وكيل الدخول.
map $http_upgrade $sibuna_connection_upgrade {
    default upgrade;
    '' close;
}
server {
    listen 443 ssl;
    location / {
        auth_request /__sibuna_auth;
        auth_request_set $sibuna_auth_status $upstream_status;
        auth_request_set $sibuna_retry_after $upstream_http_retry_after;
        auth_request_set $sibuna_status $upstream_http_x_sibuna_status;
        auth_request_set $sibuna_rule $upstream_http_x_sibuna_rule;
        auth_request_set $sibuna_rule_hash $upstream_http_x_sibuna_rule_hash;
        error_page 401 = @sibuna_challenge;
        error_page 500 = @sibuna_auth_error;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection $sibuna_connection_upgrade;
        proxy_set_header Host $host;
        proxy_set_header X-Sibuna-Status $sibuna_status;
        proxy_set_header X-Sibuna-Rule $sibuna_rule;
        proxy_set_header X-Sibuna-Rule-Hash $sibuna_rule_hash;
        proxy_read_timeout 300s;
        proxy_pass http://127.0.0.1:3000;
    }
    location = /__sibuna_auth {
        internal;
        proxy_pass http://127.0.0.1:8080/;
        proxy_pass_request_body off;
        proxy_set_header Content-Length "";
        proxy_set_header X-Original-URI $request_uri;
        proxy_set_header X-Forwarded-Method $request_method;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header X-Forwarded-Uri "";
        proxy_set_header X-Forwarded-For $remote_addr;
        proxy_set_header User-Agent $http_user_agent;
        proxy_set_header Cookie $http_cookie;
    }
    location @sibuna_challenge {
        rewrite ^ /__sibuna/challenge break;
        proxy_pass http://127.0.0.1:8080;
        proxy_pass_request_body off;
        proxy_set_header Content-Length "";
        proxy_set_header X-Original-URI $request_uri;
        proxy_set_header X-Forwarded-Method $request_method;
        proxy_set_header X-Forwarded-For $remote_addr;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
    location @sibuna_auth_error {
        add_header Retry-After $sibuna_retry_after always;
        if ($sibuna_auth_status = 429) { return 429; }
        return 503;
    }
    location /__sibuna/ {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header X-Forwarded-For $remote_addr;
    }
}
example.com {
    handle /__sibuna/* {
        reverse_proxy localhost:8080
    }
    handle {
        forward_auth localhost:8080 {
            uri /
            header_up X-Forwarded-For {remote_host}
            header_up -X-Original-URI
            copy_headers X-Sibuna-Status X-Sibuna-Rule X-Sibuna-Rule-Hash
        }
        reverse_proxy localhost:3000
    }
}
يجب أن يصل فضاء الأسماء /__sibuna/* (الصفحة الوسيطة، والتحدي، والتحقق، وموارد برنامج الحل) إلى البرنامج الخدمي مباشرة في الوصفتين كلتيهما. تمرر صفحة الخطأ في nginx الـ URI والطريقة الأصليين لكي تحمل الصفحة الوسيطة المتطلب الذي قرره التفويض؛ ومن دونهما تظل الصفحة تعمل، ويعود الإصدار إلى تقييم عنوان URL الذي يبلغ عنه المتصفح. يوفر Caddy البيانات الوصفية للـ URI والطريقة الأصليين بنفسه. تضمن كتل handle الحصرية ألا تدخل مسارات التحدي والتحقق الفحص المسبق لـ forward-auth. يتطلب Nginx ترويستي Upgrade/Connection الصريحتين المبينتين أعلاه لـ WebSockets التطبيق. يعرض معالج الأخطاء في Nginx مسار التحدي الداخلي من دون اتخاذ قرار تفويض ثانٍ ومن دون استهلاك جسم الرفع. لا تقبل وحدة المصادقة فيه مباشرة إلا 2xx و401 و403، لذلك يحوّل المثال خطأ مصادقة ناتجًا عن حد المعدل إلى 429 مع Retry-After؛ وتبقى إخفاقات التفويض الأخرى مغلقة بالرمز 503. يوفر Nginx جسم 403 الخاص به، بينما يمرر Caddy صفحة الرفض من Sibuna. تستبدل الوصفتان كلتاهما ترويسات تدقيق Sibuna الواردة باستجابة التفويض الفعلية. اضبط شهادات TLS المعتادة وحدود الرفع والمهل الخاصة بالتطبيق عند وكيل الدخول؛ فالأمثلة تبين منطق التوجيه. لا يختبر المستودع هذه الوصفات بعدُ مع وكلاء دخول حقيقيين؛ أما قواعد البيانات الوصفية الممررة التي تعتمد عليها فتغطيها اختبارات الوحدات في sibuna-http.
بصمات JA4 من وكيل الدخول
تلخص بصمة JA4 الطريقة التي يفتح بها العميل اتصال TLS. وتُحسب من أول رسالة مصافحة يرسلها العميل، وهي ClientHello. تثبّت مكتبة TLS لدى العميل هذه الرسالة قبل إرسال أي بايت من HTTP، لذلك لا يستطيع العميل تغيير بصمته من داخل طلبات HTTP التي يرسلها. وتختلف فيها المتصفحات والمكتبات والروبوتات. وهذا يجعل JA4 إشارة أقوى من قيمة User-Agent، التي يستطيع أي عميل أن يكتبها كما يشاء (SID 0014). عرّفت FoxIO بصمة JA4. للبصمة 36 محرفًا في ثلاثة أجزاء يصل بينها _:
t13d1516h2_8daaf6152771_02713d6af862
^^^^^^^^^^ ^^^^^^^^^^^^ ^^^^^^^^^^^^
a b c
a البروتوكول (t: TCP، q: QUIC، d: DTLS)، وإصدار TLS (13 تعني TLS 1.3)،
ثم d مع SNI أو i بدونه، وعدد مجموعات التشفير (رقمان)،
وعدد الامتدادات (رقمان)، ورمز ALPN (h2 تعني HTTP/2)
b تجزئة من 12 محرفًا ست عشريًا بأحرف صغيرة لمجموعات التشفير بعد فرزها
c تجزئة من 12 محرفًا ست عشريًا بأحرف صغيرة للامتدادات
ولخوارزميات التوقيع، بعد فرزها
لا يرى ClientHello إلا المكون الذي ينهي TLS، لذلك لا يستطيع حساب JA4 غيره. لا ينهي Sibuna اتصالات TLS: فهو يخدم HTTP/1.1 العادي خلف وكيل دخول، ووكيل الدخول هو الذي يتحدث TLS وHTTP/2 وHTTP/3 مع المتصفحات. ويحسب عدد من وكلاء الدخول JA4 بالفعل. لذلك ندع وكيل الدخول يحسب البصمة ويرسلها في ترويسة طلب، ويقرؤها Sibuna من هناك.
يسمي --ja4-header <name> تلك الترويسة. وهو معطل افتراضيًا وليس له اسم افتراضي؛ فنحن نسمي دائمًا الترويسة التي يستخدمها وكيل الدخول. يخزن Sibuna الاسم بأحرف صغيرة ويطابقه دون تمييز حالة الأحرف. ويرفض أسماء الحقول التي يكتبها أو يحذفها بنفسه (X-Forwarded-* وX-Real-IP وX-Sibuna-* وForwarded، وكذلك مع _ بدل -). عندما يُضبط الخيار، تطبع رسالة البدء سطرًا مثل JA4: from cf-ja4 (trusted).
لا تُقرأ الترويسة إلا عندما تكون الحقول الممررة موثوقة. وهو القرار نفسه الذي يحكم X-Forwarded-For: --trust-forwarded، أو وضع forward auth من دون --no-trust-forwarded. وتُتجاهل الترويسة إذا جاءت من نظير غير موثوق. ومع الثقة، يحمل الطلب بصمة عندما يوجد حقل واحد بالضبط بذلك الاسم وتكون قيمته على صيغة JA4. أما القيمة المعيبة، أو الحقل المكرر، فلا يعطي الطلب أي بصمة. يرصد ذلك عدادان: يعد sibuna_ja4_present_total الطلبات التي تحمل بصمة، ويعد sibuna_ja4_invalid_total الطلبات التي كانت ترويستها معيبة أو مكررة. ولا يزيد الطلب الآتي من نظير غير موثوق أيًّا من العدادين.
في وضع الوكيل العكسي، لا يرى الخادم الأصلي الترويسة إلا عندما يثق بها Sibuna. فمن دون ثقة، يحذف Sibuna كل حقل بذلك الاسم من الطلب الذي يرسله إلى الخادم الأصلي، حتى عندما يكتب العميل الاسم بـ _ بدل -. لذلك لا يستطيع العميل أن يسلم الخادم الأصلي بصمة مزورة تحت ذلك الاسم. ومع الثقة، يمر الحقل دون تغيير بكتابته الدقيقة، ويظل الاسم البديل الذي يستخدم _ محذوفًا. ومن دون --ja4-header، يكون الحقل الذي يحمل ذلك الاسم حقلًا عاديًا.
Cloudflare. يضيف التحويل المُدار "Add bot protection headers" الحقل cf-ja4 إلى الطلب المرسل إلى الخادم الأصلي، بجانب cf-bot-score وcf-verified-bot وcf-ja3-hash. ويتطلب خطة Enterprise مع Bot Management. ويجب على أي وكيل دخول بين Cloudflare وSibuna أن يمرر الحقل دون تغيير. نشغّل Sibuna بالأمر:
sibuna --ja4-header cf-ja4 --trust-forwarded -s /etc/sibuna/secret
يجب ألا يقبل وكيل الدخول الذي أمام Sibuna الاتصالات إلا من عناوين Cloudflare وحدها؛ وإلا استطاع العميل أن يتجاوز Cloudflare ويرسل cf-ja4 الخاص به.
nginx. تحسب الوحدة ja4-nginx-module من FoxIO بصمة JA4 داخل nginx وتعرضها باسم $http_ssl_ja4. وتحتاج إلى nginx 1.26 أو أحدث مع رقعة الوحدة لالتقاط ClientHello، مبنيًا مع --with-http_ssl_module. يستبدل proxy_set_header حقل العميل الذي يحمل الاسم نفسه، لذلك تضبط كل كتلة location تصل إلى Sibuna الترويسة بنفسها:
# الوكيل العكسي: يعمل Sibuna مع --ja4-header x-ja4 --trust-forwarded
location / {
proxy_set_header X-JA4 $http_ssl_ja4;
proxy_set_header X-Forwarded-For $remote_addr;
proxy_pass http://127.0.0.1:8080;
}
# Forward auth: يعمل Sibuna مع --mode forward_auth --ja4-header x-ja4
location = /__sibuna_auth {
internal;
proxy_pass http://127.0.0.1:8080/;
proxy_set_header X-JA4 $http_ssl_ja4;
# ... بقية حقول وصفة forward auth أعلاه
}
في وصفة forward auth، ينتمي السطر نفسه proxy_set_header X-JA4 $http_ssl_ja4; إلى @sibuna_challenge وإلى location /__sibuna/ أيضًا. فكتلة location التي تُغفله تمرر X-JA4 الخاص بالعميل إلى Sibuna، الذي يثق به.
Apache Traffic Server. يُفعَّل المكون الإضافي ja4_fingerprint بالسطر ja4_fingerprint.so في plugin.config. وليس له خيارات. ويضيف إلى طلبات كل اتصال TLS حقل ja4 يحمل البصمة، وحقل x-ja4-via يحمل اسم الوكيل. نشغّل Sibuna بالخيارات --ja4-header ja4 --trust-forwarded. ولا تذكر وثائق المكون الإضافي هل يستبدل حقل ja4 الذي أرسله العميل. لذلك يجب أن نتحقق من ذلك في الإصدار الذي نستخدمه، أو أن نحذف حقل العميل قبل أن يضيف المكون الإضافي حقله، قبل أن نثق بالقيمة.
تطابق القاعدة البصمة بالحقل ja4 (الجزء العاشر، مخطط السياسة). وتكون القيمة إما بصمة كاملة يجب أن تساويها البصمة، وإما بادئة يتبعها * يجب أن تبدأ بها البصمة. والقيمة "*" وحدها تطابق أي بصمة. ولا يطابق الطلب الذي لا يحمل بصمة أي قاعدة ja4 أبدًا. ويرفض المحمّل النمط الذي لا يمكن أن تطابقه أي بصمة، مثل T13D* بأحرف كبيرة، مع INVALID POLICY JA4. وتقارن المطابقة البايتات ولا تخصص أي ذاكرة.
{ "rules": [
    { "name": "deny-known-scanner", "action": "DENY",
      "ja4": "t13i010400_0f2cb44170f4_5c4c70b73fa0" },
    { "name": "weigh-no-sni", "ja4": "t13i*", "action": "WEIGH", "weight": 15 },
    { "name": "weigh-headless", "user_agent": "Headless", "action": "WEIGH",
      "weight": 30 },
    { "name": "challenge-tls12-checkout", "path": "/checkout/*", "ja4": "t12*",
      "action": "CHALLENGE" }
] }
ترفض القاعدة الأولى بصمة واحدة بعينها؛ والقيمة مثال، لا أداة مسح معروفة. وتضيف القاعدتان التاليتان وزنًا إلى درجة الطلب بدل أن تحسما القرار: عميل TLS 1.3 لم يرسل اسم خادم، ومتصفح بلا واجهة يُعرف من User-Agent الخاص به. وما لم تحسم قاعدة لاحقة القرار أولًا، فإن الطلب الذي تظهر فيه الإشارتان معًا ينال الدرجة 45 ويبلغ عتبة الرفض الافتراضية 40، بينما يتلقى الطلب الذي تظهر فيه إحداهما تحديًا. وتتحدى القاعدة الأخيرة، بالبادئة، كل عميل تفاوض على TLS 1.2 عبر TCP في مسار الدفع. وهي تتحدى ولا ترفض، لأن كثيرًا من العملاء الأقدم المشروعين ما زالوا يستخدمون TLS 1.2. وينبغي أن تجمع القواعد بين JA4 وإشارات أخرى على هذا النحو. فقيمة JA4 تسمي مكتبة TLS وإعدادها، لا شخصًا ولا جهازًا. ويتشارك كثير من العملاء مكتبة واحدة، ويمكن لمكتبات متخصصة أن تقلد ClientHello الخاص بمتصفح. يرفع JA4 تكلفة الأتمتة؛ لكنه لا يثبت الهوية. وللسبب نفسه يبقي Sibuna الحظر والسمعة مرتبطين بالعنوان، لا بالبصمة أبدًا.
تسجل الحوادث (حالات الرفض من WAF، وإصابات المصيدة، ونتائج التدقيق) بصمة طلبها عندما يحمل بصمة، في العمود security_incidents.ja4. وتعرضها وحدة التحكم في أدلة الحادث باسم "JA4 fingerprint"، مع القيمة أو "Not recorded". وتقبل عوامل التصفية في Events بصمة أو بادئة. ولمحرر القواعد المُدارة حقل JA4 يُخزن في policies.ja4_pattern، ويقبل نموذج اختبار السياسة بصمة.
السياسة التصريحية
{
  "default_action": "CHALLENGE",
  "waf": true,
  "thresholds": { "challenge_at": 10, "deny_at": 40, "bits_step": 5 },
  "ip_rules": { "10.0.0.0/8": "ALLOW", "192.0.2.0/24": "DENY", "2001:db8::/32": "DENY" },
  "rules": [
    { "name": "deny-cf-workers", "headers": { "CF-Worker": ".*" }, "action": "DENY" },
    { "name": "deny-amazonbot", "user_agent": "Amazonbot", "action": "DENY" },
    { "name": "api-with-key", "path": "/api/*", "headers": { "X-Api-Key": ".*" },
    "action": "ALLOW" },
    { "name": "protect-checkout", "path": "/checkout/*", "action": "CHALLENGE",
      "challenge": { "difficulty": 20, "algorithm": "posw" } },
    { "name": "headless", "user_agent": "Headless", "action": "WEIGH", "weight": 30 },
    { "name": "internal-vpc", "remote_addresses": ["10.0.0.0/8", "fd00::/8"],
    "action": "ALLOW" }
  ]
}
يفشل المحمّل مغلقًا: مفتاح مجهول، أو إجراء مكتوب خطأً، أو عنوان معيب، أو رقم خارج النطاق يرفض الملف كله، ويسمي التشخيص القاعدة والحقل، ولا يبدأ البرنامج الخدمي. ويُرفض سطر الأوامر الذي فيه خيار مجهول أو قيمة خارج النطاق بالطريقة نفسها. يحل rules محل الجدول المدمج عند وجوده؛ ويغذي ip_rules شجرة السمعة، التي تتسع لآلاف البادئات؛ ويختار waf: false وضع Gate من الملف. ومفتاحان آخران جزء من المخطط (الجزء العاشر): يضبط inspection كل فئة من فئات WAF على disabled أو audit أو enforce، ويمنح كائن limits في القاعدة حصة خاصة بها. ويطابق الحقل ja4 في القاعدة بصمة JA4 التي مررها وكيل دخول موثوق، تطابقًا تامًا أو ببادئة يتبعها *؛ ويحتاج إلى --ja4-header (انظر "بصمات JA4 من وكيل الدخول"). تطابق أنماط المسارات مسار الطلب في صيغته المعيارية (SID 0003)، لذلك يجب أن يُكتب النمط بتلك الصيغة.
التخزين الدائم والعنقدة
يفتح --data-dir /var/lib/sibuna ملف SQLite /var/lib/sibuna/sibuna.db (وضع WAL، وsynchronous=NORMAL، ومهلة انشغال) ويبدأ خيط التخزين. ويتصل --database-url (أو --database-url-file) بقاعدة بيانات PostgreSQL بدلًا من ذلك. يملك خيط التخزين بيئة تشغيل tokio أحادية الخيط ومجمّع اتصالات صغيرًا؛ وهو المكان الوحيد الذي ينفذ SQL. عند البدء، وكلما تغيرت مراجعة السياسة (كتابة في policies أو ip_reputation أو policy_inspection)، وعند انتهاء مدخل سمعة، يعيد الخيط بناء المحرك من ملف السياسة وقاعدة البيانات وينشره؛ ولا تنتظر الطلبات SQL أبدًا. تقرأ إعادة البناء المراجعة قبل التحميل وبعده، وتُسقط مرشحها إذا ثبّت كاتبٌ معاملةً بينهما.
المخطط
| الجدول | الغرض والمفتاح |
|---|---|
policy_revision |
مراجعة السياسة، صف واحد؛ وتقدّمها المشغلات (triggers) على جداول السياسة الثلاثة. |
policies |
قواعد ديناميكية مرتبة، مفتاحها id. ويحمل ja4_pattern القابل للقيمة NULL معيار JA4 للقاعدة، بطول 37 بايت على الأكثر. |
policy_inspection |
وضع WAF المخزن لكل فئة، صف واحد. |
ip_reputation |
الدرجات وأعداد الإصابات والانتهاء، مفتاحها العنوان أو البادئة. |
incident_receipts |
إيصال الحوادث الدائم لكل عقدة (التسلسل التالي بعد آخر دفعة مثبَّتة لها)، مفتاحه العقدة. |
security_incidents |
سجل حدث محدود واحد مع تضمينه ذي 64 مكونًا (256 بايت)، مفتاحه node_id << 40 | sequence. ويحمل ja4 القابل للقيمة NULL بصمة JA4 للطلب، بطول 36 بايت بالضبط. |
incidents_fts |
في SQLite: جدول FTS5 على الوحدات المعجمية (tokens) المعيارية للمسارات والحمولات. وفي PostgreSQL تكون الوحدات نفسها هي العمود search من النوع tsvector في security_incidents مع فهرس GIN. |
sibuna_schema |
كل ترحيل مطبق، مفتاحه المكون والإصدار. |
المخطط الأساسي هو crates/storage/src/schema.rs، مكتوبًا مرة واحدة لكل لهجة SQL. ومع وحدة التحكم يضيف المكون console 33 جدولًا تبدأ أسماؤها بـ console_ (SID 0013؛ crates/console-storage/src/schema/). تُرقّم الترحيلات لكل مكون وتُترجم داخل الملف التنفيذي. ويضيف ترحيل النواة رقم 2 عمودي JA4؛ وتُرحَّل قاعدة البيانات التي أُنشئت قبله عند البدء. وتجري كل الترحيلات المعلقة في معاملة واحدة، وترفض العقدة قاعدة بيانات يكون فيها إصدار مكون أحدث مما تعرفه. والمخطط المطبوع المختصر ليس سكربت ترقية. جداول SQLite من نوع STRICT، وقيود CHECK تعكس أنواع Rust، لذلك ترفض قاعدة البيانات صفًا لا يستطيع البرنامج الخدمي تمثيله. تُخزن القيم المعدّدة بأحرف صغيرة: الكتابة المباشرة لـ 'DENY' تُرفض.
تشغيله
استخدم صدفة sqlite3 على sibuna.db (يتيح وضع WAL القراءة أثناء عمل البرنامج الخدمي)، أو psql على قاعدة بيانات العنقود:
-- أضف قاعدة ديناميكية؛ تعيد كل عقدة بناء محركها في نبضتها التالية.
INSERT INTO policies (id, name, priority, path_pattern, action, difficulty, algorithm,
header_matchers, cidr_matchers, weight, enabled, created_at, updated_at)
VALUES ('p-checkout', 'protect-checkout', 10, '/checkout/*', 'challenge', 20, 'posw',
'{"X-Api": "v2"}', '["10.0.0.0/8"]', 0, 1, unixepoch(), unixepoch());
-- احظر عنوانًا على مستوى العنقود كله يومًا كاملًا.
INSERT INTO ip_reputation (ip_or_cidr, reputation_score, banned_until,
trigger_rule, hits, last_seen)
VALUES ('198.51.100.7', -100, unixepoch() + 86400, 'analyst', 1, unixepoch());
-- الأدلة الجنائية: بحث في النص الكامل للحمولات المسجلة.
SELECT s.id, s.client_ip, s.violation_category, s.path, s.campaign_id
FROM incidents_fts f JOIN security_incidents s ON s.id = f.rowid
WHERE incidents_fts MATCH 'union' ORDER BY rank LIMIT 20;
التعليمات مكتوبة لـ SQLite. في PostgreSQL، تكون enabled هي TRUE، ويكون الوقت CAST(extract(epoch FROM now()) AS BIGINT) بدل unixepoch()، ويقرأ البحث WHERE search @@ CAST('union' AS tsquery) على security_incidents. يحمل path وoffending_payload بايتات الطلب الخام (BLOB أو BYTEA). الكتابة المباشرة التي تخالف قيدًا ترفضها قاعدة البيانات، ولا تصل أبدًا إلى عقدة. وفي PostgreSQL يصدر مشغل المراجعة أيضًا NOTIFY sibuna_policy، فتتقدم العقد الأخرى فورًا؛ ويبقى الاستطلاع هو الضمان.
تصبح الدرجات التي تساوي \(-50\) أو تقل عنها بادئات deny في الشجرة، وتصبح الدرجات التي تساوي \(50\) أو تزيد عليها allow، ويحد banned_until مدة الحظر. تُدرج إصابات المصيدة سجلًا بقيمة \(-100\) تلقائيًا، لذلك مع قاعدة بيانات PostgreSQL مشتركة، يحظر الفخ الذي يُستثار على عقدة واحدة العنوانَ على العقد كلها.
إيصال المعاملة يجعل إعادة المحاولة آمنة
يجمع خيط التخزين 32 سجلًا معلقًا على الأكثر ويبني معاملة SQL واحدة. تُدرج المعاملة الحوادث، وتحدّث فهرس النص الكامل، وتطبق تغييرات السمعة الناتجة عن المصيدة. لكل مُصدِر (عقدة) إيصال يتزايد رتيبًا، هو صفه في incident_receipts. كل تعليمة تغير البيانات محروسة بذلك الإيصال؛ وتقدّمه المعاملة في النهاية، ولا ترجعه إلى الوراء أبدًا.
التثبيت الفاشل يحتفظ بالدفعة المعلقة في الذاكرة ويزيد incident_write_failures. ومع ذلك تحاول النبضة استطلاع السياسة. والطابور الممتلئ بسعة 512 سجلًا يعد incidents_dropped؛ ولا يعطّل أبدًا استجابة HTTP انتظارًا للقرص. وتضيف الدفعة المعلقة مساحة لـ 32 سجلًا. قد يؤدي موت العملية قبل التثبيت إلى فقد البيانات المصفوفة في الطابور: هذا مسار جنائي غير متزامن محدود، وليس طابور رسائل دائمًا لحظة الإدراج.
تجميع الحملات
تُمثَّل كل حمولة حادث بمتجه وحدة من 64 بعدًا عبر حيلة التجزئة على ثلاثيات البايتات (مع طي الأرقام وطي حالة الأحرف)، وتُخزن في 256 بايت في security_incidents.embedding. يحتفظ خيط التخزين بأحدث 16,384 تضمينًا من كل العقد في الذاكرة (4 MiB)، ويجددها من قاعدة البيانات في كل نبضة. قبل الإدراج يجد أقربها، بما في ذلك السجلات السابقة في الدفعة نفسها؛ فإذا كانت مسافة جيب التمام \(0.35\) على الأكثر انضم الحادث الجديد إلى campaign_id لذلك الحادث، وإلا بدأ حملة تحمل اسم معرفه هو. لا تُقارن الحوادث الأقدم من النافذة. التشابه استدلالي: تجمع أمثلة الانحدار حمولات SQL المترابطة، لكن ذلك لا يضمن أن كل زوج من الهجمات يشترك في حملة. لا يعمل أي نموذج ولا يُدرَّب شيء.
العنقدة
العنقود مجموعة من العقد تتشارك قاعدة بيانات PostgreSQL واحدة. ابنِ مع الميزة postgres-tls (cargo build --release -p sibuna --features postgres-tls؛ وهي تتضمن postgres) وابدأ كل عضو بقاعدة البيانات ومعرف عقدة خاص به:
sibuna --database-url-file /etc/sibuna/database-url --cluster-node 1 \
       --secret-file /etc/sibuna/secret
يجب أن يستخدم كل عضو السر الرئيسي نفسه وقيمة --cluster-node فريدة من 1 إلى 8,388,607. يحمل ملف URL عنوان postgres:// واحدًا ويجب ألا يقرأه إلا مالكه؛ ولا تطبع رسالة البدء عنوان URL أبدًا. تذهب الكتابات إلى خادم PostgreSQL الأساسي. يرى خيط التخزين في كل عقدة تغير المراجعة المثبَّتة (عبر NOTIFY أو بالاستطلاع) ويعيد بناء محركه.
تصل العقد إلى قاعدة البيانات المشتركة عبر الشبكة، لذلك نشفّر ذلك الاتصال ونتحقق منه. نمنح الخادم شهادة موقعة من سلطة الشهادات الخاصة بنا، ونسمي تلك السلطة في عنوان URL: postgres://sibuna:...@db.internal:5432/sibuna?sslmode=verify-full&sslrootcert=/etc/sibuna/db-ca.pem. وعلى الخادم لا نقبل TCP إلا عبر أسطر hostssl في pg_hba.conf.
عند بدء التشغيل يطبع البرنامج الخدمي سطرًا واحدًا عن اتصال قاعدة البيانات. مع verify-full يقول إن الشهادة واسم المضيف متحقق منهما. ومع أي وضع أضعف يطبع تحذيرًا وتلميحًا. ومن دون sslmode يكون الوضع prefer: لا يُشفَّر الاتصال إلا إذا عرض الخادم TLS، ولا يُتحقق من الخادم. والبرنامج الخدمي المبني بلا postgres-tls يرفض require وverify-ca وverify-full ويسمي الميزة الناقصة؛ ولا يعود أبدًا إلى النص الصريح. والشهادة المرفوضة توقف بدء التشغيل فورًا؛ ويطلب منا التلميح أن نتحقق من sslrootcert ومن أن مضيف عنوان URL اسم وارد في شهادة الخادم. يضيف sslrootcert سلطتنا إلى مخزن الثقة في النظام؛ ولا يزيل سلطات النظام (SID 0011، SID 0012).
لا ينسخ Sibuna قاعدة بيانات خاصة به ولا ينتخب قائدًا. النسخ المتماثل، والتحويل عند الفشل، والنسخ الاحتياطي من مسؤولية PostgreSQL (النسخ المتدفق، أو Patroni، أو خدمة مُدارة). لا قائد في عرض العقد في وحدة التحكم: يعرض الدور single لعقدة SQLite وunknown لعقدة PostgreSQL، ولا يعني quorum إلا أن آخر رحلة ذهاب وإياب للعقدة إلى قاعدة البيانات نجحت. إذا تعذر الوصول إلى قاعدة البيانات، يواصل آخر محرك منشور الخدمة، وتُصف الحوادث في الحلقة المحدودة وتُسقط مع عداد حين تمتلئ، ويعيد خيط التخزين المحاولة مع تراجع تدريجي؛ وتحتفظ العقدة بآخر سياسة لديها حتى تعيد الاتصال. لا يُقرأ مجلد بيانات Zaxonlite (SID 0005)؛ تنتقل السياسات عبر sibuna console policies export وsibuna console policies import، ولا يُرحَّل التاريخ الجنائي.
توجيه التحديات في العنقود
مفاتيح التحدي مربوطة بـ --cluster-node؛ لذا أبقِ إصدار التحدي والتحقق منه على العضو نفسه. تستخدم الرموز البذرة المشتركة وتعمل على الأعضاء الآخرين. لا تصبح حصص المعدل المحلية حصصًا عامة، وتمحو إعادة تشغيل العملية مجموعات الحلول المُنفَقة. مع ثلاث عقد على قاعدة بيانات PostgreSQL محلية واحدة، يصل صف سياسة مكتوب مباشرة إلى العقد الثلاث خلال نبضة واحدة، ويصل حظر المصيدة على عقدة إلى الأخريات، ولا تتصادم معرفات الحوادث أبدًا (crates/storage/tests/multi_node.rs، المعيار 2 من SID 0011؛ ويجري عند ضبط SIBUNA_TEST_DATABASE_URL).
التحزيم
يحمل كل إصدار على GitHub الملف التنفيذي نفسه لكل منصة، مبنيًا من وسم الإصدار بالميزات الافتراضية: تخزين SQLite ووحدة التحكم. أما عناقيد PostgreSQL فتحتاج إلى بناء خاص بنا (انظر أدناه).
| المنصة | ملفات الإصدار |
|---|---|
| Linux x86-64، ARM64 | يحمل sibuna-linux-amd64.tar.gz وsibuna-linux-arm64.tar.gz ملفًا تنفيذيًا ثابت الربط مع musl يعمل على أي توزيعة. وتثبّته sibuna_<version>-1_amd64.deb وsibuna_<version>-1_arm64.deb وsibuna-<version>-1.x86_64.rpm وsibuna-<version>-1.aarch64.rpm مع خدمة systemd؛ وتفعل sibuna-bin-<version>-1-x86_64.pkg.tar.zst ذلك على Arch Linux. |
| macOS arm64، x86-64 | sibuna-macos-arm64.tar.gz وsibuna-macos-amd64.tar.gz، لنظام macOS 12 أو أحدث. |
| Windows x86-64 | يحمل sibuna-windows-amd64.zip الملف sibuna.exe، لنظام Windows 10 أو Server 2016 أو أحدث. |
| FreeBSD 15.1، OpenBSD 7.9 (amd64) | sibuna-<version>-freebsd-15.1-amd64.pkg وsibuna-<version>.tgz. |
| Homebrew وKubernetes والحاويات | sibuna.rb، وhelm-sibuna-<version>.tgz، والصورة ghcr.io/insanai/sibuna:<version> لمعماريتي amd64 وarm64، وخلاصتها في IMAGE-DIGEST.txt. |
| المصدر | sibuna-<version>-source.tar.gz. |
يحمل كل أرشيف وكل حزمة LICENSE وNOTICE وLICENSES/ (مع THIRD-PARTY-RUST.txt، أي حزم Rust (crates) المضمّنة في الملف التنفيذي) وREADME.md وSECURITY.md وsibuna.build.json. يسجل البيان الإصدار، والإيداع، وهدف Rust، وإصدار المترجم، والميزات، وقيمة SHA-256 للملف التنفيذي ولوحدتي WebAssembly الخاصتين به. ويشغّل سير عمل الإصدار كل ملف تنفيذي على منصته قبل أن ينشر أي شيء، ويثبّت الحزم ويعيد تثبيتها ويزيلها على Debian وFedora وArch Linux وFreeBSD وOpenBSD.
ملفات الإصدار غير موقعة. نتحقق من الملف المنزَّل مقابل SHA256SUMS من الإصدار نفسه قبل أن نثبته:
sha256sum --ignore-missing -c SHA256SUMS          # Linux
shasum -a 256 --ignore-missing -c SHA256SUMS      # macOS, FreeBSD
sha256 -C SHA256SUMS sibuna-1.0.0-beta.3.tgz      # OpenBSD
على macOS، يحمل الملف المنزَّل عبر المتصفح سمة حجر صحي توقف أي ملف تنفيذي غير موقع؛ ويزيلها xattr -d com.apple.quarantine sibuna بعد التحقق.
خدمة systemd
تثبّت حزم Debian وRPM وArch الملف /usr/bin/sibuna، والوحدة sibuna.service، والحساب sibuna (عبر systemd-sysusers)، والأداة المساعدة /usr/lib/sibuna/seed.sh، وملف الإعدادات /etc/sibuna/service.env. ولا يبدأ التثبيت أي شيء. نضبط الخادم الأصلي، بعنوان IP صريح، في ملف الإعدادات ثم نبدأ الخدمة:
sudoedit /etc/sibuna/service.env      # SIBUNA_UPSTREAM_HOST, SIBUNA_UPSTREAM_PORT
sudo systemctl enable --now sibuna
curl -s http://127.0.0.1:8080/__sibuna/health
تستمع الخدمة على 127.0.0.1:8080 ما لم يحدد SIBUNA_HOST وSIBUNA_PORT غير ذلك. ويمرر SIBUNA_OPTIONS خيارات إضافية مفصولة بمسافات، مثل --mode forward_auth أو --console 127.0.0.1:19446. قبل كل بدء، ينشئ seed.sh بذرة القبول /var/lib/sibuna/admission.seed (64 رقمًا ست عشريًا، بالصلاحيات 0600، ومالكها sibuna) إن لم تكن موجودة؛ ولا يستبدل بذرة موجودة أبدًا، لأن البذرة الجديدة تنهي كل جلسة. ويحفظ البرنامج الخدمي قاعدة بيانات SQLite الخاصة به في /var/lib/sibuna، وهو دليل بالصلاحيات 0700. وتعمل الوحدة دون قدرات (capabilities)، مع نظام ملفات للقراءة فقط (ProtectSystem=strict)، و/tmp وأجهزة خاصة، ودون امتيازات جديدة.
تحتفظ الترقية بملف الإعدادات والبذرة والحالة، ولا تعيد تشغيل الخدمة؛ ونعيد تشغيلها نحن بعد أخذ نسخة احتياطية. أما الإزالة فتوقف الخدمة وتعطلها، لكنها تحتفظ بالحساب والبذرة والإعدادات والحالة، ونحذفها بأنفسنا عندما نُخرج المضيف من الخدمة.
لا تثبّت حزم FreeBSD وOpenBSD إلا /usr/local/bin/sibuna ووثائقه (pkg add، أو pkg_add -D unsigned لحزمة من خارج مرايا OpenBSD). ولا تنشئ خدمة ولا حسابًا ولا حالة: نشغّل البرنامج الخدمي بمستخدم بلا امتيازات مع بذرة ودليل بيانات خاصين.
Homebrew
يثبّت sibuna.rb أرشيف الإصدار المناسب للجهاز: macOS أو Linux، وarm64 أو x86-64. ولا يبني من المصدر، لأن Rust في Homebrew لا تملك مكتبة قياسية لـ wasm32-unknown-unknown، وهي ما يحتاج إليه بناء وحدتي WebAssembly المدمجتين؛ والأرشيفات تحمل الملفات التنفيذية التي سبق أن فحصها سير عمل الإصدار. لا يثبّت Homebrew الصيغ إلا من المستودعات (taps)، لذا نضع الصيغة في مستودع محلي:
brew tap-new "$USER/local"
cp sibuna.rb "$(brew --repository)/Library/Taps/$USER/homebrew-local/Formula/"
brew install "$USER/local/sibuna"
لا تبدأ الصيغة أي خدمة. تبين ملاحظاتها كيف ننشئ بذرة؛ ويشغّل اختبارها البرنامج الخدمي مرتين على دليل البيانات نفسه.
الحاويات وKubernetes
تحمل الصورة ghcr.io/insanai/sibuna:<version> الملف التنفيذي الثابت على قاعدة distroless: شهادات CA، والمستخدم 65532، ولا صدفة ولا مدير حزم. ونقطة الدخول هي sibuna، لذا فالوسائط خيارات للبرنامج الخدمي. ويشغّلها سير عمل الإصدار للقراءة فقط، دون قدرات، مع بذرة مركّبة للقراءة فقط ووحدة تخزين للحالة، ثم يعيد تشغيلها مرة واحدة:
docker run -d --read-only --cap-drop=ALL --security-opt=no-new-privileges \
  -v "$PWD/admission.seed:/run/admission.seed:ro" -v sibuna-state:/var/lib/sibuna \
  -p 8080:8080 ghcr.io/insanai/sibuna:1.0.0-beta.3 \
  --host 0.0.0.0 --secret-file /run/admission.seed --data-dir /var/lib/sibuna/data \
  --upstream-host 10.0.0.5 --upstream-port 3000
يشغّل مخطط Helm helm-sibuna-<version>.tgz وحدة Pod واحدة من تلك الصورة. ويتطلب Secret ننشئه نحن (secret.existingSecret، بالمفتاح admission.seed)، فلا تظهر أي بذرة أبدًا في القيم أو القوالب. تعمل وحدة Pod بالمعرّف UID 65532 مع نظام ملفات جذري للقراءة فقط وفق معيار أمان Pod المسمى Restricted. ونسخة واحدة مع ترقيات Recreate تبقي كاتبًا واحدًا على وحدة التخزين ReadWriteOnce، حيث يحفظ Sibuna حالة SQLite في data/؛ وتبقى المطالبة بوحدة التخزين بعد إزالة التثبيت. وتستدعي الفحوص /__sibuna/health. والخدمة Service من نوع ClusterIP، ولا ينشئ المخطط ingress ولا وحدة تحكم، وتمنع NetworkPolicy الخاصة به كل حركة المرور حتى يسمح networkPolicy.ingressFrom وnetworkPolicy.egressTo بالعملاء والخادم الأصلي. يجب أن يكون upstream.host عنوان IP صريحًا، ويمرر extraArgs خيارات إضافية للبرنامج الخدمي. ويثبّت سير العمل المخطط ويرقّيه ويزيله في عنقود kind يفرض معيار Restricted.
kubectl -n sibuna create secret generic sibuna-admission --from-file=admission.seed
helm install gateway ./helm-sibuna-1.0.0-beta.3.tgz --namespace sibuna \
  --set secret.existingSecret=sibuna-admission \
  --set upstream.host=10.0.0.5 --set upstream.port=3000
البناء من المصدر
نبني ونختبر باستخدام Rust 1.100؛ ويبقى Rust 1.94 أدنى إصدار مدعوم.
نثبت سلسلة أدوات الإصدار بالأمر rustup toolchain install 1.100.0 --profile minimal --target wasm32-unknown-unknown ونختارها بالأمر cargo +1.100.0 في الأوامر التالية.
- ينتج
cargo build --release -p sibunaالملفtarget/release/sibunaبالميزات الافتراضية: تخزين SQLite ووحدة التحكم. تضم sqlx مكتبة SQLite، ويحتاجring(rustls) إلى مترجم C وقت البناء؛ ويربط الملف التنفيذي بيئة تشغيل C للنظام ديناميكيًا. يبني سكربت البناء أيضًا برنامج الحل WebAssembly وواجهة وحدة التحكم، وهذا يحتاج إلىrustup target add wasm32-unknown-unknown؛ ويضمّنSIBUNA_POW_WASM=<path>وSIBUNA_CONSOLE_WASM=<path>وحدات مبنية مسبقًا بدلًا من ذلك. - ينتج
cargo build --release -p sibuna --no-default-featuresالجدار الناري في الذاكرة من دون أي حزمة خارجية على الإطلاق؛ وعندها يُرفض--data-dirو--database-urlعند البدء بالخطأStorageDisabled، ويُرفضsibuna consoleبالخطأCONSOLEBUILD. - يضيف
cargo build --release -p sibuna --features postgres-tlsعناقيد PostgreSQL مع TLS متحقق منه إلى قاعدة البيانات. ولا يحتاج إلى OpenSSL. - تأتي الملفات التنفيذية الثابتة لنظام Linux في الإصدارات من
cargo build --release --locked -p sibuna --target x86_64-unknown-linux-musl(أوaarch64-unknown-linux-musl) معmusl-gccمترجمًا لـ C (CC_x86_64_unknown_linux_musl=musl-gcc).
يستخدم ملف تعريف الإصدار fat LTO ووحدة codegen واحدة. يبني سير العمل وحدتي WebAssembly مرة واحدة ويمررهما إلى كل منصة، فتضمّن كل الملفات التنفيذية لإصدار ما وحدات متطابقة بايتًا ببايت. ويعيد cargo xtask licenses توليد LICENSES/THIRD-PARTY-RUST.txt بعد تغير أي اعتمادية.
على Windows، يتوقف البرنامج الخدمي عند Ctrl+C وCtrl+Break وأحداث إغلاق الطرفية؛ ولا يعمل خدمةً من خدمات Windows. ولا تملك ملفات Windows بتات صلاحيات، لذا لا يستطيع Sibuna رفض ملف مفتاح أو بيانات اعتماد أو عنوان URL لقاعدة بيانات قد يقرؤه آخرون: نقيّد هذه الملفات بقوائم ACL. وتُقرأ مقاييس الذاكرة وCPU في وحدة التحكم من /proc، ولا تتوفر على الأنظمة الأخرى.