Sibuna:作業に基づくWeb防御のアーキテクチャ、アルゴリズム、実証的基盤
Vikrant Rathore(協力:Ronak Rathore、Kanak Rathore)。Insan AI。ホワイトペーパー、2026年11月、Sibuna 1.0.0-beta.3対応。
AMD Ryzen 9 5950XにおけるSibunaの四つの数値です。2026年10月15日(benchmarks/results/primitives-latest.mdとproduct-latest.md。方法は評価の節で説明します):
- 6.2 ns:ハッシュしたクライアントに対するGCRAのレート検査、16シャード。
- 55.7 ns:ボット照合器、40個のシグネチャに対するAho-Corasick。
- 22.3 us:逐次作業証明の検証、深さ13、16個の開示。
- 16 MiB:
wrkによる負荷の下でのデーモンの最大常駐メモリ、4 CPU。
序章:リクエストの経済学
サーバーに届くリクエストはどれも、サーバーの注意を要求します。メソッド、パス、いくつかのヘッダーだけでは、そのリクエストに応える価値があるとは言えません。そこで防御は、リクエストとオリジンの間に判断を置きます。許可するか、拒否するか、まず検証可能な作業を送信者に求めるかです。本稿では、Sibunaにおけるこの判断を、その数学からメモリ上のバイトまでたどります。
本稿の囲み記事は私たち自身の言葉であり、Richard Feynman、Donald Knuth、Leslie Lamportの説明の仕方にならって書いたものです。囲み記事が出典を明記している箇所を除き、引用ではありません。
自動化された送信者が一つのリクエストを送るためのコストはごくわずかです。リクエストが従来のファイアウォールに届くと、防御側はTLSハンドシェイクを完了し、リクエストをコピーして分割するためにメモリを割り当て、一連の正規表現を適用し、カウンターを更新するために共有ストアとの間でネットワークの往復を行うことがあります。この非対称性に普遍的な比率を当てはめることはしません。そのようなものは存在しないからです。比率はオリジン、キャッシュ、攻撃によって変わります。代わりに、単純なモデルで判断を目に見える形にします。\(c_o\)を許可したリクエストあたりのオリジンの作業量、\(c_g\)をリクエストあたりのゲートの作業量、\(a\)をゲートが許可するリクエストの割合とします。ゲートが元を取れるのは、次の式が成り立つときに限ります。
つまり、ゲートがオリジンから省く作業がゲート自身のコストを上回るときです[1]。ここから二つの帰結が得られます。ゲート自身のコスト\(c_g\)は、入力が何であれ小さく有界でなければなりません。また、許可の判断はサーバーではなく送信者にとって高価でなければなりません。
Sibunaは、許可の条件に作業証明を課すことでこの非対称性を逆転させます。セッションを獲得するために、ブラウザーはSHA-256ダイジェストの先頭に\(b\)個のゼロビットが並ぶnonceを探すか、逐次作業証明を計算します。探索の期待値は\(2^b\)回のハッシュ試行で、\(b = 16\)では65,536回です。サーバーが確かめるのは候補一つだけです。サーバーの検査は状態も持ちません。チャレンジの発行では何も書き込まず、メモリを占めるのは代価を支払って得た解答だけです。
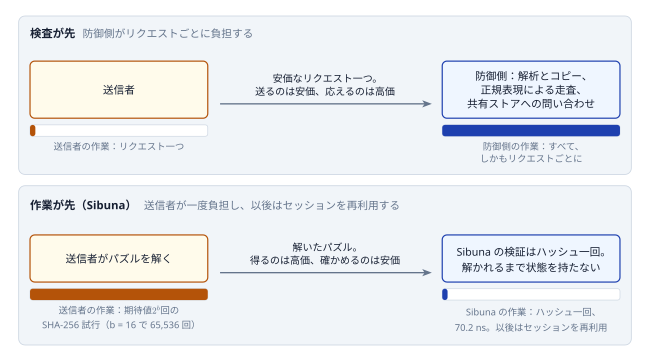
benchmarks/results/primitives-latest.md)。¶作業証明は、人間であること、身元、意図を立証するものではありません。送信者はコンピューターを借りることも、セッションの有効期間内にそれを共有することも、作業を複数のマシンに分散することもできます。パズルが変えるのは許可の価格です。許可されたリクエストに何をさせるかは、引き続きポリシーと検査が決めます。
設計の概要:一度の走査で行う三つの判断
Sibunaは許可、検査、レピュテーションを三つの別々の判断として扱い、オリジンが何か作業をする前に、一つのプロセスの中で、リクエストに対する一度の走査でそれらを下します。これらは二つの製品の運用構成として提供します。Gateは、ルール、CIDRレピュテーション、ローカルな大量アクセス対策を備えた作業証明による許可を提供します。標準のShieldは、これにリクエストのペイロードに対する有界な検査を加えます。どちらの運用構成も、オリジンの前に置くリバースプロキシとして、またはCaddyやNginxなどのイングレスが問い合わせるforward-authエンドポイントとして動作します。ポリシー、レピュテーション、インシデント履歴の永続ストレージは、どちらでも選択できます。一つのノードのローカルに置くことも、クラスターで共有することもできます[2]。
| 機能 | Gate(--gate) |
Shield(--shield、標準) |
|---|---|---|
| 許可 | Hashcashまたは逐次作業によるブラウザーチャレンジ。クライアントと、支払った作業に結び付いたセッショントークン | 同じ |
| ポリシー | 宣言的なルール(パス、User-Agent、ヘッダー、IPv4とIPv6のCIDR、信頼できるイングレスから受け取るJA4 TLSフィンガープリント)とALLOW、DENY、CHALLENGE、WEIGH。ボットシグネチャ。レピュテーション | 同じ |
| 大量アクセス対策 | GCRAによるレート制限、ハニーポット、一時的な禁止 | 同じ |
| ペイロードの検査 | 無効 | SQLインジェクション、クロスサイトスクリプティング、コマンドインジェクション、パストラバーサル。ボディーの先頭8 KiBが対象 |
| 任意の状態 | SQLiteに保存するポリシーとレピュテーション、またはPostgreSQLを通じた共有 | 加えてインシデントのフォレンジック:全文検索とキャンペーンのクラスタリング |
設計上の選択
以下の考え方の多くは研究文献や先行するシステムに由来し、その系譜は技術ガイドの第II部でたどっています。私たちが試みたのは、それらを一つの有界なリクエスト経路に組み合わせ、各ステップを安価に保ち、結果を誠実に測定することです。以下に、それぞれの選択とその理由を挙げます。
- 発行にサーバーのコストがかからないチャレンジ。チャレンジは鍵付きハッシュで封をした自己認証型のレコードなので、発行しても状態を書き込みません。メモリを占めるのは代価を支払って得た解答だけで、それもチャレンジの期限が切れると消えます(アルゴリズムとその保証)。
- ルールごとに選ぶ二つの作業層。SibunaはHashcashに加えて、Cohen-Pietrzakの逐次作業証明を提供します。その健全性は量子的な証明者に対しても証明されており、証明の検証はマイクロ秒単位で終わります。ブログが16ビットのHashcashを求める一方で、決済のルートは20作業ビットの逐次作業を求める、といった使い分けができます(作業証明:並列探索と逐次作業)。
- 支払った作業を記憶するセッション。セッショントークンは、保有者が解いた方式と作業ビットを記録します。トークンが許可するのは、それ以上を要求しないルートだけなので、安価なセッションで高価なルートを開くことはできません。
- 対称鍵のトークン。セッションは鍵付きBLAKE3で封をします。検証は155.8 nsで、Ed25519署名の約260分の1の作業量です。また、量子探索による高速化も二次的なものにとどまります。
- セッションで回避できない検査。許可と検査は同じ走査の中で行い、有効なセッションが満たすのはチャレンジだけです。セッションを持ち、
q=' OR 1=1--を含むリクエストは、やはり拒否されます。 - 線形時間で構造を理解する検査。一回のバイトクラス走査、一回のオートマトン走査、小さな構造トークナイザーによって、バックトラックしうる正規表現を使わずに、入力長に比例する時間で判断します。
- 鍵付きの配置による有界な状態。どのテーブルも容量が固定され、満杯になったときの振る舞いが定められています。キーは鍵付きハッシュで配置するので、攻撃者が特定の相手を狙って衝突を起こすことはできません(鍵付きハッシュとセキュリティレビュー)。
- リクエストごとの割り当てがなく、停止のないポリシー更新。接続はすべての判断を一つの固定バッファーから行い、新しいポリシーエンジンはリクエストも書き手も待たせずに公開します(メカニカルシンパシー:ゼロアロケーションと有界な状態)。
- 負荷に追従する難易度。毎秒50件の検証済み解答という基準を超えると、レートが2倍になるごとに作業ビットを1つ、最大6つまで加えます。こうして大量アクセスは指数的に多くの代価を払い、静かなトラフィックは基本のコストのままです。
- インシデントから見つけるキャンペーン。拒否したリクエストは小さな埋め込みベクトルとともに記録し、類似したインシデントをキャンペーンにまとめます。運用者はそれをコンソールから調査できます。
メカニカルシンパシー:ゼロアロケーションと有界な状態
ゼロアロケーションの不変条件
リクエスト経路での動的な割り当てはどれも、サービス拒否攻撃のてこになります。数日にわたる断片化、アロケーターのロックでの競合、割り当てを誘うように作られたリクエストによる増幅です。Sibunaの規則は、分類、検証、プロキシへの受け渡しをヒープ割り当てなしで行うことです。接続は、ソケットが続く間、64 KiBの読み込みバッファーと16 KiBの書き込みバッファーを持ち、さらに接続の開始時に一度だけ割り当てる40 KiBのプロキシ用作業領域を持ちます。それ以外はすべてこれらのスライスです。パーサーはリクエストのメソッド、パス、クエリ、ヘッダー、Cookieを読み込みバッファーの中で特定し、どれもコピーしません[3]。実装の型システムは、解析済みのリクエストが、それが記述するバイトより長く生存できないことを保証します。そのため、リクエストがまだ読んでいる間にバッファーを再充填することはできません。
この規則はリクエスト経路の契約であり、プロセス全体についての主張ではありません。スレッドの生成、起動処理、ストレージは割り当てを行います。この契約は、割り当てを数えるテストで確認しています。デーモンの定常状態のテストは割り当てを数え、プロキシのテストは500回のキープアライブのプロキシリクエストで割り当てがないことを確かめます[4]。
有界で再利用されるスレッド
受け付けた接続はそれぞれ専用のスレッドで処理するので、遅いクライアントが遅らせるのは自分自身だけであり、リクエスト経路は同期的なままです。イベントループも検討しましたが、スレッドモデルを残しました。リクエスト経路の速さは、ゼロコピーのパーサー、接続ごとの固定バッファー、割り当てを行わない判断から来ており、そのどれもイベントループでは改善しないからです[5]。接続スレッドの数は--max-connections(標準は1,024)で上限が決まり、それを超えると受け付けループは何も生成せずに503で応答します。一つのソケットのピアアドレスが持てる接続は標準で64までで、IPv6のピアは/64ネットワーク単位で数えます。
スレッドは、join可能なスロットからなる固定のテーブルから取り出します。終了したスレッドはjoinされるまでスタックを保持するので、新しいタスクはカーソルを進めるのではなく、終了済みのスロットのうち最も番号の小さいものをjoinして使います。こうすると常駐メモリは、処理した接続の数ではなく、開いている接続の数に従います。接続の処理を終えたスレッドは待機し、次の接続を引き受けます。この最後の規則を加えることになった経緯は、測定が変えたことの節で説明します。
リクエストのパイプライン
リクエストは以下の検査を決まった順序で通ります。安価な検査が先に来て、リクエストを終わらせる判断は、より高価な段階が動く前に下されます。
benchmarks/results/primitives-latest.md)。各段階は番号の順に動きます。破線の矢印は早期の拒否を示します(GCRAリミッターとレピュテーショントライも同じように拒否します)。ブラウザーのリクエスト一つの分類全体にかかる時間は、Gateのプロファイルで75.9 ns、Shieldのプロファイルで790.8 nsです。¶有効なセッションが満たすのはチャレンジです。拒否やWAFの検出を覆すことは決してありません。プロキシのほうは、オリジンの応答ヘッダーを読み、そのフレーミング(ボディーなし、長さ指定、chunked符号化、切断まで)を分類し、ボディーを正確に中継し、きれいな境界で終わったオリジンのソケットを256本のストライプ化されたプールに返します。そのため、プロキシしたクライアントの接続は開いたままになり、リクエストごとにオリジンへ再接続することはありません。
リクエストを止めずにポリシーを公開する
ポリシーが変わると、ポリシーエンジンはリクエスト経路の外で再構築されます。リクエストが作りかけのエンジンを見ることがあってはなりません。ストレージスレッドは完全なエンジンを構築し、参照カウント付きで、世代カウンターを持つスロットに公開します。各接続はキャッシュを持ち、acquireロード一回で世代を読み込み、公開があったときにだけ新しい参照を取得します。古いエンジンは、それを保持する最後のキャッシュが手放したときに解放され、書き手が読み手の退出を待つことはありません。競合の下では、キャッシュからの読み込みは読み書きロックを取るより400倍以上安価です。エンジン自体は約200 KiB(209,052バイト)のコンパクトなテーブルを持ち、128個のルールと8,192個のトライノードを収容できます。
| 読み手 | 1スレッド | 16スレッド |
|---|---|---|
| 読み書きロック、読み込みガードのみ | 4.2 ns | 752 ns |
| 読み書きロックと新しい参照 | 7.6 ns | 833 ns |
| キャッシュした参照による世代の確認 | 0.8 ns | 1.8 ns |
シャードごとのロック
接続スレッドが共有するテーブル(使用済み集合、リミッター、禁止テーブル)は、キーのハッシュによって16個のシャードに分割され、各シャードはそれぞれ専用のキャッシュラインに置かれます。クリティカルセクションは数十命令の長さなので、スピンロックと、短くスピンしてから眠るアダプティブミューテックスを比較測定しました。競合がなければスピンロックは約1ナノ秒節約しますが、エッジサーバーはCPUより多くのスレッドを動かします。保持者がプリエンプトされたスピンロックでは、待つ側のすべてがタイムスライスを空費します。競合の下ではミューテックスが勝ったので、そちらを採用しました。
| ワークロード | アダプティブミューテックス | スピンロック |
|---|---|---|
| 使用済み集合、16スレッド | 10.8 | 8.6 |
| 使用済み集合、64スレッド | 11.2 | 6.9 |
| 六つのホットなアドレスに対するGCRA、16スレッド | 44.9 | 19.3 |
| 六つのホットなアドレスに対するGCRA、64スレッド | 37.4 | 6.5 |
アルゴリズムとその保証
リクエスト経路上の各プリミティブには、何にどれだけのコストがかかり、何を保証するかを述べた命題があります。そのうち三つを定理として、論証の概略とともに示します。完全な証明、定義、参考文献は、SID 0006と、Sibuna技術ガイドの第III部から第VI部にあります。
意味解析ファイアウォール
Shieldは、パス、クエリ、User-Agent、構造的でないヘッダー、ボディーの先頭8 KiBを検査します。その最初の版から、私たちは教訓を得ました。最初の版は部分文字列の平坦なリストをすべてのヘッダーと照合していましたが、そのリストには/*が含まれており、どのブラウザーもAccept: text/html,...,*/*;q=0.8を送ります。本物のブラウザーがすべてSQLインジェクションに分類されてしまったのです。それ以来、検出器は構造に対してだけ反応してよいことにし、完全なChromeのリクエストをエンジンに通して、何も検出されないことを要求するテストを設けています[9]。
検査は四つの段階からなり、どれもフィールドの長さに比例する時間で動きます。
- バイトクラスによる事前走査。256項目の表による一回の走査で、どのクラスのバイトが現れるかを記録します。引用符、
=、<、シェルの区切り文字、%、NUL、正規化のきっかけです。後続の検出器はすべて再走査せずにこのクラスを参照するので、引用符も等号もないフィールドがSQLトークナイザーに入ることはありません。 - タグ付きのシグネチャのオートマトン。すべてのカテゴリーの強いシグネチャは、一つのオートマトンにまとめてあります(定理1)。一致すれば、
waf:sqli、waf:xss、waf:path-traversal、waf:rceのいずれかの名前で終端の拒否となります。 - 構造トークナイザー。SQLトークナイザーは短い単語をそれぞれキーワード表で調べ、
orとandの後のliteral = literal形式の恒真式を確認します。それ以外の場合は引用符が必須で、証拠が小さなスコアに達しなければなりません。「it's a group order from the shop」という語句のスコアは3で、通過します。クロスサイトスクリプティングと判定するには、スクリプトを持てるタグと、属性の位置にあるイベントハンドラー属性の両方が必要です。コマンドインジェクションと判定するには、区切り文字の後に、代入ではないコマンド名が続かなければなりません。そのためa=1&id=5はパラメーターであり、コマンドではありません。 - 正規化。パーセントエスケープ、コメントの開始記号、JSONやHTMLのエスケープ、まとめられる空白を含むフィールドはデコードしてから再び検査します。そのため
1%27/**/UnIoN/**/SeLeCtや%252e%252e/も、元のシグネチャに帰着します。
8 KiBのボディーの走査は12,784.3 nsで、1バイトあたり約1.56 nsです。運用者はカテゴリーを強制する代わりに監査とすることができ、その場合、検出結果は記録されますが対処はされません。このときフィールドはカテゴリーごとに判定しなければならず、監査した検出結果が強制する検出結果を隠してはなりません。Sibunaはフィールドをカテゴリーごとに一回ずつ走査するのではなく、シグネチャが現れるカテゴリーの集合を求めるために一回だけ走査し、その中から必要なカテゴリーだけを探します。SQLインジェクションを監査とした同じ8 KiBのボディーでは15,485.4 nsです[10]。Shieldはあくまで有界なヒューリスティックの検査器であり、完全なSQLパーサーやHTMLパーサーではありません。また、検査の範囲を超えたバイトは検査しません。
イングレスから受け取るTLSフィンガープリント
User-Agentは、どのクライアントでも好きなように書ける文字列です。JA4フィンガープリントは偽造がより困難です。これは、クライアントがTLS接続をどのように開くか、すなわちプロトコル、バージョン、暗号スイート、拡張、最初のALPN値を要約したものです。これらは、最初のHTTPのバイトが送られる前に、クライアントのTLSライブラリが決めてしまいます。ハンドシェイクを見られるのはTLSを終端するコンポーネントだけなので、JA4を計算できるのもそのコンポーネントだけです。Sibunaは受信側のTLSを終端しないので、JA4を計算しません。信頼できるイングレスが計算し、--ja4-headerで指定したリクエストヘッダーで転送したフィンガープリントを読みます[11]。
- 信頼。このヘッダーは、転送されたヘッダーを信頼する場合にだけ読みます。その判断は
X-Forwarded-Forを扱う判断と同じです。信頼しないピアからのヘッダーは無視し、リバースプロキシモードでは、リクエストがオリジンに届く前にそのヘッダーのすべての写しを削除します。 - 検証。値を受け入れるのは36バイトのJA4形式の場合だけで、しかもその名前のフィールドがちょうど一つあるときに限ります。形式が不正な値や重複した値は、存在しないものとして扱い、件数を数えます。
- ポリシー。ルールはフィンガープリント全体か、
*が続く接頭辞と照合します。フィンガープリントのないリクエストが、このようなルールに一致することはありません。照合はバイト比較であり、ウォーム状態のリクエスト経路は依然としてヒープ割り当てを行いません。 - 記録。インシデントにはそのリクエストのフィンガープリントを保存し、コンソールはそれをインシデントの証拠として表示し、それでイベントを絞り込めます。禁止とレピュテーションのキーはアドレスのままです。多くの正当なクライアントが同じTLSライブラリを共有しているからです。
鍵付きハッシュとセキュリティレビュー
2026年10月に行ったリクエスト経路の敵対的レビューで、解決済みと考えていた仕組みに弱点が見つかりました。私たちはそれぞれを修正し、その修正を各仕組みの設計記録に記しました[12]。
- 予測可能なテーブル配置。リミッターと禁止テーブルは、ソースに書かれたシードによるハッシュでキーを配置していたため、誰でも特定の相手と同じ探索窓を共有するアドレスを計算できました。現在の配置では、オペレーティングシステムの乱数から得た鍵によるSipHash-1-3を使い、テーブルごとに独自の鍵を導出します。デーモンはリクエストごとに一度だけクライアントをハッシュし(8.7 ns)、そのハッシュをすべてのテーブルに渡します。リクエストのストア経路は43 nsから26 nsに短縮されました。
- 禁止の追い出し。有効な禁止が追い出されることはありません。キーが入りうるすべてのスロットに有効な禁止がある場合、新しい禁止は拒否されて件数が数えられます。そのため、禁止されたクライアントが自分の禁止を追い出すことはできません。
- 転送された身元。
X-Forwarded-Forの最も左のエントリーは、クライアントが書けてしまいます。Sibunaは右から--trusted-hops番目の位置にあるエントリー、つまり最も近い信頼できるプロキシが追加したものを採用します。 - Cookie tossing。リクエストはセッションCookieの値を複数持つことがあります。デーモンは最大八つまで試すので、兄弟ドメインが仕込んだCookieによって訪問者をチャレンジのループに閉じ込めることはできません。
- 使用済み集合の容量。65,536個のタグのテーブルは、5分間のチャレンジ有効期間の中で毎秒約220件の検証済み解答によって使い切られ、その後は誠実な解答が拒否されていました。現在、容量は設定可能で、標準は1,048,576個のタグ(24 MiB)です。
- 適応的な難易度。負荷の下で作業量を引き上げる制御器は、発行したチャレンジではなく検証済みの解答を数えるようになりました。チャレンジの発行は、大量アクセスを送る側にとって何のコストもかからないからです。
鍵付きの配置には代価があり、私たちはそれをテーブルごとではなくリクエストごとに一回だけ支払います。生のクライアントのバイトを自らハッシュするリミッターの検査は12.8 nsかかります。デーモンが使う経路である、ハッシュ済みのクライアントに対する検査は6.2 nsです。リミッターと使用済み集合はゼロ初期化した状態で割り当てるので、使われていないテーブルは常駐メモリにならず、設定した容量は使われるまでメモリを消費しません。
作業証明:並列探索と逐次作業
Hashcashの層
第一層は、ビット単位の粒度を持つHashcashです。チャレンジ文字列\(C\)と難易度\(b\)に対して、クライアントは\(\text{SHA-256}(C \parallel \texttt{":"} \parallel \mathrm{dec}(N))\)の先頭に\(b\)個のゼロビットが並ぶようなnonce\(N\)を探します。nonceを十進数で表すことで、WebAssemblyのソルバー、JavaScriptによる代替実装、ネイティブの検証器の間でワイヤーフォーマットが同一に保たれます。理想的なダイジェストでは、試行回数\(K\)は\(p = 2^{-b}\)の幾何分布に従います。
探索には二つの限界があります。分散が大きいので、一回の解答が遅くても、ワーカーが壊れているとは限りません。また、独立した試行は並列に実行できるので、期待される総作業量は同じでも、コアの多い送信者ほど早く終わります[13]。
逐次作業の層
第二層は、CohenとPietrzakの逐次作業証明(EUROCRYPT 2018)に従います。そのラベルは深さ\(n\)の完全二分木をなします。内部ノードは二つの子をハッシュします。葉は、根からの経路が右に曲がるところごとに、祖先の左の兄弟をハッシュします。この左の兄弟への辺が計算を逐次的にします。葉は、その左にあるすべての部分木が完成するまでラベルを付けられないので、根のラベルは\(2^{n+1} - 1\)個のラベルすべてに順に依存します。根\(\varphi\)を計算した後、証明者はFiat-Shamirによって\(t\)個の葉を導き、それぞれについて葉のラベルと、その経路に沿った\(n\)個の兄弟のラベルを送ります。検証者は開示された各葉を再計算して\(\varphi\)までハッシュをたどり、そのコストは固定の作業領域での\(O(tn)\)回のラベル計算です。
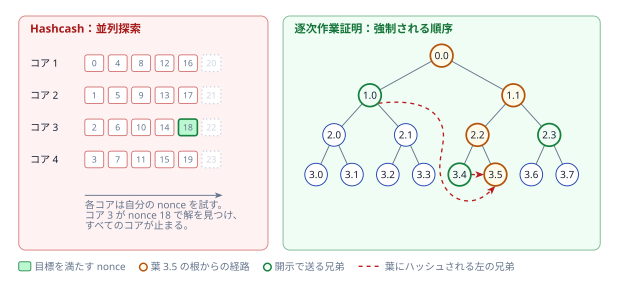
パラメーターは、数値が小さく保たれるように選んであります。作業ビットは\(n = b - 3\)によって深さに対応し、\([4, 24]\)の範囲に制限されます。証明の大きさは\(32(1 + t(n+1))\)バイトで、深さ13、16個の開示では\(32(1 + 16 \times 14) = 7200\)バイトです。証明器は木の上位の段だけを保持し、開示しなければならない部分木を再計算するので、証明を含む作業領域全体は100 KB未満に収まります。ブラウザーのタブとネイティブのテストは同じ証明器を使います[14]。Blocki、Lee、Zhou(ITC 2021)は、量子ランダムオラクルモデルにおいて、この構成が量子的な証明者に対しても健全であることを証明しました。
これが何を立証するのかには注意が必要です。安全性の結果は、各論文が述べる構成と上限について、その論文のランダムオラクルの仮定の下で成り立ちます。私たちの具体的なSHA-256のプロトコル、そのパラメーターの対応付け、ブラウザーでの所要時間を独立に監査したものではありません。初等的なサンプリングの上限\((1-\alpha)^t\)、すなわち\(t\)個の独立な開示がすべて、固定した不正な割合\(\alpha\)を外す確率は、開示を増やすと効果がある理由を説明します。しかし、それだけでは多くの根を総当たりする証明者に対する証明にはなりません。不正が決して安上がりにならないと無条件に主張することはしません。
往復とセッション
有効なセッションを持たないナビゲーションは中間ページを受け取ります。このページは要件チケットを持っています。これは、この判断が要求するチャレンジ(アルゴリズム、作業ビット、開示数)とルールのハッシュを、このクライアント用に封をしたもので、チャレンジ一つの有効期間だけ有効です。ページはこのチケットを使ってチャレンジを取得するので、作業量はそれを要求した判断によって固定されます。Web WorkerがWebAssemblyの証明器で、あるいはWebAssemblyを使えない環境ではJavaScriptの代替実装でチャレンジを解き、解答を送信します。成功すると、サーバーは75文字のセッションCookieを設定します。このCookieは鍵付きフィンガープリントによってクライアントのアドレスとUser-Agentに結び付いており、その後ページは再読み込みされます。ブラウザーの証明器はサーバーの検証器と同じソースからコンパイルされるので、両者の実装がずれることはありません[15]。
検証のコスト
どちらの層もSHA-256が律速であり、Sibunaはプロセッサーにある場合はSHA命令を実行時に選択するので、一つのバイナリがその命令を持つどのマシンでも高速に動きます。16ビットでのHashcashの検証は70.2 ns、深さ13で16個の開示を持つ証明の検証は22,272.4 nsです。ブラウザーの証明器は14,744バイトのWebAssemblyモジュールです。エンドツーエンドのブラウザー検査では、ヘッドレスChromiumが中間ページのチャレンジを、WebAssemblyで29から34 ms、JavaScriptの代替実装で84から91 msで解きました[16]。プリミティブのスイートが測定するのは検証だけであり、ネイティブでの所要時間はブラウザーでの解答時間を表すものではありません。
セッションには対称鍵のトークンを使います。検証者は発行者自身か、一つのシードを共有するクラスターなので、鍵付き擬似ランダム関数がちょうど必要な認証を提供します。鍵付きBLAKE3のトークンの検証は155.8 ns、Ed25519のトークンは40,587.5 nsで、署名の検証一回はMACの検証約260回に相当します。この選択にはもう一つ理由があります。ShorのアルゴリズムはEd25519の基礎にある離散対数を破りますが、鍵付きハッシュに対して量子探索が与える高速化は高々二次的です。トークンを発行できない検証者を必要とするデプロイのために、Ed25519も選択肢として残しています。
独自の合意プロトコルを持たない共有状態
なぜSQLなのか、なぜ独自の合意プロトコルではないのか
Sibunaが保存するものはわずかです。数百行のポリシー、レピュテーションのテーブル、そして運用者が他のシステムにもエクスポートするフォレンジック用のインシデントです。この状態には、専用の複製エンジンは必要ありません。必要なのは信頼できるSQLストアで、一つのノードではローカルに、多数のノードでは共有されるものです。そのため、単一のノードは状態をデータディレクトリ内の組み込みSQLiteファイルにWALモードで保存し、クラスターではすべてのノードが一つのPostgreSQLデータベースを参照します[17]。
私たちは、ファイアウォールの内部で合意プロトコルを動かさないことを選びました。合意エンジンは、独自のフォーマットと独自の故障モードを持つ大きなシステムであり、ファイアウォールと並べて抱え込むには重く、シャットダウンやアップグレードのたびに作業を増やします。クラスターの状態の可用性と複製は、代わりにPostgreSQLが担います。PostgreSQLのストリーミングレプリケーションとフェイルオーバーのツール、あるいはマネージドサービスがそれを提供します。これはより謙虚な選択だと考えています。PostgreSQLのレプリケーションは、私たちのデプロイよりはるかに多くのデプロイで鍛えられています。また、Sibunaの書き込みレート(まとめて書くインシデントとまれなポリシー変更)は十分に小さいので、プライマリー一つがボトルネックになることはありません。
ストレージは任意のままです。--data-dirも--database-urlも指定しなければ、デーモンはポリシーをファイルから読むインメモリのファイアウォールです。
一つのストレージスレッド
データベース接続は一つのストレージスレッドが所有し、それ以外がSQLに触れることはありません。リクエストスレッドがこのスレッドを待つことはありません。リクエストスレッドはインシデントのレコードを512スロットの有界なリングに入れ(満杯のときはレコードを捨てて件数を数えます)、公開されたエンジンを読みます。ストレージスレッドは、標準では500 msごとに一回のティックを実行します。キューにある最大32件のインシデントを一つのトランザクションで書き込み、ポリシーのリビジョンを読み、変わっていればエンジンを再構築して公開します。再構築では読み込みの前後でリビジョンを読み、その間に書き手がコミットしていれば候補を破棄し、古いエンジンを使い続けます。運用者はポリシーのテーブルに直接書き込んでもかまいません。トリガーが書き手のトランザクションの中でリビジョンを進め、PostgreSQLではNOTIFYによってノードがすぐにティックを実行できます。ただし、保証を与えるのはあくまでポーリングです[18]。
クラスターの各ノードは、1から8,388,607までの互いに異なる--cluster-node識別子を持ちます。チャレンジの鍵は発行したノードに結び付いているので、解答はそのチャレンジを発行したノードに戻らなければなりません。一方、セッショントークンと要件チケットは、シードを共有するすべてのノードで有効です。インシデントの識別子は上位ビットにノードを持ち、各ノードはバッチと同じトランザクションの中で進める永続的な受領記録を保持します。そのため、結果が曖昧な障害の後でバッチを再実行しても、何かが二重に書き込まれることはありません。
型付きのスキーマ
スキーマは、プログラムの型が述べることをSQLで述べるので、データベースはストレージ層が表現できない行を拒否します。SQLiteのテーブルはSTRICTです。列挙型の列には、プログラムが書く名前をちょうど列挙したCHECKがあり、範囲のある整数には範囲の検査があります。また、列がNOT NULLであるのは、値が決して欠けない場合に限ります。どの文も値をパラメーターとしてバインドするので、引用符で囲んでSQLを組み立てることはありません。コンソールのストレージも同じ規則に従います。33個の型付きテーブルを持つ一つの基準マイグレーションがあり、トリガーはありません。「トークンへの変更はすべて監査行を書く」といったコンソールの各不変条件は、SQLiteでもPostgreSQLでも、文を一つのトランザクションで実行するちょうど一つの関数によって強制されます[19]。
デーモンをpostgres-tlsフィーチャー付きでビルドすると、PostgreSQLへの接続は、URLの指定どおりにlibpqのsslmodeとsslrootcertで保護されます。このフィーチャーのないビルドは、起動時にrequire、verify-ca、verify-fullを拒否し、平文に戻ることは決してありません。本番のクラスターではsslmode=verify-fullを使います。
似たインシデントはキャンペーンにまとめます。各インシデントは64次元の埋め込みベクトルを持ち、256バイトとして保存されます。ストレージスレッドは全ノードの直近16,384個の埋め込みベクトルをメモリ上(4 MiB)に保持し、最近傍とのコサイン距離が0.35以下であれば、インシデントをその最近傍のキャンペーンに割り当てます。より古いインシデントとのクラスタリングは意図的に省いています。キャンペーンは本来最近のものであり、この上限によってメモリと作業量が一定に保たれるからです。
この設計がしないこと
この選択の限界ははっきり述べておくべきでしょう。Sibunaは独自の合意プロトコルを持たず、クラスターの一貫性はPostgreSQLに依存します。データベースとの接続を失ったノードは、再接続するまで最後のポリシーを使い続けます。あるノードで発行したセッションはすべてのノードで受け入れられ、あるノードで使用済みになった解答は、別のノードで再送しても拒否されます。ノードが一つのシードを共有し、チャレンジの鍵が発行したノードに結び付いているからであり、どちらの性質もデータベースを必要としません。SID 0011はCommittedです。一つのPostgreSQLデータベース上の三つのノードによる機能テストで、あるノードで挿入したポリシーが一回のティックのうちに三つすべてで適用されること、あるノードでのハニーポットによる禁止が他のノードに届くこと、インシデントの識別子が決して衝突しないことを確かめています。ただし、一つのPostgreSQLデータベース上の複数のノードに負荷をかけるハーネスはまだないので、本稿ではクラスターの測定結果を報告していません。リリース版の実行ファイルはPostgreSQLのサポートなしでビルドされています。クラスターではpostgres-tlsフィーチャー付きでSibunaをソースからビルドします[20]。
コンソール
Sibunaには、明示的に有効にする管理コンソールが含まれています。ライブのトラフィックを表示する認証付きのダッシュボード、拒否から記録された証拠までをたどる調査の流れ、ポリシーの編集、アドレスグループ、オープンなGeoIPデータによる国情報の付加、Argon2idのパスワードとTOTPの第二要素を使うユーザー、監査証跡、Webhook、クラスターの管理を備えています。コンソールは同じバイナリにコンパイルされ、そのインターフェースはWebAssemblyモジュールとしてブラウザーで動作します[21]。
コンソールを定義づける制約は、リクエスト経路からの分離です。コンソールはデータプレーンのカウンターとデータベースを読み、データベースに書き込むことはできますが、リクエストスレッドに入ることも、そこで割り当てを行うことも、接続スレッドが必要とするロックを保持することも決してありません。そのリスナーが受け付ける接続は最大96で、そのうち16はHTTP用に予約され、64をブラウザーのストリーム、16をピアのストリームに使えます。1.0.0-beta.3では、インターフェースのモジュール全体は724,330バイト(gzip圧縮で272,568バイト)です。これはビルドが強制する上限の768 KiBを下回りますが、SID 0007がレビューのために記録するしきい値の640 KiBは上回っています[22]。
コンソールは、長時間続くピアのストリーム、Webhook、GeoIPのダウンロードのために外向きのTLS接続を行います。証明書はシステムのルート証明書か運用者のCAファイルに対して検証され、ホスト名の検証は無効にできません。平文のHTTPはリテラルのループバックアドレスに対してだけ許可され、証明書のエラーで平文に戻ることは決してありません。Sibunaは依然として受信側のTLSを終端しません。それは引き続きイングレスの役割です。
SID 0007はコンソールの性能目標を定めています。コンソールを有効にしたときのコストは、データプレーンのスループットの1%以下、p99レイテンシーの10%以下でなければなりません。測定結果は一つあります。コンソールを組み込んだうえで無効にした場合、ストレージのみの場合、有効にしてアイドル状態の場合のいずれでも、製品全体の16個のワークロードは、コンソールなしでビルドしたデーモンとの差が約1%以内にとどまり、これはノイズの範囲内です。負荷の下で八つのダッシュボードを動かす正式な判定はまだ実施していないので、目標を満たしたとは主張しません。八つのライブのダッシュボードによる機能的な実行は合格しました。
| 測定項目 | 値 |
|---|---|
| データプレーンのリクエスト | 30.0秒で6,000件(毎秒200件、リクエストごとに1接続) |
| 応答あり | 6,000: 200 x 1,200, 401 x 3,000, 403 x 600, 404 x 600, 500 x 600 |
| エラー(応答なし) | 0 |
| レイテンシー p50 / p90 / p99 / 最大 | 246 / 311 / 373 / 552 us(接続を含む) |
| デーモンの常駐メモリ:開始時、8ダッシュボード表示時、トラフィック後 | 36,152 KiB; 38,028 KiB; 41,496 KiB |
| ダッシュボード | 管理者セッション3つとウォールディスプレイ5つ。それぞれ134から139個のstats差分を受け取り、同じ合計値で終了しました。例外、コンソールのエラー、Content-Security-Policy違反はありませんでした |
実証的な評価
方法
Sibunaの測定には、cargo xtask benchで実行する三つのハーネスを使います。プリミティブのスイートは、時間を計らないウォームアップの後、リクエスト経路の各操作を七つのバッチで計時し、変更可能な状態はタイマーの外で作り直し、操作ごとにバッチの中央値を、最速と最遅のバッチとともに報告します。製品全体のハーネスは、wrk(2スレッド、64接続、5秒、3回反復)でデーモンを駆動します。forward-authモードとリバースプロキシモード、GateとShieldの運用構成で、四つのワークロードを使います。admitted(有効なセッション)、challenged(セッションなし)、allowed_static(/robots.txt)、attack(セッションに加えてq=' OR 1=1--を含み、Shieldだけが拒否する)です。レイテンシーのハーネスは、デーモンの振る舞いにかかわらず一定のレートで送信するオープンループの生成器を使い、各リクエストを送信予定の時刻から計時します。こうすることで、デーモン内での待ち行列の時間はデーモンの負担として計上されます[23]。
実行は2026年10月15日に1台のホストで記録しました。Linux 7.0.0-28で動作するAMD Ryzen 9 5950X(16コア、32スレッド)です。デーモンは四つのワーカーとともにCPU 0から3で、負荷生成器とスタブのオリジンはCPU 8から15(もう一方のCCD)で、プリミティブのスイートはCPU 4で動かしました。デーモンは標準のリリースビルドで、SQLiteとコンソールを組み込んだうえで、ストレージを使わずメモリ上で動かしました。
プリミティブのレイテンシー
| サブシステム | ワークロード | 中央値 | 最小-最大 |
|---|---|---|---|
| 作業証明 | Hashcashの検証、16ビット | 70.2 | 69.9-71.0 |
| 作業証明 | PoSWの検証、深さ13、16開示 | 22,272.4 | 22,257.0-22,316.4 |
| ボット照合器 | Aho-Corasick、40シグネチャ | 55.7 | 55.3-57.2 |
| ボット照合器 | 逐次の部分文字列探索、40シグネチャ(参考) | 763.0 | 762.2-763.5 |
| IP分類器 | IPv4 CIDRの検索 | 32.0 | 31.8-32.2 |
| IP分類器 | IPv6 CIDRの検索 | 79.3 | 78.5-79.6 |
| トークン | 鍵付きBLAKE3のセッショントークン | 155.8 | 155.3-156.4 |
| トークン | Ed25519のセッショントークン | 40,587.5 | 40,544.6-40,631.1 |
| 使用済み集合 | Robin Hoodによる使用と検索 | 21.0 | 20.8-21.3 |
| レートリミッター | GCRA、ハッシュ済みのクライアント | 6.2 | 6.1-6.3 |
| レートリミッター | GCRA、四つのルールスコープ、ハッシュ済みのクライアント | 6.3 | 6.2-6.4 |
| レートリミッター | GCRA、バイト列のクライアント(鍵付きハッシュを含む) | 12.8 | 12.7-12.8 |
| レートリミッター | GCRA、四つのルールスコープ、バイト列のクライアント | 13.1 | 13.0-13.2 |
| HTTPパーサー | ゼロコピーのリクエストとCookie | 132.5 | 132.3-133.2 |
| ポリシーエンジン | 完全な分類、Shieldのプロファイル | 790.8 | 787.2-793.1 |
| ポリシーエンジン | 分類、Gateのプロファイル | 75.9 | 75.6-76.1 |
| WAF | 8 KiBのボディー、意味解析による走査 | 12,784.3 | 12,771.5-12,809.2 |
| WAF | 8 KiBのボディー、SQLインジェクションを監査 | 15,485.4 | 15,460.9-15,530.1 |
ばらつきは小さく、どの行のどのバッチも、その行の中央値から4.2%以上離れていません[24]。デーモンはリクエストごとに一度だけクライアントをハッシュするので、ハッシュ済みのクライアントの行を使います。生のバイト列を渡す行は、検査のたびにその鍵付きハッシュを含みます。タイマーは個々の操作ではなくバッチ全体を囲むので、この表は操作ごとのパーセンタイルを報告しません。
製品全体
| モード | 運用構成 | ワークロード(ステータス) | req/s | p50 | p99 | CPU | 最大KiB |
|---|---|---|---|---|---|---|---|
| forward auth | Gate | admitted (200) |
211,345 | 151 | 305 | 11.84 | 15,912 |
| forward auth | Gate | challenged (401) |
198,315 | 160 | 326 | 13.15 | 16,176 |
| forward auth | Gate | allowed_static (200) |
211,053 | 152 | 305 | 11.73 | 16,176 |
| forward auth | Gate | attack (200) |
211,618 | 151 | 305 | 11.84 | 16,176 |
| forward auth | Shield | admitted (200) |
208,101 | 152 | 308 | 12.87 | 15,928 |
| forward auth | Shield | challenged (401) |
197,532 | 161 | 327 | 13.77 | 16,192 |
| forward auth | Shield | allowed_static (200) |
211,636 | 151 | 305 | 11.78 | 16,192 |
| forward auth | Shield | attack (403) |
210,549 | 152 | 307 | 12.32 | 16,192 |
| リバースプロキシ | Gate | admitted (200) |
142,498 | 427 | 768 | 27.68 | 15,896 |
| リバースプロキシ | Gate | challenged (200) |
199,465 | 160 | 324 | 12.98 | 16,160 |
| リバースプロキシ | Gate | allowed_static (200) |
147,303 | 411 | 759 | 26.88 | 16,324 |
| リバースプロキシ | Gate | attack (200) |
143,900 | 422 | 745 | 27.67 | 16,348 |
| リバースプロキシ | Shield | admitted (200) |
138,965 | 438 | 857 | 28.57 | 16,064 |
| リバースプロキシ | Shield | challenged (200) |
195,188 | 162 | 328 | 13.73 | 16,328 |
| リバースプロキシ | Shield | allowed_static (200) |
145,673 | 415 | 746 | 27.27 | 16,328 |
| リバースプロキシ | Shield | attack (403) |
209,507 | 151 | 306 | 12.17 | 16,328 |
forward-authモードでは、イングレスがリクエストを許可するかどうかをSibunaに問い合わせ、オリジンはありません。どのワークロードも毎秒197,532から211,636リクエストの範囲にあり、p99は305から327 usです。このときデーモンの四つのCPUは飽和しておらず(使用中は2.47から2.72個分)、上限を決めているのは負荷生成器だと考えられます。リバースプロキシモードでは、admittedとstaticの行にスタブのオリジンとループバックのホップ一つ分が加わり、デーモンのCPUは飽和しています(四つのうち3.95から3.98個分が使用中)。Sibunaが自ら応答するリクエスト(チャレンジと、Shieldによる攻撃の拒否)は、それでも毎秒約195,000から210,000件で動作します。最大常駐メモリは、どのワークロードでも15,896から16,348 KiBの間にとどまります[25]。
リバースプロキシモードの三つの行で、約200万件の応答のうち数件が503でした。閉じかけの接続が、アドレスごとの接続制限の枠を返す前に、wrkが再接続したためです。現在のデーモンは、切断時の応答を書き込む前に枠を返します。これらのファイルは、その修正より前のものです。
| 測定項目 | 値 |
|---|---|
| デーモンのバイナリ、SQLiteとコンソールを含む標準ビルド | 49,113,856バイト |
| アイドル時の常駐メモリ、製品の実行 | 5,592から5,788 KiB |
| ワークロード中の最大常駐メモリ | 15,896から16,348 KiB |
| ワークロード後の常駐メモリ | 16,176から16,348 KiB |
| ポリシーエンジンのテーブル | 209,052バイト |
| ボットシグネチャの表 | 42,244バイト |
| WAFシグネチャの表 | 164,908バイト |
| ブラウザーの証明器(WebAssembly) | 14,744バイト |
その後のリリースプロファイルの変更で、同梱のSQLiteのデバッグ情報が取り除かれました。ビルドマニフェストの注記によれば、49 MBのうち約13 MBです。結果ファイルはそれ以降再生成していないので、測定したサイズを示しています[26]。
同じ負荷を与えたときのレイテンシー
wrkは常に64個のリクエストを処理中に保つので、リクエストのレートはデーモンに左右されます。また、wrkのパーセンタイルには、待っている間に送らなかったリクエストが含まれません。オープンループのハーネスは、代わりに与えるレートを固定し、すべての遅延をデーモンの負担として計上します。これが訪問者の体験に相当します。
| モード | 負荷 req/s | 達成 req/s | p50 | p90 | p99 | p99.9 | エラー | CPU us |
|---|---|---|---|---|---|---|---|---|
| forward auth | 10,000 | 10,000 | 30 | 32 | 37 | 58 | 0 | 16.92 |
| forward auth | 25,000 | 25,000 | 28 | 31 | 34 | 45 | 0 | 15.83 |
| forward auth | 50,000 | 50,000 | 25 | 27 | 30 | 40 | 0 | 13.83 |
| forward auth | 100,000 | 99,998 | 24 | 26 | 41 | 62 | 0 | 13.48 |
| forward auth | 150,000 | 149,996 | 25 | 36 | 51 | 74 | 0 | 14.16 |
| リバースプロキシ | 10,000 | 10,000 | 56 | 61 | 65 | 76 | 0 | 32.25 |
| リバースプロキシ | 25,000 | 25,000 | 51 | 54 | 58 | 72 | 0 | 28.63 |
| リバースプロキシ | 50,000 | 50,000 | 47 | 50 | 60 | 74 | 0 | 27.45 |
| リバースプロキシ | 100,000 | 99,996 | 55 | 75 | 100 | 150 | 0 | 28.42 |
| リバースプロキシ | 150,000 | 134,344 | 583,934 | 1,544,160 | 1,906,273 | 1,967,134 | 4 | 29.22 |
forward-authモードでは、毎秒150,000リクエストまでp99.9が75 us未満にとどまります。オリジンが経路に入るリバースプロキシモードでは、毎秒100,000リクエストでp99が100 us、p99.9が150 usです。リバースプロキシモードの毎秒150,000リクエストでは、デーモンは処理能力を超えています。完了するのは毎秒134,344リクエストで、同じワークロードでwrkが測定した138,965に近く、レイテンシーは秒単位まで伸びます。処理能力を超えたときにオープンループのテストが示すべき振る舞いです。この行の四つのエラーは、過負荷の中で起きました[27]。
測定が変えたこと
レイテンシーのハーネスは、接続スレッドの設計を変えました。最初の実行では、64個の接続をそれぞれ4,096リクエストの後にデーモンが閉じる設定で、毎秒100,000件の許可済みリクエストにおける99.9パーセンタイルは0.3から2 msでした。wrkでは見えなかった裾です。スレッドの生成と終了では、シグナルスタックのマップとアンマップ、スタックのページの返却が起こり、こうしたアドレス空間の変更が他のスレッドを停滞させていました。一つの実験で診断が確定しました。接続を決して閉じず、したがって実行中にスレッドを生成しないビルドでは、同じレートで54から60 usだったのです。修正では、接続の処理を終えたスレッドを待機させ、次の接続を引き受けさせます。10秒間待機したスレッドは終了するので、バーストの後にスタックが常駐し続けることはありません。修正後、毎秒100,000リクエストでのp99.9は、forward-authモードで62 us、リバースプロキシモードで150 usです[28]。
まれで周期的な停滞は、p99を動かすよりずっと前に、分布の遠い裾を動かします。64接続で毎秒100,000リクエストのとき、各接続は\(4096 / 1562.5 \approx 2.6\)秒続くので、毎秒約24個のスレッドが生成され、終了します。100万リクエストの実行では上位0.1%はわずか1,000リクエストであり、スレッドの入れ替わりごとに数件の遅れたリクエストがあれば、それを埋めるのに十分です。このような欠陥を見るには、p99.9と、すべてのリクエストに付けたタイマーが必要です。
要点
- 1マイクロ秒未満の分類。Gateのプロファイルでは、ポリシーエンジンはブラウザーのリクエストを75.9 nsで分類します。Shieldのプロファイルで完全な検査を行うと790.8 nsです。
- 対称鍵による検証。鍵付きBLAKE3のセッショントークンの検証は155.8 nsで、Ed25519のトークンの40,587.5 nsと比べて、一つの信頼ドメインの中で同じ完全性を約260分の1の作業量で得られます。
- 小さく安定したフットプリント。四つのCPUで毎秒約200,000件のforward-authリクエストを処理し、最大常駐メモリはどのワークロードでも16 MiB前後、アイドル時は6 MiB未満です。
- 裾の測定にはオープンループが必要。スレッドの入れ替わりによる停滞は、クローズドループのハーネスでは見えず、オープンループの生成器の下ではp99.9に明らかに現れました。
市場での比較:Sibunaと近隣の製品
運用者がSibunaと比較検討する可能性が最も高いツールと、Sibunaを比べます。他の製品についての事実は、2026年9月に公開ドキュメントとリリース成果物から読み取ったもので、Sibuna技術ガイドの第II部に出典とともに記録しています[31]。これらの製品はどれも利用者によく役立っており、それぞれ、私たちのハーネスでは測れない利点を持つ設計上の選択をしています。ここで述べるのはアーキテクチャの違いであり、順位ではありません。
| 機能 | Sibuna 1.0.0-beta.3 | Anubis 1.27 | SafeLine CE 9 | Cloudflare WAF |
|---|---|---|---|---|
| 実行形態 | 一つのバイナリ。リバースプロキシまたはforward auth。任意でSQLiteファイルまたは共有PostgreSQLデータベース | 一つのGoバイナリ。リバースプロキシまたはforward auth | 七つのDockerコンテナー(tengine、detector、mgt、luigi、fvm、chaos、PostgreSQL) | ホスト型のネットワーク。DNSをCloudflareに向ける |
| ランタイム | ネイティブコード、ガベージコレクターなし。ストレージを無効にすると第三者の依存関係なし | Go、ガベージコレクションあり | C/C++のプロキシと検出器、Goの管理機能、PostgreSQL | 独自のエッジソフトウェア |
| ライセンス | LGPL-3.0-or-later | MIT | 管理コードはGPL-3.0。検出器のイメージは非公開 | 独自のサービス |
| 作業証明による許可 | Hashcash(ビット単位)とCohen-Pietrzakの逐次作業。ルールごとに選択 | 16進数の桁単位のSHA-256 Hashcash。作業を伴わないチャレンジもあり | JavaScriptチャレンジとCAPTCHA。作業に基づかない | マネージドチャレンジ、JSチャレンジ、Turnstile |
| サーバー上のチャレンジの状態 | 解かれるまでなし。解かれたタグは固定サイズのRobin Hoodテーブルに保存 | ストアのバックエンド:メモリ、bbolt、Valkey、S3 | スタックが管理 | Cloudflareが管理 |
| セッショントークン | 鍵付きBLAKE3、75文字、支払った作業に結び付く。Ed25519も選択可 | Ed25519で署名したJSON Web Token。HS512も選択可 | スタックが発行するCookie | cf_clearance Cookie |
| ペイロードの検査 | Shield:タグ付きのオートマトンと構造トークナイザー、ボディーの先頭8 KiB | なし | OWASPのカテゴリーに対する意味解析 | マネージドルールセット(Pro以上) |
| TLSフィンガープリント(JA4) | 信頼できるイングレスが転送するJA4値とルールで照合。Sibunaは計算しない | 文書化されていない。ポリシーはAnubisが計算するHTTPフィンガープリントJA4Hを参照可能 | 自身のTLS終端で計算。カスタムルールと組み込みの拒否リスト | カスタムルールと分析でJA3とJA4(Bot Management付きのEnterprise) |
| 共有状態 | ポリシー、レピュテーション、フォレンジックのための一つのPostgreSQLデータベース | 共有の署名鍵。共有のValkeyストア | ホストごとに一つのスタック | グローバルなエニーキャストネットワーク |
| TLS終端 | なし(イングレス) | なし(イングレス) | あり | あり |
Anubisとの測定による比較
公式のAnubis v1.27.0リリースバイナリを、製品全体のハーネスでSibunaと並べて測定しました。四つのワークロードは同じで、各製品のスレッドにはすべて同じ四つのCPUを割り当て、wrkの負荷も同じです。Hashcashの作業量はそろえました(Sibunaはゼロビット8個、Anubisは16進数のゼロ2桁)。セッションは、ブラウザーと同じように各製品のチャレンジを解いて取得し、オリジンにはcaddy respondを使いました[29]。ここではSibunaはShieldの運用構成で動作するので、すべてのペイロードも検査します。Anubisはこれを行いません。
| モード | ワークロード | Sibuna req/s | Sibuna p99 | Anubis req/s | Anubis p99 |
|---|---|---|---|---|---|
| forward auth | admitted |
208,635 | 308 | 36,509 | 7,477 |
| forward auth | challenged |
193,087 | 342 | 113,170 | 3,781 |
| forward auth | allowed_static |
212,444 | 304 | 89,904 | 4,547 |
| forward auth | attack |
211,347 (403) | 306 | 36,853 | 7,283 |
| リバースプロキシ | admitted |
103,298 | 3,321 | 19,398 | 11,062 |
| リバースプロキシ | challenged |
197,327 | 328 | 28,842 | 9,546 |
| リバースプロキシ | allowed_static |
106,819 | 3,316 | 28,862 | 30,124 |
| リバースプロキシ | attack |
210,483 (403) | 306 | 23,399 | 14,124 |
forward-authモードでは、Anubisは許可したリクエストあたり106 usのCPU時間を使い、Sibunaは13 usです。Anubisの最大常駐メモリはforward-authモードで約32 MiB、リバースプロキシモードでは約600 MiBまで増えましたが、Sibunaは終始16 MiB前後にとどまりました。caddy respondの後ろでは、Sibunaのプロキシした行はオリジンによって制限されます。オリジンが負荷生成器とCPUを共有しているからです。製品全体のより軽いスタブのオリジンを使うと、同じ行は毎秒約139,000リクエストに達します。
| 製品(トークン) | セッションの確認 | 未認証 | 初期化 | 証明の検証 | 常駐メモリ |
|---|---|---|---|---|---|
| Sibuna(鍵付きBLAKE3) | 88,104 | 78,997 | 42,664 | 57,924 | 7.6 MiB |
| Anubis(Ed25519) | 10,951 | 28,619 | 7,893 | 12,668 | 32.6 MiB |
| Anubis(HS512) | 16,976 | 27,785 | 7,952 | 19,261 | 29.1 MiB |
アーキテクチャの詳細な比較
SafeLine(Chaitin Technology)
SafeLineは、libinjectionの意味解析の考え方を、管理コンソールを備えた完全な製品にしたものです。ベンダーは、検出率71.65%(バランスモード)と76.17%(厳格モード)、誤検知率0.07%と0.22%を報告しています[32]。これらは検出品質の測定値であり、Sibunaは自身のエンジンについてこの種の値を公表していません。
- デプロイ。コミュニティ版は、少なくとも1 CPUコア、1 GBのメモリ、5 GBのディスクを持つLinuxホスト上の七つのDockerコンテナーとして提供されます。TLSは自ら終端しますが、Sibunaはそうしません。
- 状態。攻撃ログはスタック内のPostgreSQLに保存し、スタックはホストごとに一つです。
- Sibunaとの違い。Sibunaは任意のSQLiteファイルとともに起動する一つのバイナリであり、クラスターでは運用者がすでに運用しているかもしれない一つのPostgreSQLデータベースを共有します。製品の実行におけるアイドル時の常駐メモリは5,592から5,788 KiBでした。SafeLineは、Dockerデーモンのない私たちのホストでは動かしていないので、性能の比較はしていません。
AnubisとCoraza
作業証明の中間ページが一般的になったのは2025年のことです。言語モデルの学習のためのスクレイパーのトラフィックによって、普通のオリジンの運用コストがかさむようになりました。Anubisはその最もよく知られたオープンな実装です。これは広くデプロイされている有能なGoのリバースプロキシで、JavaScriptのパズルを配信し、JSON Web TokenにEd25519で署名し、チャレンジの状態をストアに保持します。CorazaはModSecurityのルール言語(SecLang)を実装し、OWASP Core Rule Setを実行します。このようなゲートと並べて、ルールベースの検査を加える方法の一つです。
- 作業はどこに行くか。AnubisもSibuna Gateも、オリジンが何かをする前にクライアントに代価を支払わせます。Sibunaはさらに、より強いゲートに値するルートのために、ルールごとに選べる逐次作業の第二層を加え、そのセッションはどれだけの作業が支払われたかを記憶します。
- サーバーが記憶するもの。Anubisはチャレンジを保存します。Sibunaは自己認証型のレコードを発行し、解かれたタグだけを固定サイズのテーブルに記憶します(定理3)。標準のトークンは対称鍵であり、検証が安価で、量子的な攻撃者にも二次的な高速化しか許しません。
- 検査。Sibuna Shieldは許可と同じ走査の中で独自の構造的な検査を行うので、一つのプロセスと一つのパーサーが両方の役割を担います。OWASP Core Rule Setは実行しません。libmodsecurityとCorazaへのバインディングを含め、既存のSecLangエンジンを評価しましたが、どれも採用しませんでした。エッジサーバー上の検査エンジンはセキュリティ上重要なコードであり、自分たちで所有しレビューしたいからです。SibunaがCore Rule Setとの互換性を加える場合は、まず設計記録でそのサブセットを規定します[33]。
- 測定。同じ負荷の下で1台のホストにおいて、Sibunaはforward-authモードで5倍以上の許可済みリクエストに応答し、p99はより低く、リクエストあたりのCPU時間は約8分の1でした(Anubisとの測定による比較)。
クラウドのエッジWAF(Cloudflareなど)
ホスト型のエッジは、検査、レート制限、ボットのスコアリングを多数の拠点(PoP)に置き、グローバルなコントロールプレーンで管理します。単一のサーバーでは吸収できない大規模な攻撃を吸収し、運用者のハードウェアも必要としません。Sibunaのクラスター構成は、共有のポリシープレーンがローカルの不変なスナップショットに供給するという形をそれらから借りつつ、セルフホストのままです。
- データの所在。ホスト型のWAFは運用者のTLSを終端し、共有のインフラストラクチャ上でリクエストのペイロードを見るので、データの所在に関する要件と衝突することがあります。
- プランと上限。機能はプランに結び付いています。Cloudflareが公開している上限では、Free、Pro、Business、Enterpriseの各プランで、カスタムルールは5、20、100、1,000個、レート制限ルールは1、2、5、100個です。
- Sibunaとの違い。Sibunaは運用者自身のマシンで動作し、リクエストごとの料金はかかりません。ポリシーの変更は、次のストレージのティック(標準は500 ms)ですべてのノードに届きます。大規模なネットワーク攻撃の緩和は行わず、学習済みモデルによるボットのスコアリングも行わず、TLSも終端しません。それらを必要とするデプロイでは、引き続き前段にイングレスやエッジネットワークが必要です。
実装:小さなクレートと少ない依存関係
SibunaはRustで書かれています。小さなクレートからなるワークスペースで、依存関係は一方向を向いています。再利用可能なライブラリ、次に設定と診断の中核、次にアプリケーションのライブラリ、最後にデーモンとブラウザーの証明器です。運用者にとって重要な工学上の選択が三つあるので、簡潔に記録しておきます[34]。
少ない依存関係。第三者のライブラリはどれも負債とみなします。レビューし、更新し、信頼しなければならないからです。データプレーンは一つも使いません。ハッシュ、署名、base64、JSON、DEFLATE、Aho-Corasick、HTTP/1.1パーサーは私たち自身の小さなライブラリで、他のプロジェクトも単独で利用できます。依存関係を採用するのは、それが成熟し、自己完結し、本当に大きな問題を解決する場合だけで、その理由はビルドマニフェストの該当箇所と設計記録に書きます。採用したのは二つで、それぞれ一つのライブラリに閉じ込めてあります。SQLiteとPostgreSQLのストレージのためのsqlx(推移的に約100個のクレートを伴います[35])と、コンソールの外向きのTLSとPostgreSQLのTLSのためのrustls(実行時に13個のクレート)です。後者を採用したのは、自前で書くTLSクライアントは、Sibunaのデータプレーンより大きな、セキュリティ上重要なプロジェクトになるからです[36]。ストレージとコンソールなしのビルドには、第三者の依存関係がまったくありません。
メモリ安全性。コンパイラーのメモリ安全性の検査を迂回するコードは標準で禁止しており、それを必要とするモジュールは名前を挙げて明示的に許可し、使う箇所ごとにコメントで理由を説明しなければなりません。いくつかのモジュールがそうしています。プロセッサーのSHA命令を使う経路、秘密情報を消去する一つの書き込み、シグナル処理のためのいくつかのCライブラリ関数の宣言、二つのWebAssemblyモジュールのエクスポート、そしてインシデントをストレージスレッドに運ぶリングです。速度のためにこのようなコードを残したのはリングだけで、それも測定の後のことです。標準ライブラリの有界チャネルは、16個の生産者で一回のプッシュあたり20から45%多くのコストがかかりました[37]。それ以外の箇所では、手書きのメモリ管理が担うはずの仕事を所有権が担います。解析済みのリクエストはバッファーより長く生存できず、エンジンは最後の読み手とともに解放され、ソケットはどのスレッドからもまだ到達できる間は閉じられません。
規律とテスト。関数の本体は最大70論理行、ファイルは最大1,408行で、チェッカーが強制します。ライブラリのコードは構造化されたエラーを返し、決して出力しません。また、利用者が目にするエラーはすべて、その位置を示し、抜粋を表示し、ヒントを与えます。1.0.0-beta.3のワークスペースのスイートは、SQLiteで約2,200個、PostgreSQLに対してさらに約700個のテストを実行します。コンソールのインターフェースにはゴールデンフィクスチャを含む298個のテストがあり、ブラウザーの検査はヘッドレスChromiumで中間ページとコンソールのすべてのページを操作します[30]。
限界と今後の課題
どの主張もその証拠より広く読まれることのないよう、本稿が立証していないことを挙げます。
- 測定した近隣の製品は一つ。Anubisは1台のホストで測定しました(Anubisとの測定による比較)。SafeLineもホスト型のWAFも測定していません。
- 負荷をかけたクラスターはなし。機能テストでは一つのPostgreSQLデータベース上で三つのノードを動かしています(SID 0011、Committed)が、複数のノードに負荷をかけるハーネスはありません。
- PostgreSQLにはソースからのビルドが必要。リリース版の実行ファイルはSQLiteのストレージとコンソールを含みますが、PostgreSQLのサポートは含みません。クラスターでは
postgres-tlsフィーチャー付きでSibunaをビルドします。 - コンソールの分離の判定、すなわち負荷の下で八つのダッシュボードを動かす判定は、まだ実施していません(コンソール)。
- ループバックのみ。TLS、広域ネットワーク、負荷の下での本物のブラウザーを対象とした測定はありません。デプロイでは、それぞれの経路を自ら測定すべきです。
- 有界な検査。Shieldはボディーの先頭8 KiBを対象とするヒューリスティックの検査器であり、完全なSQLパーサーやHTMLパーサーではありません。また、forward-authでの検査が見るのは、イングレスが送るバイトだけです。
- プロトコルの範囲。SibunaはHTTP/1.0とHTTP/1.1を扱い、HTTP/2にも受信側のTLS終端にも対応していません。
- TLSフィンガープリントはイングレスから得る。SibunaはJA4を自ら計算できません。フィンガープリントの信頼性は、それを書き込むイングレスの信頼性を超えず、そのイングレスはクライアントが送ったどの写しも上書きしなければなりません。クライアントは専用のライブラリでブラウザーのハンドシェイクを模倣できるので、JA4は自動化のコストを引き上げますが、身元を証明するものではありません[11]。
- 暗号学的な保証。逐次作業の層は、ランダムオラクルモデルにおける公表済みの証明に基づいています。私たちの具体的なプロトコルには参照用のラベル計算器に対するテストがありますが、独立した暗号監査は受けていません。
- 1台のマシン。すべての数値は1台のAMD Ryzen 9 5950Xで得たものです。このホストでの順位は、別のホストでの順位ではありません。
結論
Web防御は、しばしば継ぎ足しによって大きくなってきました。インタープリターのランタイム、コンテナー、正規表現のルールセット、外部ストアが、アプリケーションの前に積み上げられてきたのです。Sibunaでは、いくつかの素朴な考え方に導かれて、その逆の方向を試みました。
- 送信者に検証可能な作業で許可の代価を支払わせ、サーバーの検査は安価で状態を持たないものに保ち、セッションにはどれだけの作業を支払ったかを記憶させる。
- 許可と同じ走査の中で、構造に基づいて線形時間で検査し、どのセッションも検査を回避できないようにする。
- マシンを尊重する。接続ごとに一つのバッファー、リクエスト経路での割り当てなし、鍵付きの配置による有界なテーブル、作り直すのではなく再利用するスレッド。そして、
- 永続的な共有状態は成熟したデータベースに任せ、リクエスト経路が決して待つことのない一つのストレージスレッドの背後に置く。
16コアのマシン1台で、これらの選択により、Sibunaは四つのCPUを使ってforward-authモードで毎秒200,000件を超える許可済みリクエストに応答し、その負荷の下での常駐メモリは約16 MiB、毎秒100,000リクエストでのp99.9は62 usでした。これらは1台のホストでループバックを使って得た数値であり、順位としてではなく、設計がまとまって機能していることの証拠として示します。私たちは独自の合意プロトコルを取り除き、そのことを率直に述べます。その代わり、システムはより小さくなり、データプレーンには第三者の依存関係がありません。測定すべきことはまだ多く残っており、それが何かを正確に述べるよう努めました。
出典と再現
本稿のすべての数値は、Sibunaリポジトリにコミットされた結果ファイル、Sibuna Discussion(SID)の記録、またはSibuna技術ガイドに由来し、各表や脚注がその出典を示しています。結果ファイルはcargo xtask bench primitives、cargo xtask bench product、cargo xtask bench latencyが書き出し、benchmarks/results/README.mdに各ファイルのコマンド、CPUセット、来歴を記しています。
benchmarks/results/primitives-latest.md、product-latest.md、latency-latest.mdと、それぞれの.jsonファイル。console-8-dashboards-2026-10-15.md。docs/sid/records/にあるSID 0002(基礎アーキテクチャとその改訂注記)、SID 0004(Shieldの運用構成)、SID 0006(数学的基礎)、SID 0007(コンソール)、SID 0010(ワークスペース、クレート、依存関係の方針)、SID 0011(sqlxによるストレージ)、SID 0012(コンソールのTLS)、SID 0013(コンソールのストレージ)、SID 0014(イングレスから受け取るJA4フィンガープリント)。- Sibuna技術ガイド、
docs/book/:第I部(リクエストのコスト)、第II部(先行事例)、第III部(暗号)、第IV部(プロトコル)、第V部(ゼロアロケーションのエンジニアリング)、第VI部(オートマトンと意味解析ファイアウォール)、第VIII部(実験による評価)、第IX部(運用)。 - 一次文献:Back, Hashcash (1997)、Cohen and Pietrzak, Simple Proofs of Sequential Work (EUROCRYPT 2018)、Blocki, Lee and Zhou, On the Security of Proofs of Sequential Work in a Post-Quantum World (ITC 2021)、Aho and Corasick, Efficient String Matching (1975)、Celis, Robin Hood Hashing (1986)、ATM ForumのGeneric Cell Rate Algorithm (1996)。
注